欧盟实体疑似遭1.06亿美元加密货币盗窃,Solana MEV机器人King再被抽走78.6万美元
要点速览
- •一家未具名的欧盟实体疑似于11月1日在多家中心化加密货币交易所的账户中损失超过1.06亿美元的数字资产,资金最初以USDC和USDT形式被抽走。
- •调查人员ZachXBT公布了与该活动相关的11个地址,并表示他高度确信与朝鲜有关的Lazarus组织并非此次盗窃的幕后黑手。
- •在24小时内,疑似攻击者将USDC兑换为以太坊,通过WellWallet和Kyrrex等即时兑换平台转移资金,并利用Wagyu将一部分转换为门罗币,同时将资产转移到多个区块链上。
- •从可冻结的稳定币转向以太坊和门罗币,加上即时兑换平台和跨链桥的快速使用,可能阻碍追回工作,且涉事的欧盟公司和交易所均未确认资金损失。
- •累计利润约720万美元的Solana老牌套利机器人King被抽走约78.6万美元,包括约4,260枚WSOL、191枚SOL和36.6万美元稳定币,入侵方式仍不明。
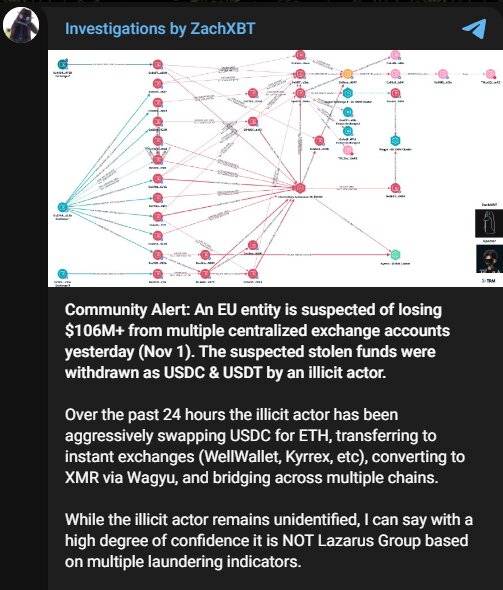
区块链调查人员继续监控两起重大加密货币安全事件:一家未具名的欧盟实体疑似被盗超过1.06亿美元,以及老牌Solana交易机器人之一的King被抽走约78.6万美元。ZachXBT和链上分析账号Onchain Lens均在追踪这些案件。较大的一起事件仍未结案,受害者、涉及的交易所以及攻击者均尚未查明。
欧盟实体疑似损失超过1.06亿美元加密资产
区块链调查人员ZachXBT表示,一家未具名的欧盟实体疑似于11月1日在多家中心化加密货币交易所的账户中损失超过1.06亿美元的数字资产。疑似被盗资金最初以USDC和USDT的形式被抽走。
ZachXBT公布了与该活动相关的11个地址,但未披露任何受害者的身份,也未说明这些交易所账户是如何开设的。公开列出钱包地址是链上调查的常见早期步骤:在资金仍可追踪时,这为交易所、分析公司和稳定币发行方提供了一组可监控或采取行动的具体标识符。
疑似攻击者随后迅速行动以掩盖资金踪迹。在接下来的24小时内,USDC被兑换为以太坊,资金通过WellWallet和Kyrrex等即时兑换平台转移。通过Wagyu,一部分资产被转换为隐私币门罗币,其他资产则在多个区块链网络上转移。
ZachXBT排除Lazarus组织嫌疑
ZachXBT进一步表示,此次洗钱活动似乎不符合与朝鲜有关的Lazarus组织通常表现出的模式。尽管实际实施盗窃者尚未查明,这位调查人员表示,他"高度确信"这不是Lazarus所为。
这一判断意义重大,因为近期接连发生的大规模加密货币失窃事件使朝鲜黑客组织重新成为焦点。不过,目前尚无证据表明这起欧盟事件与那些行动有关。加密货币案件中的早期归因通常依赖此类行为特征,而非经确认的责任声明,这就是为什么在追踪继续进行的同时,结论可能仍处于暂定状态。
被盗资金脱离可冻结的稳定币
从可冻结的稳定币转向ETH和XMR可能阻碍追回工作。USDC和USDT的发行方能够冻结指定地址上的代币,而以太坊等资产则没有具备类似能力的中心化发行方。门罗币则带来另一个挑战,因为该网络的隐私特性会剥离交易中的所有识别信息。
即时兑换平台和跨链桥的快速使用也使资金追踪变得更加复杂,调查人员需要通过各种网络和服务追踪活动。一个值得关注的具体进展是,USDC和USDT的发行方是否会冻结已公布的11个地址中的任何一个——这种发行方层面的行动在过去的大规模盗窃案中曾被采用。
涉事的欧盟公司和相关交易所均未确认资金损失。
Solana MEV机器人King再损失78.6万美元
另一起事件打击了King——Solana网络上运行的老牌自动套利机器人之一。据Onchain Lens称,该机器人被抽走约78.6万美元,包括约4,260枚WSOL、191枚SOL以及价值36.6万美元的稳定币。事件发生前,据报道King已累计创造约720万美元的利润。此类机器人通过持续扫描各交易场所的价格低效来进行套利,其运营资金通常存放在全天候自动签署交易的在线钱包中。
SOLANA MEV BOT KING DRAINED OF $786K 💀
King, one of Solana’s oldest arbitrage bots with $7.2M in lifetime PnL, was drained of ~$786K, including 4.26K $WSOL, 191 $SOL and $366K in stablecoins.
Drainers: BHRayETPjvgg3BCr9H82V1D6NRwxu5v44JAaVuaod3jU
Forwarder: Ddmy5oM8xtTs1EBC6eF2SZwQfBreewQpFgtUDm51Hkqj
Victim: 7dGrdJRYtsNR8UYxZ3TnifXGjGc9eRYLq9sELwYpuuUu— Onchain Lens (@OnchainLens) November 2, 2026
Onchain Lens还定位了疑似窃取钱包、转发钱包和受害者钱包的地址。目前尚不清楚攻击者使用何种具体方式访问监控账户,也不确定钱包是通过该渠道还是其他方式被入侵的。随着窃取、转发和受害者地址现已公开,被抽走资金的任何进一步转移都可以在链上被追踪,尽管入侵方式仍未得到确认。
两起案件均未解决。在交易所失窃案中,受影响的公司、涉及的交易所以及作案者尚未被公开查明。在King被抽走资金的事件中,确切的入侵方式仍未确定。
本文基于Crypto Ninjas的报道。

