Исследователи подделали 1024-битную подпись RSA, не извлекая приватный ключ
Ключевые выводы
- •Исследователи из UC San Diego и Inria подделали 1024-битную подпись RSA, не извлекая приватный ключ, используя около 4,3 млрд запросов к «сырому» оракулу подписи безолнения на аппаратном модуле безопасности.
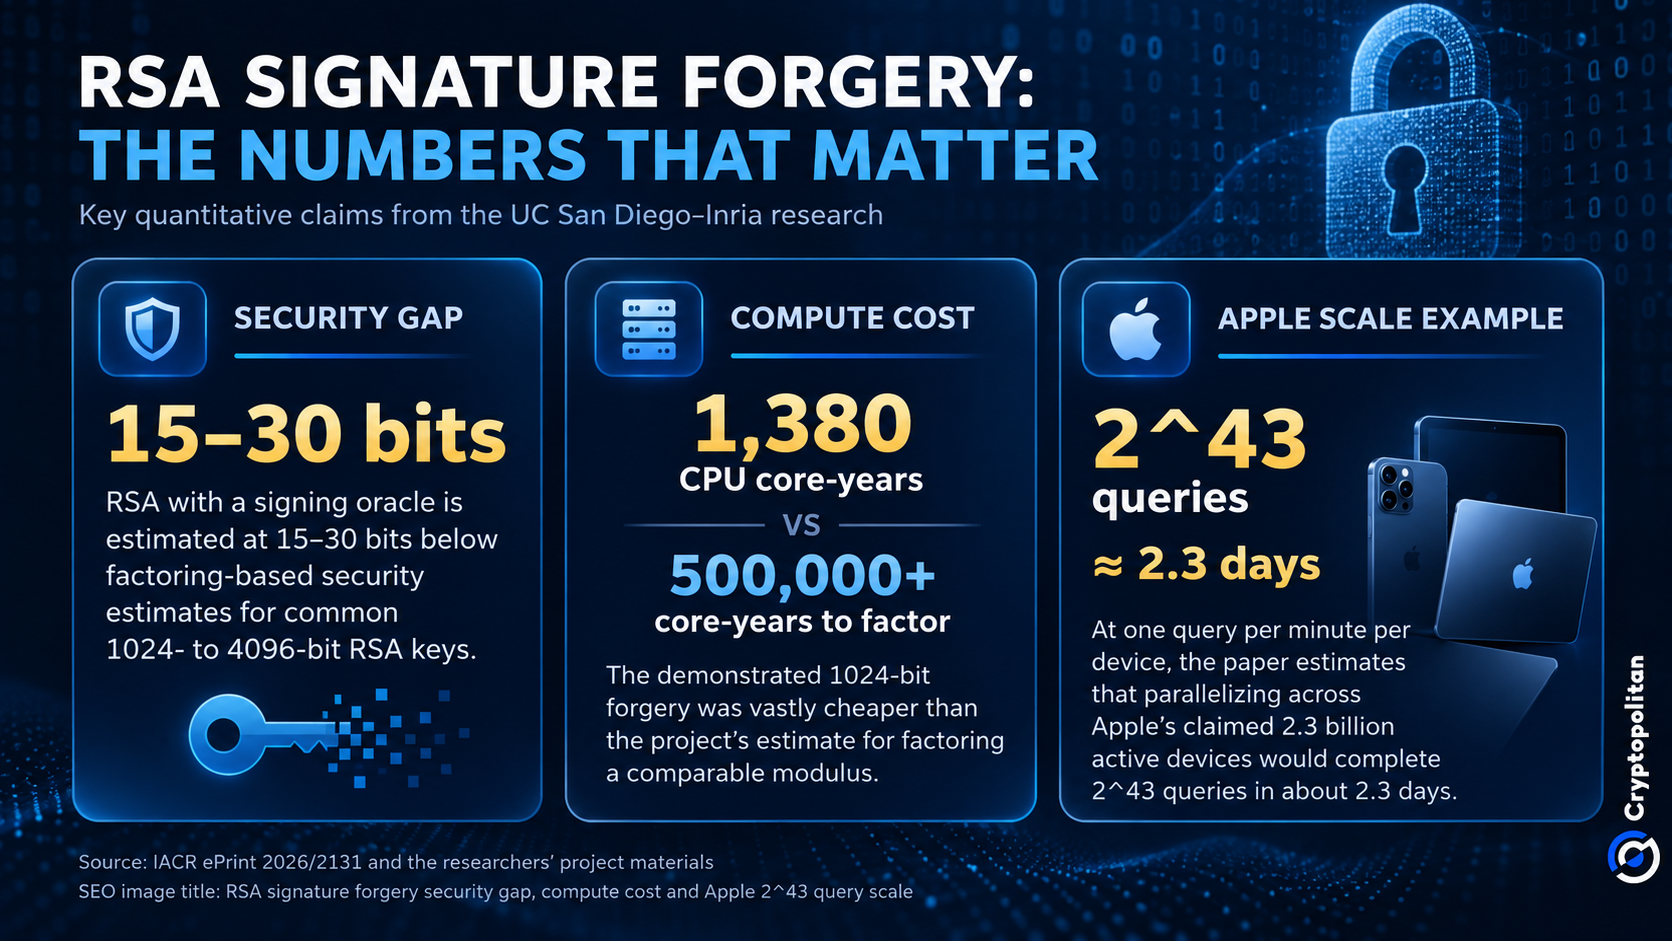
- •Атака потребовала 1380 CPU-лет в течение пяти месяцев — значительно меньше 500 000–1 000 000 CPU-лет, оцененных для факторинга того же ключа, а последующие подделки после предварительных вычислений будут стоить около 180 CPU-лет.
- •Техника требует «сырого» интерфейса подписи RSA без дополнения, поэтому стандартные подписи PKCS#1 v1.5 и RSA-PSS практически не уязвимы, а Bitcoin и Ethereum, использующие secp256k1 ECDSA и подписи Шнорра, не затронуты.
- •Размер ключа 1024 бита запрещен NIST для цифровых подписей с 2013 года, а базовый алгоритм датируется 2007 годом — новым элементом стало практическое воплощение исследователями.
- •Для криптокастодианов результат показывает, что защищенное оборудование само по себе недостаточно, если скомпрометированы API подписи и процессы согласования, — риск, отраженный в опросе EY за 2026 год и надзорной акции ESMA от 8 июля по управлению ключами и хранением.
Команда исследователей из Калифорнийского университета в Сан-Диего продемонстрировала, что 1024-битную подпись RSA можно подделать, направив большое количество запросов к аппаратному модулю безопасности (HSM) — защищенному устройству, предназначенному для генерации и хранения криптографических ключей с изоляцией ключевого материала внутри — так и не извлекая приватный ключ из устройства.
Этот результат указывает на отдельную категорию риска для криптокастодианов: хранения ключа в защищенном от несанкционированного доступа оборудовании само по себе недостаточно, если злоумышленник взламывает системы, которым разрешено использовать этот ключ.
Подделка подписи, которую ключ никогда не подписывал
В работе IACR ePrint 2026/2131 Лора Ши, Миро Халлер, Адам Сул и Надия Хенингер из UC San Diego вместе с Эммануэлем Тометом из Inria описывают, как временный доступ к «сырому» оракулу подписи RSA — интерфейсу, подписывающему произвольные данные в точности в том виде, в каком они переданы, без применения какого-либо дополнения (padding) — может в итоге позволить злоумышленнику подделывать подписи офлайн.
Атака включала 2^32 базовых запросов на подпись — немногим более 4,3 млрд запросов — и потребовала 1380 CPU-лет вычислительного времени в течение пяти календарных месяцев. Для сравнения, согласно материалам проекта исследователей, факторинг того же 1024-битного модуля RSA занял бы приблизительно от 500 000 до 1 000 000 CPU-лет. Большая часть этой работы выполняется лишь однажды, на этапе предварительных вычислений; после этого подделка выбранной подписи должна требовать около 180 CPU-лет.
Сама 1024-битная цель устарела: согласно рекомендациям NIST, 1024-битные ключи RSA запрещено использовать для создания цифровых подписей с 2013 года.
Базовый алгоритм восходит к 2007 году. Новизна в том, что команда фактически осуществила атаку на практике, как отметил Брюс Шнайер 28 сентября:
"Новым является именно воплощение." — Брюс Шнайер
Почему подпись без дополнения — вся суть трюка
Ключевое ограниение для этого типа атаки: требуется доступ к «сырому» оракулу подписи или расшифровки RSA без дополнения. Стандартные подписи RSA с использованием PKCS#1 v1.5 или RSA-PSS не предоставляют такой интерфейс, поэтому данная техника не является практической атакой на корректно реализованный RSA. Это различие важно далеко за пределами данной демонстрации: RSA остается одним из наиболее широко развернутых алгоритмов с открытым ключом, защищая TLS-хендшейки, подписание кода и платежные системы.
Как отмечает Decrypt, исследователи отключили на HSM сертифицированный режим FIPS — конфигурацию, валидированную по федеральным криптографическим стандартам США, — и использовали собственный тестовый ключ.
Согласно работе, доступ к «сырой» подписи все еще встречается в API HSM и в системах слепых подписей RSA. В работе RFC 9474 приводится как пример сценария, в котором сервер подписывает ослепленное сообщение, ни разу не увидев исходного сообщения.
Чтобы показать, насколько быстро могут накапливаться параллельные запросы, исследование использует цифру Apple в 2,3 млрд активных устройств. При одном токене в минуту одному устройству потребовалось бы около 17 миллионов лет, чтобы достичь 2^43 запросов. Однако распределенные по 2,3 млрд устройств то же количество запросов можно отправить примерно за 2,3 дня.
Интерфейсы подписи как часть периметра
Для криптокастодианов блокировка приватного ключа в защищенном оборудовании не обеспечивает полной безопасности. API, процессы согласования и автоматизированные системы, вызывающие ключ, несут собственные риски.
Индустрия уже отражает эту обеспокоенность. Согласно опросу EY за 2026 год, безопасность цифровых активов и процедуры подписания ключами стали значительно более значимыми при выборе кастодиана. Common Supervisory Action, запущенная ESMA 8 июля, также фокусируется на контроле управления ключами и хранением, контроля транзакций и реагирования на инциденты.
По данным исследователей, RSA, подверженный оракулу подписи, обеспечивает на 15–30 бит меньшую безопасность, чем оценки на основе факторинга, для типичных ключей от 1024 до 4096 бит. В этой модели 4096-битный RSA даже не обеспечивает безопасность 128-битного шифрования.
Это не взлом Bitcoin или Ethereum
Исследование касается только RSA. Ethereum использует secp256k1 ECDSA, а Bitcoin полагается на secp256k1 ECDSA и подписи Шнорра, поэтому продемонстрированная атака неприменима к их системам подписания транзакций.
Однако более широкая проблема рисков кастодии не нова. Отчет Cryptopolitan от 20 сентября описывал, как скомпрометированные полномочия подписи использовались для вывода около $2 миллионов из Fetch.ai и NuNet. В том случае человек получил сам ключ; новое исследование показывает, что злоумышленник может вместо этого получить полномочия подписи, никогда не владея ключом.

