Как криптография с открытым ключом защищает криптовалюты и интернет
Ключевые выводы
- •Криптография с открытым ключом использует математически связанные пары ключей — свободно распространяемый открытый ключ и защищенный закрытый ключ — чтобы обеспечивать безопасное шифрование, цифровые подписи и аутентификацию без предварительного обмена секретами между сторонами.
- •RSA и криптография на эллиптических кривых стали доминирующими семействами алгоритмов, которые привели криптографию с открытым ключом к широкому коммерческому применению, защищая все — от HTTPS-сайтов и электронной почты до обновлений программного обеспечения и криптовалютных сетей.
- •NIST выпустил первые три окончательных стандарта постквантового шифрования в августе 2024 года — FIPS 203, FIPS 204 и FIPS 205, — основанные на новых математических подходах, рассчитанных на устойчивость к атакам квантовых компьютеров.
- •Многие государственные ведомства планируют вывести из использования RSA-2048 и ECC P-256 к 2030–2035 годам, поскольку достаточно мощные квантовые компьютеры смогут решать математические задачи, на которых основаны эти классические алгоритмы.
- •Угроза "harvest now, decrypt later" позволяет злоумышленникам собирать зашифрованные данные сегодня в расчете на их расшифровку после созревания квантовых возможностей, что делает переход на постквантовые стандарты срочным еще до появления крупномасштабных квантовых машин.
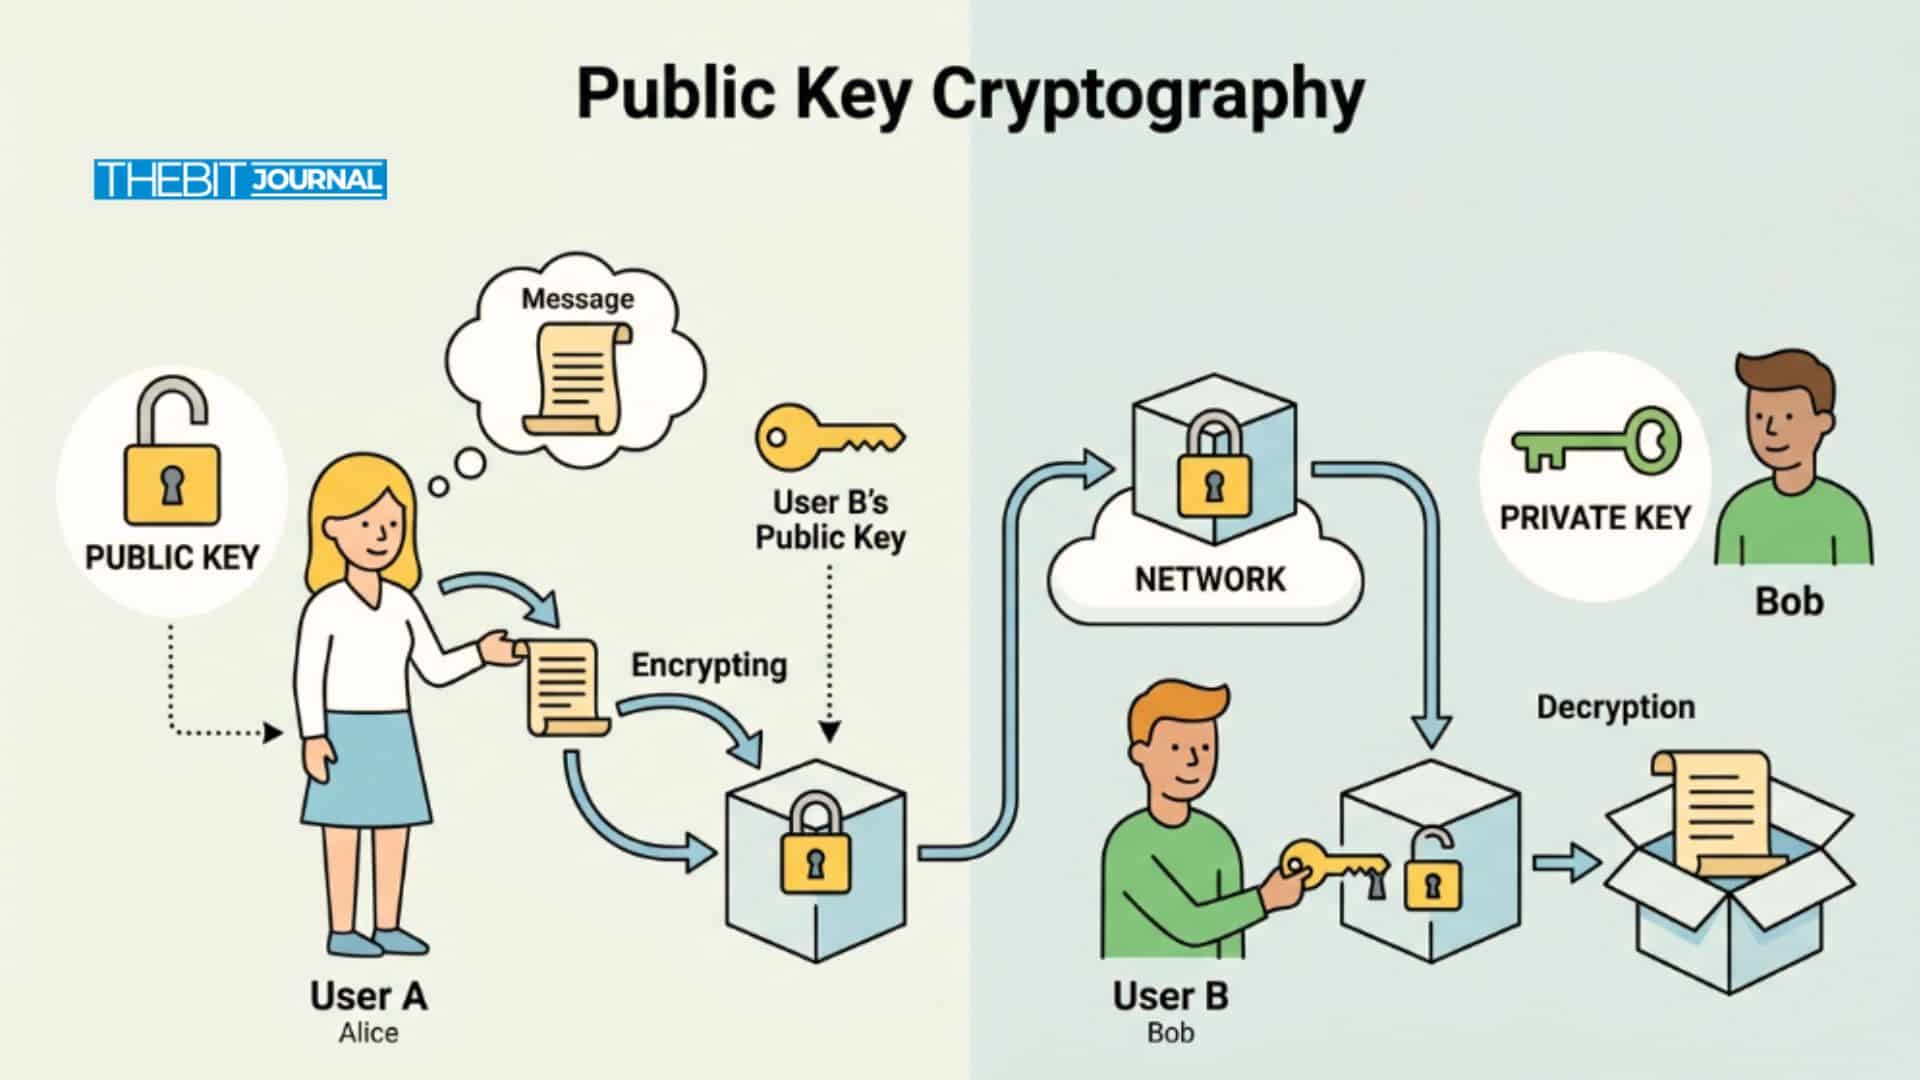
Криптография с открытым ключом является основой современной цифровой безопасности. Используя пару ключей — один открытый и один закрытый, — она позволяет шифровать, подписывать и аутентифицировать данные без необходимости заранее обмениваться секретами между сторонами. Открытый ключ выступает как доступная для распространения половина этой пары: любой может видеть или использовать его, но только владелец соответствующего закрытого ключа может расшифровать зашифрованные данные или проверить подписи, предназначенные для него.
Этот механизм делает возможными безопасную, доверенную коммуникацию и транзакции в открытом интернете и блокчейнах, обеспечивая работу всего — от HTTPS-сайтов до криптовалютных кошельков. Практически каждая защищенная веб-сессия, соединение мобильного приложения и блокчейн-транзакция сегодня зависят от этой технологии.
Криптография с открытым ключом фактически решила фундаментальную проблему доверия в интернете, устранив необходимость обмена секретными ключами. Как показало революционное изобретение Уитфилда Диффи и Хеллмана 1976 года, каждый пользователь генерирует уникальную пару ключей, передает другим только открытую половину и хранит закрытую половину в секрете. Данные, зашифрованные открытым ключом, могут быть расшифрованы только соответствующим закрытым ключом, а подписи, созданные закрытым ключом, могут быть проверены только открытым ключом. RSA, представленный в следующем году, и криптография на эллиптических кривых (ECC), разработанная в середине 1980-х годов, стали двумя семействами алгоритмов, которые привели эту модель к широкому коммерческому применению — защищая веб-трафик, электронную почту, обновления программного обеспечения, а затем и криптовалютные сети.
Как это работает
Криптография с открытым ключом, также называемая асимметричным шифрованием, основана на математических алгоритмах, в которых пары ключей вычислительно связаны между собой. Каждая пара состоит из открытого ключа (публикуется свободно) и закрытого ключа (хранится в секрете).
Согласно MDN Web Docs, "Public-key cryptography is a cryptographic system in which keys come in pairs. One key (the private key) is kept secret while the other is made public."
Полезная аналогия — почтовый ящик: открытый ключ работает как адрес почтового ящика (любой может опустить туда письмо), а закрытый ключ — как ключ от ящика (только владелец может забрать содержимое).
Два ключа выполняют разные, но взаимодополняющие функции:
Шифрование и расшифрование: любой может зашифровать сообщение с помощью открытого ключа, но расшифровать его может только соответствующий закрытый ключ. В электронной почте или мессенджерах пользователи публикуют свой открытый ключ, чтобы контакты могли шифровать сообщения, доступные для чтения только владельцу ключа.
Цифровые подписи: пользователь подписывает данные своим закрытым ключом, а другие проверяют подпись с помощью открытого ключа. Каждая криптовалютная транзакция использует закрытый ключ для создания цифровой подписи, которую сеть затем проверяет открытым ключом. Тот же принцип применяется при подписании документов или программных пакетов: любой может подтвердить подлинность с помощью открытого ключа подписанта.
Эти роли дополняют друг друга: в режиме шифрования открытый ключ шифрует, а закрытый ключ расшифровывает; при подписании закрытый ключ подписывает, а открытый ключ проверяет. Такая архитектура позволяет широко публиковать открытые ключи — даже прикреплять их к электронным письмам или размещать на сайтах, — тогда как закрытые ключи остаются надежно защищенными.
Открытый ключ и закрытый ключ
Эксперты по безопасности подчеркивают, что, хотя открытый ключ можно свободно распространять, закрытый ключ предоставляет полный доступ к любым средствам, хранящимся по связанному с ним публичному адресу. В блокчейн-сетях открытый ключ выполняет роль, похожую на номер счета: все участники видят его или его хешированную версию как адрес кошелька. Закрытый ключ, напротив, необходимо защищать любой ценой, поскольку любой, кто им владеет, может выдать себя за законного владельца.
Шифрование, подписи и блокчейн
Криптография с открытым ключом лежит в основе многих повседневных технологий. При посещении защищенного сайта (HTTPS) браузер получает сертификат открытого ключа сервера и использует его для создания зашифрованного канала. Только закрытый ключ сервера может расшифровать сеансовые ключи, отправленные браузером, что предотвращает прослушивание или подмену данных. Открытый ключ сайта свободно доступен как часть TLS-сертификата, тогда как соответствующий закрытый ключ остается на защищенном сервере.
В электронной почте такие протоколы, как S/MIME и PGP, позволяют любому зашифровать сообщения с использованием открытого ключа получателя; открыть их с помощью закрытого ключа может только получатель.
Системы входа без пароля (FIDO2/WebAuthn) также опираются на криптографию с открытым ключом. Устройство пользователя генерирует пару открытого и закрытого ключей для каждого сайта, а сайт всегда видит только открытый ключ. Органы по безопасности отмечают, что современная аутентификация становится устойчивой к фишингу, если закрытые ключи не скомпрометированы. Стандарты FIDO используют стандартные методы криптографии с открытым ключом для обеспечения фишинг-устойчивой аутентификации: пароль не передается, а пользователь вместо этого доказывает владение закрытым ключом.
В блокчейн-системах открытые ключи играют критически важную роль. Криптовалютный кошелек генерирует пару ключей, выводит адрес кошелька из открытого ключа (обычно путем хеширования) и передает этот адрес, чтобы другие могли отправлять средства. Открытый ключ служит адресом для получения криптовалюты или данных, тогда как закрытый ключ дает контроль над связанными цифровыми активами. Когда пользователь инициирует транзакцию, кошелек подписывает ее закрытым ключом, а сеть проверяет подпись с помощью открытого ключа, доказывая, что транзакция исходила от владельца аккаунта. Поскольку крупные блокчейн-сети обрабатывают миллионы транзакций в день, этот цикл проверки выполняется непрерывно и в глобальном масштабе.
Помимо криптовалют, открытые ключи имеют фундаментальное значение для цифровых сертификатов и систем идентификации. Организации выпускают сертификаты, которые связывают открытые ключи с отдельными лицами или серверами, позволяя третьим сторонам доверять тому, что ключ действительно принадлежит заявленному пользователю. Центры сертификации (CAs) управляют такими сертификатами и могут отзывать скомпрометированные ключи. Эта система, известная как инфраструктура открытых ключей (PKI), обеспечивает проверку открытых ключей через доверенные CAs.
Почему открытые ключи важны — и как они защищаются
Поскольку открытые ключи может использовать кто угодно для шифрования или проверки, они широко распространяются — иногда даже публикуются в глобальных каталогах или записываются в блокчейнах. Тем не менее безопасность полностью зависит от того, остается ли закрытый ключ секретным. Современные криптографические системы, такие как RSA и криптография на эллиптических кривых (ECC), спроектированы так, чтобы вычислить закрытый ключ по открытому было вычислительно практически невозможно. Благодаря односторонним математическим функциям (trapdoor functions) восстановить закрытый ключ, имея только открытый ключ, фактически невозможно.
Однако все такие гарантии зависят от аккуратного управления ключами. Украденный или утекший закрытый ключ компрометирует всю модель безопасности: данные, которые должны были оставаться приватными, становятся раскрытыми, а подписи — подделываемыми. Организации должны хранить закрытые ключи в аппаратных модулях безопасности (HSMs) или защищенных хранилищах, регулярно ротировать ключи и использовать надежные алгоритмы, как подчеркивает Encryption Consulting.
Постквантовый сдвиг
Одна из ключевых тенденций 2026 года — подготовка криптографии с открытым ключом к появлению квантовых компьютеров. Классические алгоритмы с открытым ключом, такие как RSA и ECC, опираются на математические задачи — факторизацию целых чисел и дискретные логарифмы, — которые достаточно мощный квантовый компьютер мог бы решить. Это породило опасение, известное как "harvest now, decrypt later": злоумышленники могут уже сегодня собирать и хранить зашифрованные данные в расчете на их расшифровку после созревания квантовых возможностей, а значит временная шкала угрозы фактически начинается до появления крупномасштабных квантовых машин. NIST предупреждает, что администраторам следует начинать переход на новые стандарты, способные выдерживать квантовые атаки. В августе 2024 года NIST выпустил первые три окончательных стандарта постквантового шифрования — FIPS 203 (на основе CRYSTALS-KYBER для установления ключей), FIPS 204 (на основе CRYSTALS-Dilithium для цифровых подписей) и FIPS 205 (на основе SPHINCS+ для подписей без сохранения состояния на базе хешей).
К 2030–2035 годам многие ведомства планируют вывести из использования RSA-2048 и ECC P-256. В результате значение понятия "открытый ключ" может измениться: будущие открытые ключи будут больше и будут основаны на новой математике, но базовый принцип останется прежним — один ключ открытый, один ключ закрытый. Сегодняшние открытые ключи уже увеличиваются в размере в рамках подготовки к постквантовой криптографии (PQC). Новая схема PQ-подписи может создавать подписи размером 2,420 байта и открытые ключи размером 1,312 байта по сравнению с 256-байтными подписями RSA.
Мнение экспертов: доверие через открытые ключи
Эксперты по кибербезопасности подчеркивают, что открытые ключи позволяют устанавливать доверие без необходимости сторонам обмениваться секретами. Каждая блокчейн-транзакция использует открытый ключ для проверки того, что подпись действительно была создана владельцем соответствующего закрытого ключа. Сам открытый ключ не должен быть секретным; он служит доказательством идентичности.
Именно поэтому злоумышленники не могут украсть средства, просто узнав открытый ключ. Даже если открытый ключ, адрес кошелька и все подписи транзакций видны всем, средства остаются в безопасности, пока закрытый ключ остается закрытым.
Криптография с открытым ключом также переносит доверие на математику и стандарты. Государственные и отраслевые организации поддерживают алгоритмы и протоколы, которые гарантируют, что открытые ключи действительно принадлежат заявленным владельцам. Такие организации, как FIDO Alliance, теперь рекомендуют заменять пароли "passkeys" на основе открытых ключей — криптографическими учетными данными, предназначенными для предотвращения фишинга.
Дополнительные материалы от IBM и Ledger Academy дают более широкий контекст того, как асимметричная криптография защищает блокчейн-экосистемы.
Заключение
Открытый ключ — это несекретная половина пары ключей асимметричного шифрования, предназначенная для свободного распространения. Он позволяет любому отправлять зашифрованные данные владельцу ключа или проверять подписанные сообщения. Криптография с открытым ключом обеспечивает работу всего — от HTTPS до криптовалют, позволяя вести безопасную коммуникацию без заранее разделяемых секретов.
Современные стандарты безопасности и исследования продолжают развиваться вокруг криптографии с открытым ключом, включая разработку алгоритмов, устойчивых к постквантовым угрозам, и фишинг-устойчивой аутентификации. Базовый принцип сохраняется: открытый ключ является открытым, закрытый ключ остается закрытым, и эта двойственность обеспечивает безопасность данных по замыслу. В результате криптография с открытым ключом остается незаменимой основой онлайн-безопасности в 2026 году, предоставляя масштабируемое и надежное шифрование и цифровые подписи как в веб-среде, так и в блокчейн-экосистемах.
Глоссарий
Асимметричная криптография: криптографическая система, использующая пары ключей (открытый и закрытый). Данные, зашифрованные одним ключом, могут быть расшифрованы только другим.
Закрытый ключ: секретная половина асимметричной пары ключей, которая хранится конфиденциально и используется для расшифрования сообщений или создания цифровых подписей.
Цифровая подпись: криптографическое доказательство, созданное с помощью закрытого ключа и проверяемое соответствующим открытым ключом, обеспечивающее целостность данных и подтверждение их происхождения.
PKI (Public Key Infrastructure): система цифровых сертификатов и центров сертификации, которые связывают открытые ключи с субъектами.
Постквантовая криптография: новые криптографические алгоритмы, разработанные для устойчивости к атакам квантовых компьютеров, которые угрожают многим нынешним алгоритмам с открытым ключом.
Часто задаваемые вопросы
Для чего используется открытый ключ?
Открытый ключ шифрует данные и проверяет подписи. Любой может использовать его, чтобы отправить владельцу ключа зашифрованное сообщение или подтвердить, что сообщение, подписанное соответствующим закрытым ключом, является подлинным.
Чем открытый ключ отличается от закрытого ключа?
Открытый ключ распространяется свободно; закрытый ключ хранится в секрете. Открытый ключ обеспечивает шифрование и проверку подписи, тогда как закрытый ключ обеспечивает расшифрование и подписание.
Можно ли вывести мой закрытый ключ из моего открытого ключа?
В современной криптографии (например, RSA, ECC) вывести закрытый ключ из открытого вычислительно практически невозможно. Безопасность основана на односторонних математических задачах, а значит закрытый ключ нельзя вычислить даже при известном открытом ключе.
Почему открытые ключи важны в блокчейне?
В блокчейнах открытые ключи (или их хеши) служат адресами кошельков и идентифицируют аккаунты в сети. При отправке транзакции отправитель подписывает ее своим закрытым ключом; другие узлы используют открытый ключ для проверки подписи, гарантируя, что перевод мог быть авторизован только законным владельцем.
Что происходит, если открытый ключ скомпрометирован?
Поскольку открытые ключи изначально предназначены для распространения, сам факт их известности не причиняет вреда. Безопасность системы зависит от сохранения закрытого ключа в секрете. Даже если кто-то получит открытый ключ, он не сможет расшифровать данные или подделать подписи без соответствующего закрытого ключа.
Disclaimer: This article is for educational purposes and does not constitute financial or investment advice. Any information about cryptographic protocols or future standards should be independently verified.

