Утечки данных во Франции способствуют звонкам от мошенников, выдающих себя за поддержку Binance и Meria
Ключевые выводы
- •Звонящие, выдающие себя за сотрудников поддержки Binance или Meria, сообщают жертвам о компрометации их аккаунтов и давят на них, требуя перевести средства на контролируемые мошенниками кошельки; переводы в блокчейне необратимы.
- •Основатель Meria Оэн Симонин связал рост мошеннических звонков с накоплением утечек данных в частном и государственном секторах Франции, которые можно сопоставить для выявления держателей криптовалют и их платформ.
- •Утечка во французском налоговом управлении DGFiP раскрыла данные, включая имена, адреса, номера телефонов и адреса электронной почты, по оценкам, от 678 000 до нескольких миллионов налогоплательщиков.
- •Cybermalveillance.gouv.fr зафиксировала ту же схему мошенничества 22 января: звонившие выдавали себя за полицейских или судебных чиновников, чтобы получить сид-фразы восстановления; параллельно идёт предварительное расследование в отношении криптокомпании Waltio.
- •К концу июня во Франции было зарегистрировано 77 связанных с криптовалютами похищений, незаконных удержаний, вымогательств или покушений на них против 45 за весь 2025 год; арестованы около 200 человек.
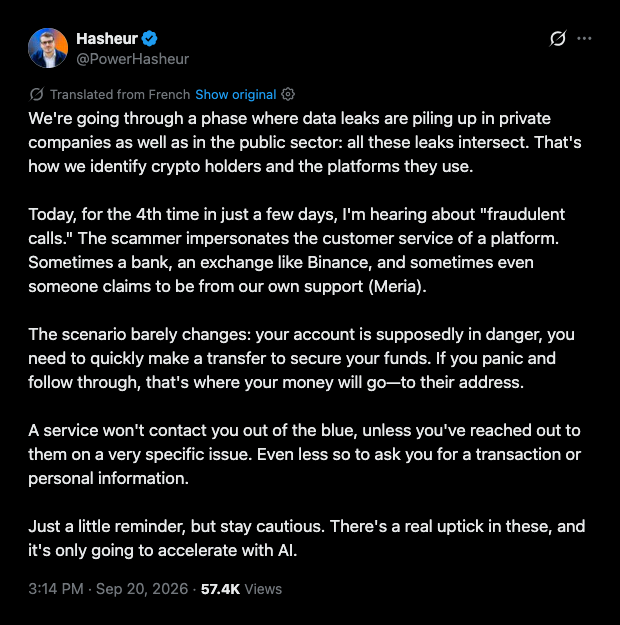
Телефонные мошенники атакуют французских держателей криптовалют, выдавая себя за сотрудников служб поддержки крупных бирж, и основатель Meria Оуэн Симонин связывает новую волну мошеннических звонков с чередой утечек данных во Франции.
Симонин, также известный как Hasheur, описал схему в посте в X от 20 сентября.
Мошенники выдают себя за сотрудников Binance и Meria
По словам Симонина, звонящий утверждает, что работает в легитимной бирже — иногда Binance, иногда в самой Meria, — и сообщает жертве, что её аккаунт скомпрометирован. Обещанное решение — срочно перевести средства на «безопасный» кошелёк, который на самом деле принадлежит мошеннику. Поскольку переводы в блокчейне необратимы, всё, что отправлено на контролируемый звонящим адрес, фактически оказывается вне досягаемости жертвы.
Симонин призвал держателей расценивать спешку как тревожный сигнал. Легитимный сервис не станет звонить без предупреждения, если пользователь сам не обращался к нему по конкретному вопросу, и тем более не будет запрашивать транзакцию или личные данные, отметил он. Он также ожидает, что искусственный интеллект сделает такие звонки ещё быстрее.
«Мы проходим этап, когда утечки данных накапливаются как в частных компаниях, так и в государственном секторе», — написал Симонин на французском языке, согласно переводу X. Сопоставление этих утечек позволяет выявить держателей криптовалют и платформы, которыми они пользуются, добавил он.
Утечка в DGFiP раскрыла данные налогоплательщиков
Cryptopolitan сообщал в середине августа, что французское налоговое управление DGFiP заявило: злоумышленник с использованием украденной личности получил доступ к личным и налоговым записям. Утечка началась в конце июня и была устранена до конца того же месяца.
По разным оценкам затронутыми оказались от 678 000 налогоплательщиков до нескольких миллионов человек. Раскрытые данные могут включать имена, сведения о дате рождения, адреса, номера телефонов, адреса электронной почты и налоговые идентификационные номера — в том числе телефоны и электронную почту, дающие мошеннику прямой контакт с жертвой.
Cybermalveillance зафиксировала ту же схему в январе
Государственное агентство кибербезопасности Cybermalveillance.gouv.fr обратило внимание на эту схему 22 января. Его горячая линия 17Cyber была завалена сообщениями от держателей, с которыми связывались фиктивные криптовалютные операторы или поддельные банковские антифрод-службы, сообщавшие о подозрительной активности кошелька.
Звонившие убеждали переводить активы на мошеннические кошельки. Некоторые выдавали себя за полицейских, жандармов, таможенников или судей, чтобы выведать сид-фразы восстановления и другие чувствительные данные. В бюллетене также упоминалось предварительное расследование в отношении криптовалютной компании Waltio, которое ведёт отдел по киберпреступлениям прокуратуры Парижа совместно с киберподразделением национальной жандармерии.
Телефонное мошенничество сопровождается жестокими «gаечными атаками»
Телефонные аферы идут рука об руку с насильственными «gаечными атаками» (wrench attacks), при которых преступники используют физическую силу вместо взлома, чтобы украсть монеты. В апреле основатель Telegram Павел Дуров заявил, что за первые три с половиной месяца 2026 года во Франции произошло 41 похищение держателей криптовалют.
Министр внутренних дел Лоран Нуньес сообщил, что к концу июня во Франции было зарегистрировано 77 связанных с криптовалютами похищений, незаконных удержаний, вымогательств или покушений на них, по сравнению с 45 за весь 2025 год. Около 200 человек были арестованы после атак или в ходе превентивных операций. Если рассматривать январский бюллетень, раскрытие информации DGFiP и сентябрьское предупреждение Симонина вместе, они очерчивают год, в котором дистанционное мошенничество и физическое принуждение развивались параллельно, — а предварительное расследование в отношении Waltio и текущая статистика министерства станут показателями, за которыми стоит следить далее.

