Атакующие воспользовались уязвимостью в Optimizely Web Experimentation, чтобы подменять адреса криптокошельков на сайтах 178 организаций
Ключевые выводы
- •Атакующие эксплуатировали уязвимость в продукте Optimizely Web Experimentation, чтобы внедрить вредоносный JavaScript, который достигал посетителей 178 организаций, включая Zoom, BBC, HSBC, Ledger, CNN, Salesforce и IKEA, без прямого взлома этих сайтов.
- •Внедрённый скрипт подменял легитимные адреса криптокошельков в отображаемом тексте, буфере обмена и исходящих запросах, позволяя перенаправлять платежи даже с полностью обновлённых устройств.
- •Report URI оценила поступления атакующего примерно в 7 040 долларов к 19:25 UTC 16 ноября, а последующий анализ блокчейна, проведённый TechNext24, выявил дополнительный Bitcoin-депозит на сумму около 150 долларов.
- •Optimizely опубликовала уведомление о безопасности 17 ноября, сообщив, что устранила уязвимость, удалила внедрённый код, защитила затронутые учётные записи и добавила защиту от несанкционированной доставки кода.
- •Помимо кражи криптовалюты, кампания включала код для перехвата данных платёжных карт, кражи файлов cookie и скриншотов и доставки эксплойт-комплектов для iOS, а Report URI предупредила, что число затронутых организаций может вырасти.
Уязвимость в продукте Optimizely Web Experimentation подвергла посетителей сайтов 178 организаций воздействию вредоносного кода, предназначенного для перенаправления криптоплатежей в кошельки атакующих. Инцидент, обнаруженный 16 ноября, показывает, как цифровые активы могут быть украдены без компрометации самого блокчейна.
Среди затронутых организаций — Zoom, BBC, HSBC, Ledger, CNN, Salesforce и IKEA. По данным компании по мониторингу кибербезопасности Report URI — основатель которой Скотт Хелме задокументировал кампанию в публикации в X — атакующий внедрил вредоносный JavaScript в клиентские проекты на платформе Optimizely. Поскольку сайты клиентов уже загружали эти скрипты, код достигал посетителей, даже если сами сайты никогда не были взломаны.
Скрипт подменял легитимные адреса кошельков на подконтрольные атакующему в трёх местах: в адресах, отображаемых на веб-страницах, в адресах, копируемых в буфер обмена, и в адресах, содержащихся в исходящих запросах. Таким образом, платежи можно было перенаправить незаметно для пользователей. Поскольку подмена выполнялась внутри самих страниц, а не как вредоносное ПО на устройстве посетителя, даже пользователи с полностью обновлёнными компьютерами подвергались риску в момент копирования адреса.
Report URI оценила, что атакующий получил около 7 040 долларов к 19:25 UTC 16 ноября. Однако проверка выявленных кошельков, проведённая TechNext24 утром 17 ноября, обнаружила активность, которую эта оценка не учитывала.
Блокчейн не был взломан — взломаны были сайты, использующие Optimizely
Атакующим не требовалась уязвимость в Bitcoin, Ethereum или какой-либо другой сети. Они нацелились на программное обеспечение, которое отображает информацию посетителям сайтов.
Optimizely предоставляет инструменты, позволяющие компаниям тестировать версии своих сайтов и персонализировать контент. Клиенты добавляют JavaScript-сниппеты компании на свои сайты, а это означает, что код, скомпрометированный на уровне Optimizely, может достигать посетителей, даже если сами веб-сайты никогда не подвергались взлому. Специалисты по безопасности рассматривают этот сценарий как компрометацию веб-цепочки поставок: вместо взлома 178 сайтов по одному атакующему достаточно было скомпрометировать одного поставщика, чей скрипт уже был доверенным и загружался на всех этих сайтах.
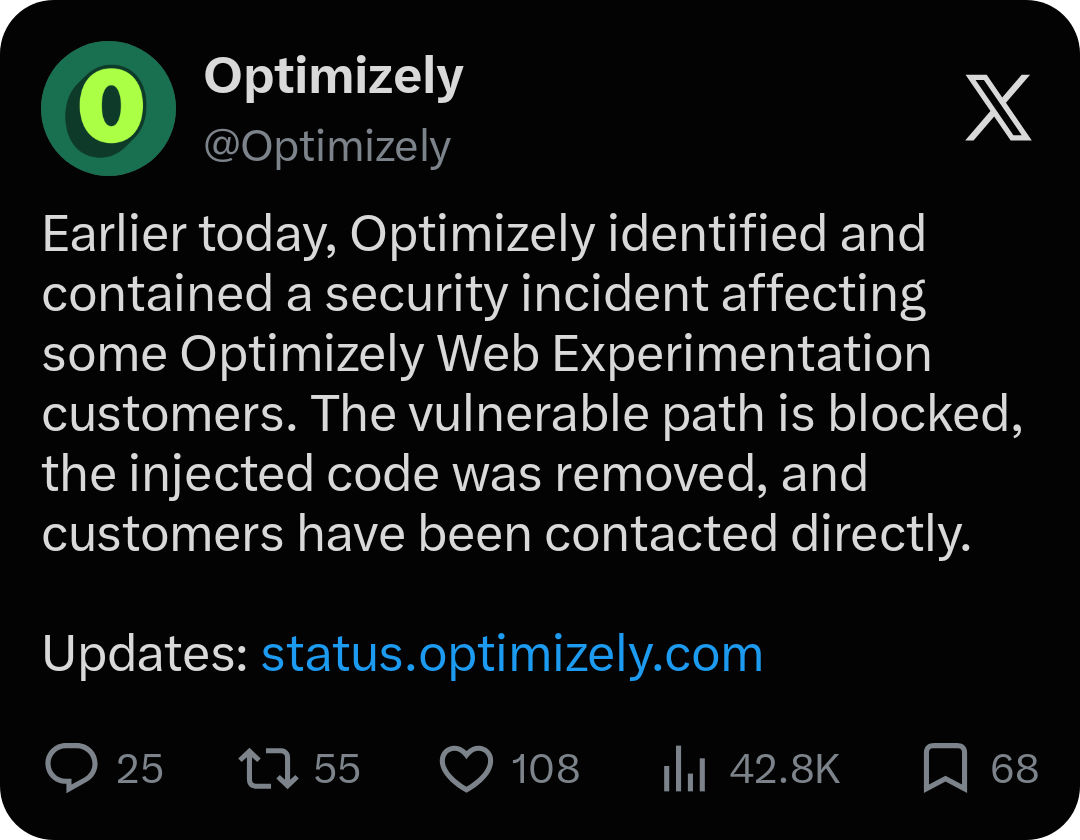
Optimizely признала инцидент в уведомлении о безопасности, опубликованном 17 ноября. Компания сообщила, что неавторизованная сторона эксплуатировала уязвимость в её продукте Experimentation, чтобы добавить вредоносный JavaScript в некоторые клиентские проекты. Согласно уведомлению, Optimizely устранила уязвимость, удалила внедрённый код, защитила затронутые учётные записи пользователей и добавила защиту от несанкционированной доставки кода.
Кража криптовалюты была лишь частью кампании. Report URI также обнаружила код для перехвата данных платёжных карт, кражи файлов cookie и скриншотов, а также доставки эксплойт-комплектов для iOS на определённые iPhone и iPad. Компания проверила 1 611 сниппетов Optimizely и выявила 188 заражённых сниппетов, принадлежащих 178 организациям, при этом предупредив, что реальное число может быть выше. Ни одна из этих цифр не показывает, сколько посетителей подверглось воздействию или сколько денег было потеряно.
Что показывают данные блокчейна
Публичные блокчейны позволяют исследователям отслеживать поступление и вывод средств с выявленных кошельков. Bitcoin-кошелёк (BTC) Report URI получил четыре депозита на общую сумму 0,08298 BTC — около 5 380 долларов на тот момент. Другие выявленные кошельки получили Litecoin, Tether (USDT), Tron (TRX), Ethereum и активы в сети Binance Smart Chain.
TechNext24 проверила кошельки в публичных обозревателях блокчейна:
- Bitcoin: пять депозитов на общую сумму 0,08528782 BTC — на один больше, чем насчитала Report URI. Дополнительный депозит составил 0,00231063 BTC, примерно 150 долларов. Весь баланс был выведен незадолго до проверки.
- Tron: на кошельке оставалось менее 0,01 доллара, но утром он всё ещё показывал транзакции. Многие входящие переводы были незначительными, а кошелёк содержал несколько спам-токенов, которые нельзя считать платежами жертв.
- Ethereum: баланс был близок к нулю, среди исходящих переводов — USDC, последний — за несколько минут до проверки.
- Solana, Bitcoin Cash и Dogecoin: адрес Solana не существует в блокчейне, адрес Bitcoin Cash не имеет транзакций, а адрес Dogecoin не вернул записей в Blockchain.
- TON: нулевой баланс, один входящий перевод примерно за 14 часов до проверки с адреса с меткой traddergift.ton. Сумма не была видна.
Litecoin-кошелёк TechNext24 не проверяла.
Эти выводы требуют оговорок. Опустевший кошелёк не доказывает, что никто не пытался отправить на него средства, а активный не раскрывает, сколько было украдено. Дополнительный Bitcoin-депозит показывает, что первоначальный подсчёт транзакций не был окончательным, но без привязки дальнейших депозитов к скрипту называть их подтверждённым ростом объёма украденных средств было бы преждевременно. Цифра в 7 040 долларов была оценкой Report URI на отдельный момент времени, а не итоговым подсчётом. Блокчейн показывает, куда двигались средства; он не может показать, кто контролирует каждый адрес, сколько жертв пострадало или были ли деньги конвертированы в наличные. Картина может ещё измениться: Report URI предупредила, что число затронутых организаций может вырасти, а дальнейшие депозиты на выявленные кошельки появятся в публичных обозревателях, использованных для этой проверки.
Ограниченное воздействие в Африке и более широкие уроки для пользователей
В опубликованном Report URI списке нет ни одной нигерийской организации, а HSBC Egypt — единственная названная африканская структура. Для нигерийских пользователей урок касается платёжных привычек, а не подверженности именно этой атаке. Многие отправляют USDT, копируя адрес с биржи, платёжной страницы или сайта продавца и вставляя его в приложение кошелька — и этот процесс может быть прерван вредоносным JavaScript, подменяющим адрес. Подтверждённые переводы, как правило, необратимы, и звонить в банк некуда.
Пользователи могут снизить риск четырьмя способами:
- После вставки сравнивайте полный адрес с исходными данными получателя, а не только с первыми и последними символами.
- Убедитесь, что сеть (TRON, Ethereum или другая) соответствует инструкциям получателя.
- Для крупных переводов сначала отправьте небольшую тестовую сумму и независимо подтвердите её получение.
- По возможности получайте адрес получателя по отдельному каналу, например в личном сообщении, и сверяйте его с адресом, который показывает сайт.

