Разработчик KelpDAO подал в Канаде иск против LayerZero и гендиректора Брайана Пеллегрино из-за взлома rsETH на $292 млн
Ключевые выводы
- •Evercrest Technologies — разработчик KelpDAO — в четверг подала в суд Британской Колумбии иск о халатности, диффамации и небрежном искажении фактов против LayerZero, её канадского подразделения и гендиректора Брайана Пеллегрино.
- •Иск связан с кражей 18 апреля 116 500 rsETH стоимостью на тот момент около $292 млн; по утверждению Evercrest, атака началась с компрометации компьютера одного разработчика LayerZero путём социальной инженерии и вредоносного ПО.
- •Evercrest утверждает, что LayerZero в конце 2024 — начале 2025 года предупредила разработчика USDT0 о рисках настроек верификатора по умолчанию, но не направила аналогичного предупреждения Kelp — это ядро обвинения в небрежном искажении фактов.
- •Выводы из KelpDAO с апреля превысили $650 млн; проект свернул запланированный стейблкоин sbUSD и в мае выбрал CCIP от Chainlink в качестве нового стандарта межцепочечной безопасности.
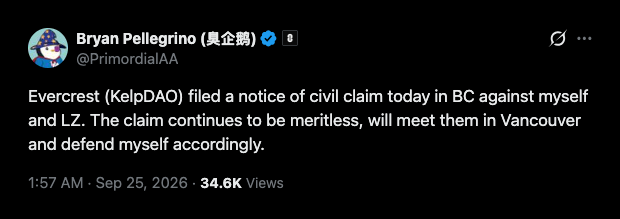
- •Пеллегрино ответил в X, что иск по-прежнему безоснователен и он будет защищаться; ни одно из утверждений пока не проверено судом.
LayerZero, её канадское подразделение и гендиректор Брайан Пеллегрино в четверг были названы ответчиками в иске о халатности и диффамации, поданном в высшую суд первой инстанции Британской Колумбии. Evercrest Technologies — разработчик KelpDAO — связывает дело с ограблением 18 апреля, когда были похищены 116 500 rsETH, токена жидкого рестейкинга Kelp, стоивших на тот момент около $292 млн.
Иск, зарегистрированный в Ванкувере, дополняет претензии обвинением в небрежном искажении фактов и требует возмещения усиленного и штрафного ущерба помимо обычного. Полный текст иска доступен здесь. Ни одно из утверждений пока не проверено судом.
Evercrest утверждает, что предупреждений о рисках верификатора не получала
Собственный верификатор LayerZero был единственным, чьего подтверждения требовалось для минтинга rsETH, заблокированного на одной цепочке, в другой цепочке. Мост Kelp использовал децентрализованную сеть верификаторов (DVN) из одного участника (1-of-1). По словам Evercrest в иске, взлом стал «сбоем собственной инфраструктуры безопасности LayerZero».
Evercrest утверждает, что 2 февраля 2024 года LayerZero сообщила ей, что настройка по умолчанию «не представляет проблемы». В иске говорится, что 21 марта 2024 года LayerZero посоветовала Evercrest скопировать схему 1-of1 другого моста. Предложение LayerZero, датированное в иске январём 2025 года, касалось избыточной сети верификаторов с мониторингом, где скомпрометированный верификатор мог максимум «неправильно проверить сообщение».
USDT0, согласно иску, получила иное послание. Evercrest утверждает, что Kelp так и не получила предупреждения, тогда как LayerZero в конце 2024 — начале 2025 года предупредила разработчика USDT0 о рисках настроек верификатора по умолчанию, и тот в итоге стал использовать собственный верификатор. Это предполагаемое различие в предупреждениях является центральным элементом обвинения в небрежном искажении фактов.
Выводы после взлома 18 апреля превысили $650 млн
Согласно иску, breach произошёл внутри LayerZero. По данным Evercrest, точкой входа атакующего стал компьютер одного из разработчиков LayerZero, скомпрометированный путём социальной инженерии и вредоносного ПО, а транзакция с rsETH была отправлена 18 апреля примерно в 17:35 UTC.
В иске говорится, что после атаки Kelp свернула запланированный стейблкоин sbUSD и переводит rsETH на другой стандарт межцепочечной безопасности. В мае Kelp выбрала CCIP от Chainlink, как сообщала Cryptopolitan. По данным Evercrest, выводы из KelpDAO с апреля превысили $650 млн.
Обвинение в диффамации связано с реакцией LayerZero на взлом. В её разборе инцидента говорилось, что конфигурация Kelp «прямо противоречит» модели с несколькими DVN, которую продвигает LayerZero. Evercrest включила это заявление, а также публичные обвинения Пеллегрино в своё дело.
В мае Пеллегрино заявил, что версия Kelp «полностью не соответствует действительности» и что Kelp был запущен на настройке по умолчанию с несколькими DVN от LayerZero, а затем сам перешёл на 1-of-1, сообщала Cryptopolitan. Отвечая на новый иск в X, он сказал, что заявление «по-прежнему безосновательно» и что он будет защищаться.
Cryptopolitan сообщала, что на момент взлома 47% активных контрактов приложений LayerZero использовали схему 1-of-1 — конфигурацию, которую LayerZero с тех пор запретила. Далее пройдёт через судебный процесс в Британской Колумбии, где LayerZero и Пеллегрино смогут представить официальный ответ.
Источник: Cryptopolitan

