Связанная с Северной Кореей группа Kimsuky создаёт локальную ИИ-инфраструктуру для усиления кибератак на крипто- и финансовый секторы
Ключевые выводы
- •Kimsuky создаёт локальные ИИ-среды с использованием инструментов с открытым исходным кодом, таких как Ollama, GPT4All и Msty, для обработки конфиденциальных данных без reliance на отслеживаемые облачные сервисы.
- •Хакерская группа использует ИИ для создания высококачественных, убедительных фишинговых приманок, closely напоминающих легитимные финансовые и деловые документы.
- •ИИ-активность встроена в более широкие атакующие кампании группы, отслеживаемые как Operation GitPower, которые в первую очередь нацелены на криптовалютный и финансовый секторы.
- •Запуская ИИ-модели локально, Kimsuky предотвращает передачу облачными ИИ-провайдерами данных телеметрии исследователям безопасности или правоохранительным органам.
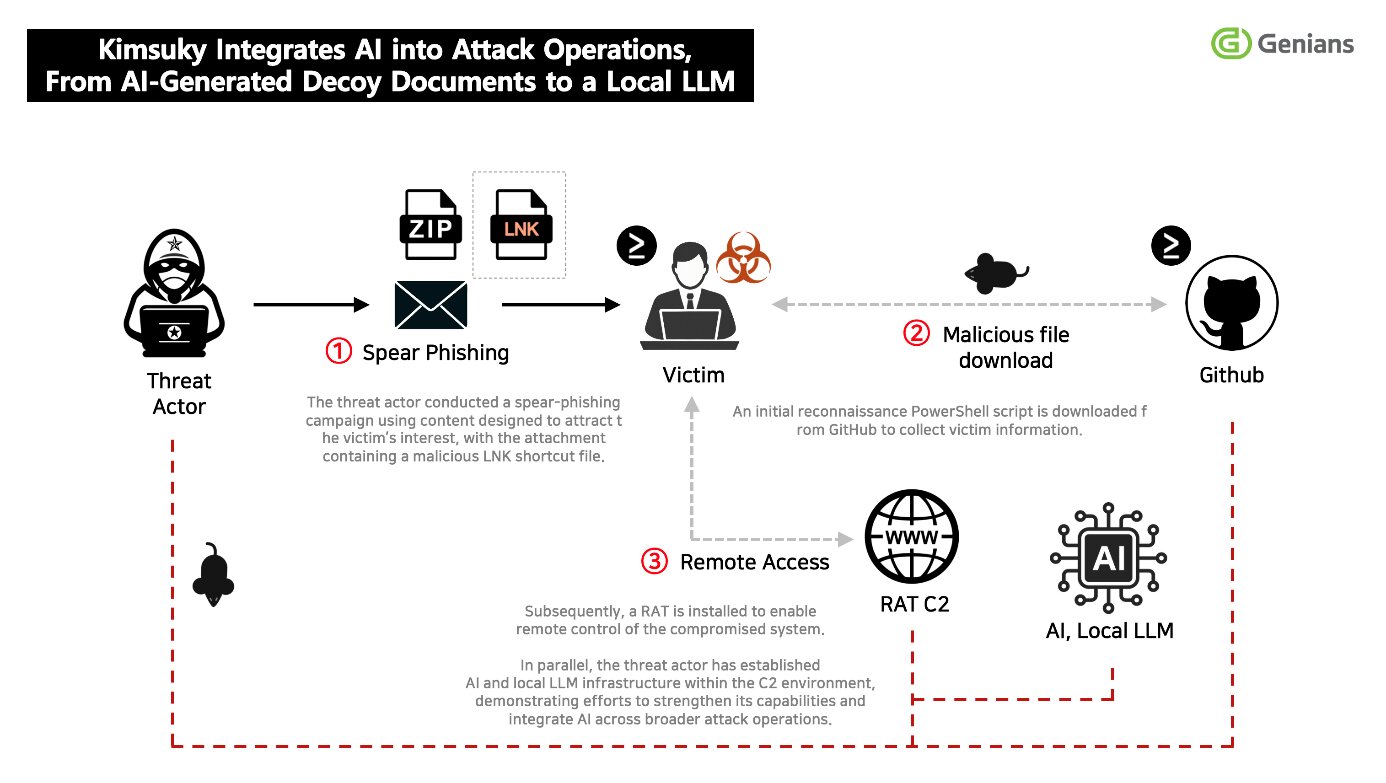
Связанная с Северной Кореей хакерская группа Kimsuky углубляет использование искусственного интеллекта, согласно новому исследованию южнокорейской кибербезопасной компании Genians. Результаты показывают, что злоумышленник создаёт локальные ИИ-среды и использует генеративные инструменты в кампаниях, направленных против пользователей криптовалют и финансового сектора.
Kimsuky, также отслеживаемая как APT43 и внесённая Министерством финансов США в 2023 году в санкционные списки за роль в киберфинансовых кражах в интересах северокорейского государства, давно нацеливается на аналитические центры, научные круги и финансовых специалистов. Переход группы к автономным ИИ-инструментам знаменует собой эскалацию того, как находящиеся под санкциями злоумышленники адаптируют доступные технологии для оперативного применения.
Компания Genians сообщила, что ИИ-активность встроена в более широкие операции Kimsuky, а не является отдельной инициативой. Исследователи отслеживают текущую активность под названием Operation GitPower, которая развивает методы, ранее связанные с кампанией FlowerPower.
Локальная ИИ-инфраструктура
Genians выявила три инструмента, используемые для работы локальных сред больших языковых моделей Kimsuky: Ollama, GPT4All и Msty. Все три являются бесплатными инструментами с открытым исходным кодом, предназначенными для запуска больших языковых моделей на потребительском оборудовании без необходимости подключения к интернету или облачных подписок. Также наблюдалось исследование группой технологии генерации с дополненной выборкой (RAG) и ИИ-ассистента для программирования Cursor.
Эти данные свидетельствуют о том, что Kimsuky переходит от эпизодического использования публичных ИИ-чат-ботов к подготовке интеграции ИИ на множестве этапов жизненного цикла атаки. Запуская ИИ-модели локально, злоумышленники сохраняют больший контроль над своими данными и рабочими процессами, одновременно исключая телеметрию, которую облачные ИИ-провайдеры могли бы передать правоохранительным органам или исследователям безопасности. Конфиденциальные запросы, разработка вредоносного ПО и собранная разведывательная информация могут обрабатываться без зависимости от сторонних облачных ИИ-сервисов.
Genians оценила, что данные указывают на фазу развития возможностей, в которой ИИ может применяться для создания вредоносного ПО, анализа информации и автоматизации атак. Эта тенденция перекликается с более широкими опасениями отрасли, задокументированными Microsoft и OpenAI, которые оба сообщили о попытках государственных субъектов, включая северокорейские группы, использовать большие языковые модели для разведки, написания скриптов и социальной инженерии.
ИИ-сгенерированные приманки заменяют примитивный фишинг
Заметный сдвиг, выявленный исследователями, касается качества фишинговых материалов Kimsuky. Genians обнаружила логи генерации контента, связанные с виртуальными активами, финансовыми инвестициями и разработкой игр, — все они демонстрируют признаки создания с помощью ИИ. Полученные документы были профессионально структурированы, написаны естественным языком и closely напоминали легитимную деловую переписку — значительное улучшение по сравнению с грамматически несогласованными приманками, которые исторически позволяли защитникам выявлять северокорейский фишинг.
Исследователи обнаружили метаданные, связывающие некоторые англоязычные документы с python-docx или WPS Office. Даты создания и изменения этих файлов демонстрировали необычно регулярные паттерны, что согласуется с автоматизированным конвейером производства документов.
В одной из наблюдаемых кампаний вредоносный LNK-файл был замаскирован под документ с инвестиционной стратегией. Приманка была разработана так, чтобы имитировать корейскую финтех-платформу, что повышало вероятность того, что цели доверят доставляемому файлу.
Продолжающееся нацеливание на крипто- и финансовый секторы
Kimsuky продолжает направлять атаки на организации и специалистов, связанных с виртуальными активами, финансами, дипломатией, безопасностью и международными отношениями. Аналитические блокчейн-компании, включая Chainalysis, неизменно относят Северную Корею к числу наиболее плодовитых государственных криптоворов, причём связанные с ней группы, такие как Lazarus и Kimsuky, причастны к хищению цифровых активов на миллиарды долларов за последние годы.
Техническая цепочка доставки следует устоявшимся схемам. Жертвы получают вредоносные LNK-файлы ярлыков, упакованные в ZIP-архивы. При запуске файлы раскрывают скрытые инструкции командной строки или развёртывают PowerShell-загрузчики.
Genians порекомендовала защитникам отслеживать аномальные аргументы выполнения LNK, команды PowerShell, скрытые в файлах, необычные запланированные задачи, обращение к GitHub Raw Contents API, нерегулярные персональные токены доступа и зашифрованные аргументы .data.
Источник: CryptoNinjas

