Firedancer в Solana вводит новый сбор после лавины отчетов об ошибках от ИИ
Ключевые выводы
- •Jump Crypto теперь требует, чтобы исследователи безопасности сжигали 1 SOL (около $100), прежде чем заявки на вознаграждение за ошибки в Firedancer смогут претендовать на выплаты.
- •Сбор за сжигание не подлежит возврату и применяется даже к дублирующим, недействительным или выходящим за рамки программы отчетам, хотя заявки без подтверждения сжигания все равно могут быть рассмотрены.
- •Политика последовала за аудиторским конкурсом с 9 апреля по 9 мая, собравшим 809 заявок от 162 исследователей и выявившим 127 уникальных проблем, при этом почти половина действительных отчетов дублировала более ранние.
- •Исследователь Jump Ишан Бхатт заявил, что ИИ-агенты, вероятно, помогли подготовить почти каждую конкурсную заявку, а очередь проверки достигла пика в 299 открытых отчетов, причем большинство дубликатов поступало более чем через три дня.
- •Вознаграждения удвоены до 20 ноября, а отчеты по недавно запущенному обновлению Solana Alpenglow претендуют на тройные вознаграждения до $300 000 за критические находки.
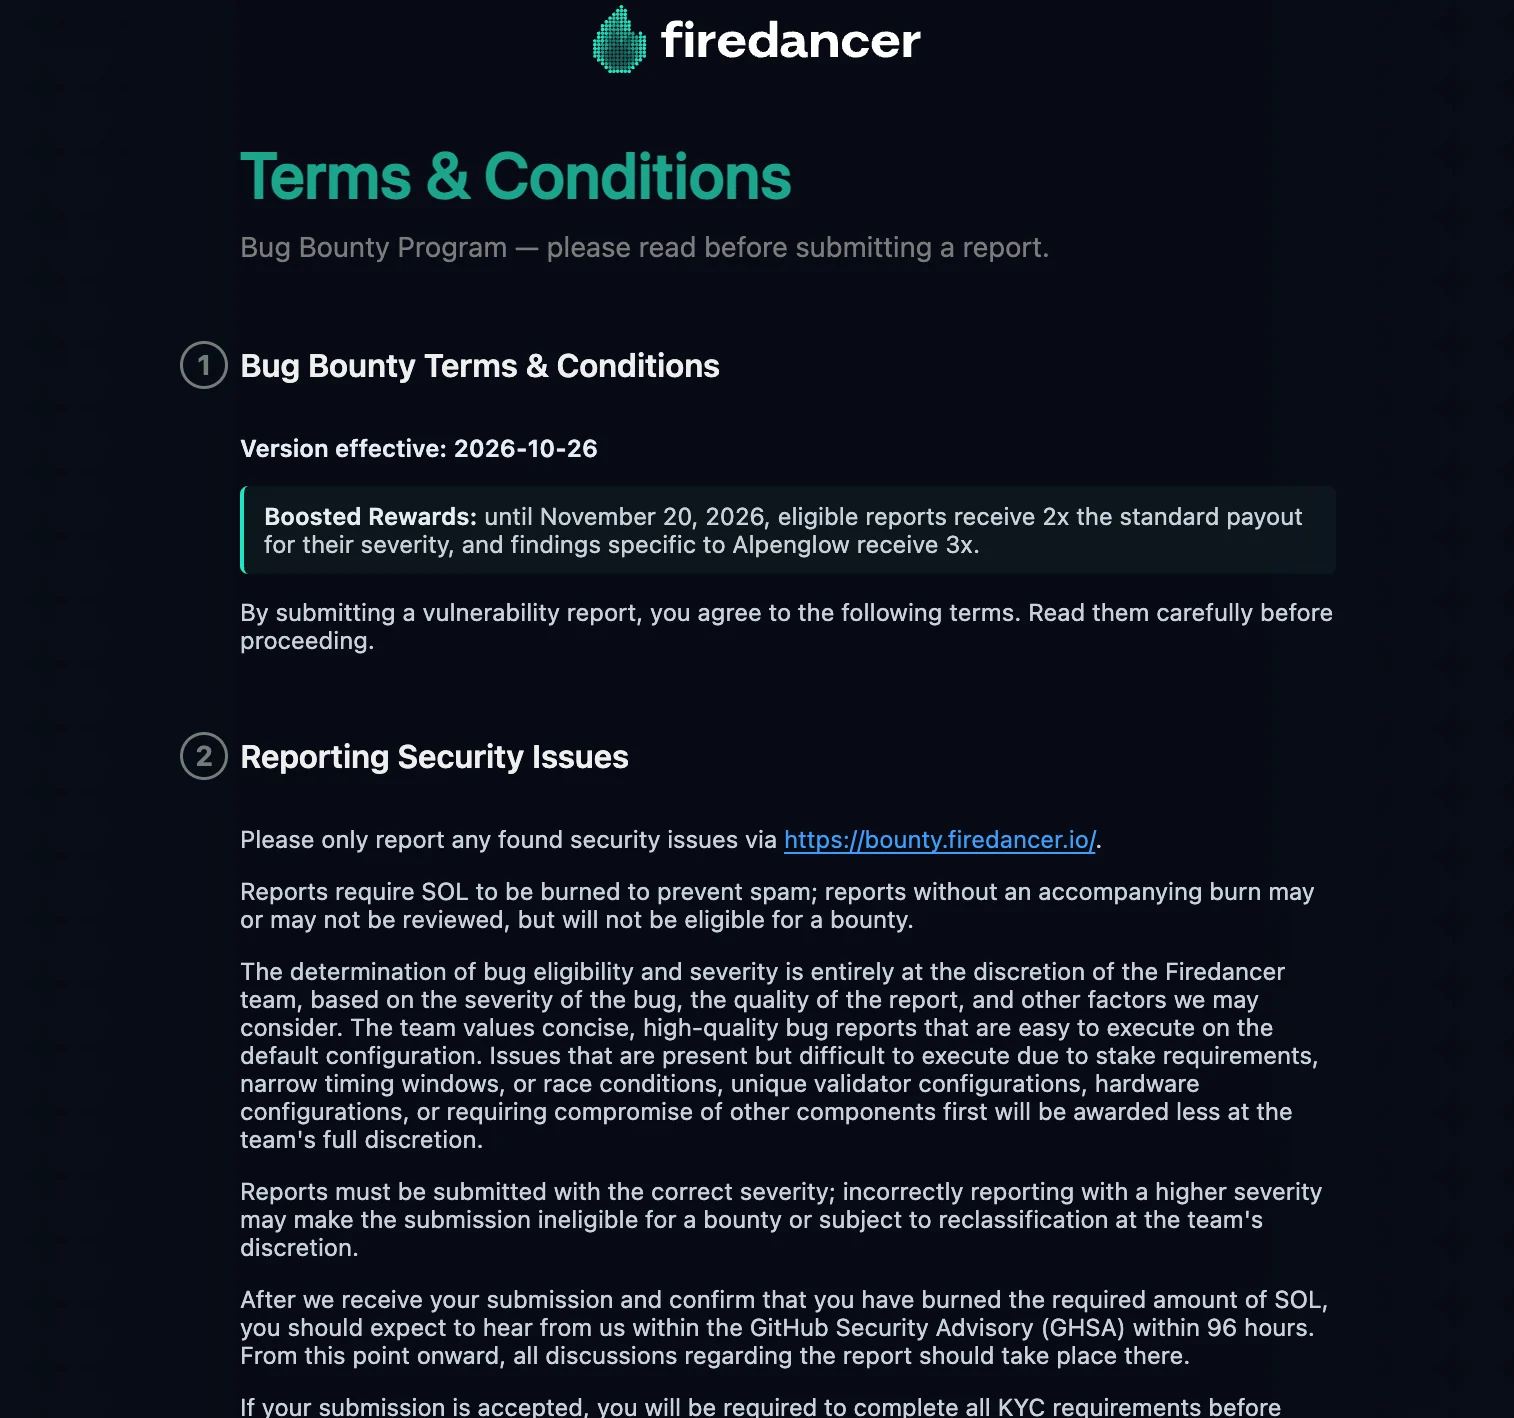
Jump Crypto ввела требование о сжигании 1 SOL для исследователей безопасности, отправляющих отчеты о Firedancer — независимо разработанном ею валидаторском ПО для Solana. Токен стоимостью около $100 должен быть уничтожен, прежде чем отчет сможет претендовать на вознаграждение в рамках программы bug bounty.
Согласно условиям, обновленным 26 октября на официальном сайте программы, сбор не подлежит возврату, даже если отчет окажется дубликатом, недействительным или выходящим за рамки программы. Заявки без подтверждения сжигания могут пройти проверку, но не могут получить вознаграждение.
Отставание из-за ИИ как причина изменений
Новое правило последовало за аудиторским конкурсом, проходившим с 9 апреля по 9 мая и призванным выявить уязвимости в валидаторском ПО. Jump получила 809 заявок от 162 исследователей, в результате которых было выявлено 127 уникальных проблем безопасности. Почти половина действительных отчетов повторяла проблемы, уже найденные другими.
Исследователь Jump Ишан Бхатт заявил, что ИИ-агенты, вероятно, помогли подготовить почти каждую заявку. Очередь проверки достигла пика в 299 открытых отчетов, при этом 80% дубликатов поступали более чем через три дня после оригинала. Это отставание демонстрирует компромисс, который ИИ-инструменты создают для команд безопасности: черновые отчеты можно генерировать в массовом масштабе, но каждый из них все равно необходимо проверить, прежде чем выплатить вознаграждение. Отдельно в этом месяце были объявлены планы по запуску валидаторных операций Solana в Гонконге.
Плата за непроверенные утверждения
Jump заявляет, что требование о сжигании создает финансовые издержки за подачу непроверенных утверждений. Сбор отправляется на адрес, с которого невозможно потратить токены, то есть Jump не получает никакой оплаты. В предыдущем конкурсе взималось $100 за отчет, а каждый исследователь мог подавать не более одной заявки в день.
Исследователи должны объяснить, как воспроизвести каждую уязвимость, а новая платформа подачи заявок ограничивает основные разделы отчета 3 000 символами. Jump ожидает связаться с подходящими исследователями в течение 96 часов после подтверждения заявки и сжигания токенов.
Тройные вознаграждения за ошибки в Alpenglow
Firedancer предлагает вдвое увеличенные суммы вознаграждений до 20 ноября. Отчеты, касающиеся обновления Solana Alpenglow, претендуют на тройные вознаграждения, а критические находки могут принести до $300 000, хотя итоговые выплаты определяет Jump.
Эти стимулы последовали за запуском Alpenglow — новой системы голосования Solana — в основной сети 21 октября. Обновление меняет способ достижения консенсуса валидаторами по транзакциям Solana, и Jump поощряет исследователей изучать новый код, пока действуют повышенные выплаты — предоставляя им ограниченное окно для проверки недавно запущенного кода основной сети на улучшенных условиях.
Дополнительный контекст
Firedancer работает наряду с Agave, другим клиентом валидатора Solana; такое сочетание означает, что консенсус Solana не зависит от единственной реализации валидатора. Jump заявила, что по состоянию на 16 октября ее ПО обеспечивало работу около 15% застейканных SOL в Solana. Отдельный инцидент со взломом кошельков торгового бота Solana, о котором сообщалось 26 октября, затронул пользовательские кошельки и не был связан с известной уязвимостью Firedancer.
Ранее аудит выявил ошибку в планировании транзакций, из-за которой Firedancer могла обрабатывать платежи не по порядку и расходиться с другими валидаторами. Jump заявляет, что новые правила подачи отчетов призваны сократить задержки проверки, сохраняя при этом право серьезных находок в области безопасности на вознаграждение.
Источник: CoinCentral

