Вредоносное ПО FomoPeek для iOS атакует криптопользователей: предупреждения от SlowMist и Binance
Ключевые выводы
- •SlowMist 19 сентября предупредила, что версии 1.1 и 1.2 iOS-приложения FomoPeek содержали вредоносный код; пострадавшие пользователи сообщили о краже активов и компрометации приватных ключей.
- •Приложение скрывало фреймворк эксплуатации ядра iOS с восемью методами эксплойтов, охватывавшими версии iOS 12.0–18.7 и 26.0–26.1, что позволяло обойти песочницу и получить доступ к данным связки ключей и файлам других приложений.
- •Версия 1.3 FomoPeek, обновлённая 17 сентября, больше не содержала фреймворков эксплуатации — за два дня до публичного предупреждения SlowMist.
- •Binance призвала установивших приложение пользователей удалить его, обновить iOS и перевести активы некастодиального кошелька в новый кошелёк на устройстве, где FomoPeek никогда не устанавливалось, сообщив об отсутствии подтверждённого воздействия на своих пользователей.
- •Gate.io и OKX, обе помогавшие в расследовании SlowMist, также выпустили предупреждения; инцидент подчёркивает растущее использование мобильных приложений, включая поддельные в легитимных магазинах приложений, для атак на криптопользователей.
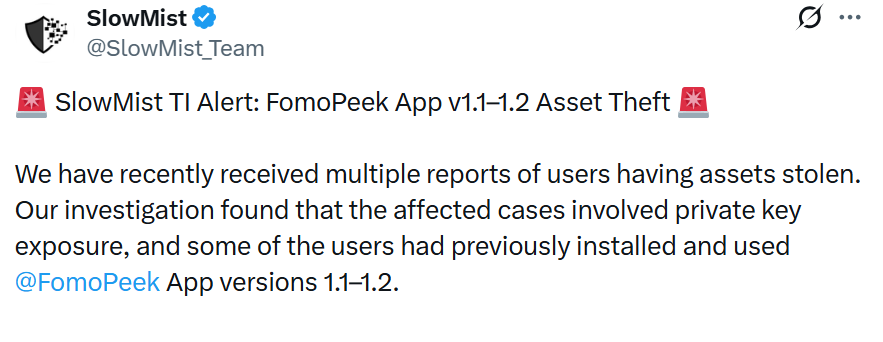
Компания в области блокчейн-безопасности SlowMist выявила вредоносное ПО, встроенное в iOS-приложение FomoPeek и нацеленное на пользователей криптовалют. В предупреждении, опубликованном в X 19 сентября, компания сообщила пользователям iPhone о вредоносном ПО, отметив, что несколько пользователей заявили о краже активов.
Согласно SlowMist, расследование показало, что у затронутых пользователей были скомпрометированы приватные ключи. Компания также установила, что часть пострадавших установила версию 1.1 или 1.2 приложения FomoPeek, которое позиционирует себя как инструмент только для чтения для отслеживания китовых кошельков в сетях Ethereum, Solana и Tron.
Вредоносное ПО FomoPeek способно обходить песочницу iOS
Анализ SlowMist показал, что iOS-версия приложения содержала два модуля, не связанных с заявленной функциональностью. Один из этих модулей включал фреймворк эксплуатации ядра iOS с восемью различными методами взлома операционной системы. Фреймворк затрагивал версии iOS 12.0–18.7 и 26.0–26.1, выбирая методы эксплойта в зависимости от модели iPhone и используемой версии iOS.
Эксплойты уровня ядра считаются одними из самых серьёзных типов компрометации устройства, поскольку ядро лежит в основе границ изоляции, разделяющих данные разных приложений. При успешной эксплуатации приложение покидает песочницу iOS, что позволяет ему расшифровывать конфиденциальные данные связки ключей и получать доступ к файлам других приложений. В результате практически вся конфиденциальная информация на скомпрометированном устройстве оказывается под угрозой раскрытия, включая учётные данные, сид-фразы, историю переписки и приватные ключи, — то есть данные кошельков, хранящиеся в отдельных приложениях, были в зоне досягаемости, хотя само FomoPeek позиционировалось как инструмент мониторинга, а не кошелёк.
Вредоносное ПО также способно собирать данные, подключаться к скрытым серверам и получать удалённые команды от злоумышленников. Однако, как представляется, вредоносный код был впоследствии удалён: версия 1.3 приложения, обновлённая 17 сентября, больше не содержит фреймворков. Таким образом, удаление произошло за два дня до публичного предупреждения SlowMist от 19 сентября.
Binance призывает пользователей перевести активы, удалить FomoPeek и обновить iOS
Несколько криптобирж предупредили своих пользователей об инциденте. Binance попросила пользователей iPhone и iPad на iOS 26.x или более ранних версий, установивших приложение, удалить его и больше не скачивать. В посте в X биржа также рекомендовала обновить iOS до последней версии, отметив при этом, что не получала сообщений о затронутых пользователях Binance.
Пользователям некастодиального кошелька Binance рекомендовано перевести активы в новый кошелёк на устройстве, на котором никогда не устанавливалось FomoPeek, — рекомендация, отражающая способность эксплойта песочницы получать доступ к файлам других приложений на том же устройстве.
Другие биржи, включая Gate.io и OKX, обе из которых помогали SlowMist в расследовании, также выпустили предупреждения для своих пользователей.
Мобильные устройства остаются растущей поверхностью атак
Инцидент подчёркивает, что злоумышленники продолжают атаковать криптопользователей через мобильные устройства. За последние несколько годы злоумышленники всё чаще использовали различные методы для взлома смартфонов и получения доступа к криптокошелькам. Примечательно, что вредоносные приложения иногда появлялись в легитимных каналах распространения, таких как Play Store и App Store. В App Store появлялись поддельные криптоприложения, включая одно, имитировавшее кошелёк Wasabi, из-за которого пользователь в августе потерял 6 BTC.
Для пользователей, оценивающих собственные риски, конкретными контрольными точками из предупреждений являются установленная версия FomoPeek, версия iOS на устройстве и дальнейшие обновления от компаний и бирж, участвующих в расследовании.
Эта статья носит исключительно информационный характер. Пользователям, которые могли установить затронутое ПО, следует следовать рекомендациям официальных поставщиков решений безопасности и платформ кошельков.
Источник: The Market Periodical

