EIP-7702 позволяет аккаунтам Ethereum получать новые функции с сохранением прежнего адреса
Ключевые выводы
- •Обновление Ethereum Pectra внедрило EIP-7702 в мае 2025 года, позволяя аккаунтам с управлением через приватный ключ исполнять код смарт-контрактов без перехода на новый адрес.
- •Делегирование требует авторизации, подписанной исходным приватным ключом аккаунта, и остается активным, пока не будет заменено или отменено.
- •Аккаунт может иметь только одну цель делегирования одновременно, и последующее делегирование заменяет предыдущее независимо от используемого кошелька.
- •Программное обеспечение кошельков и стандарты вроде ERC-5792 определяют, как делегированные функции доходят до пользователей: MetaMask использует отдельный шаг обновления, а Ambire запускает делегирование через активность аккаунта.
- •Исходный приватный ключ сохраняет верховные полномочия над аккаунтом, включая возможность авторизовать замену делегирования или полностью отменить его.
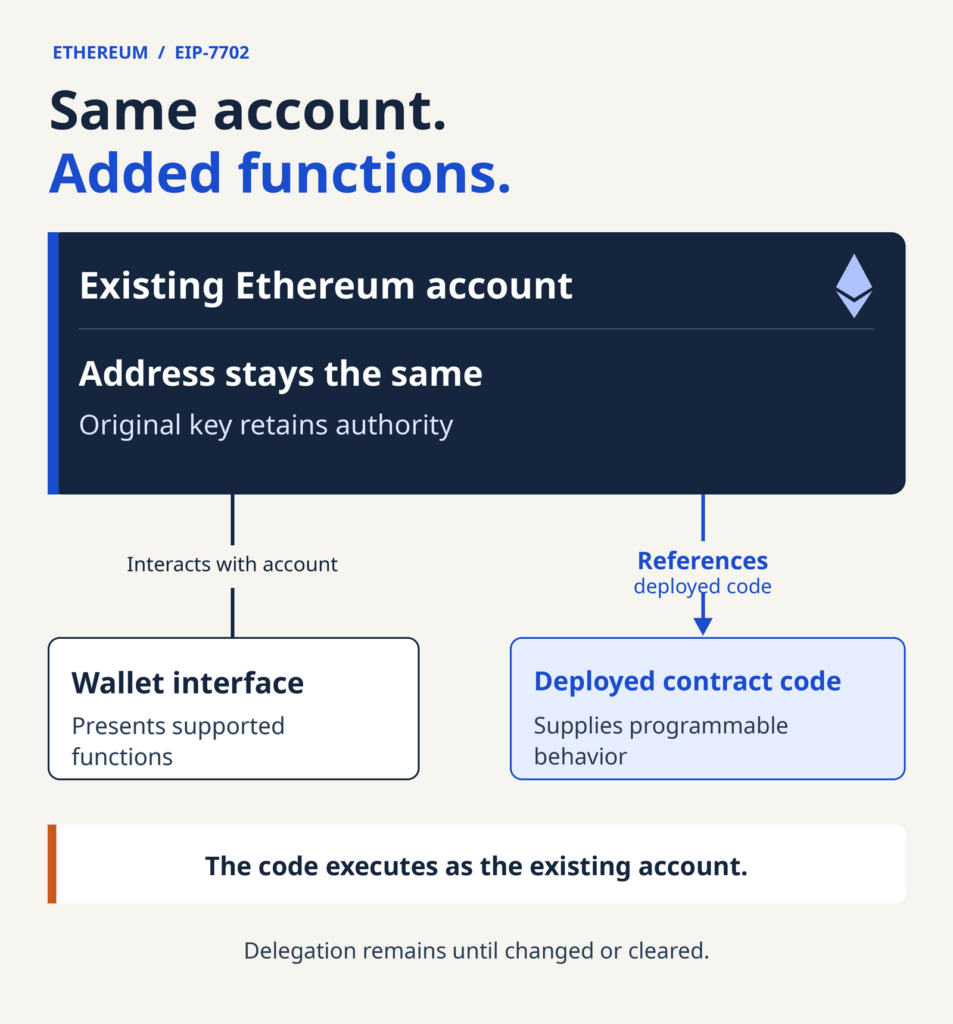
Обновление Ethereum Pectra, активированное 7 мая 2025 года, изменило возможности существующего аккаунта, не требуя перехода на новый адрес. Один из компонентов этого обновления, EIP-7702, позволяет обычному аккаунту, управляемому приватным ключом, использовать код смарт-контрактов. Возможности, такие как объединение нескольких операций в один батч, могут поэтому предоставляться через уже существующий аккаунт — адрес остается привычным, а аккаунт получает программируемое поведение.
Это различие описано в объяснении Ethereum Foundation от мая 2026 года о том, как EIP-7702 меняет модель аккаунтов. В нем описан механизм подключения аккаунта к развернутому коду с сохранением как его адреса, так и полномочий исходного ключа. Понимание этого механизма требует разделения аккаунта, записанного в Ethereum, и программного обеспечения кошелька, используемого для взаимодействия с ним. Обновление сети определяет, что разрешает протокол, а программное обеспечение определяет, как эта возможность доходит до пользователей.
Адрес отделен от интерфейса кошелька
Адрес Ethereum идентифицирует аккаунт, а кошелек предоставляет интерфейс для взаимодействия с ним. Обновления аккаунтов, о которых сейчас говорится в блокчейн-новостях, могут добавлять функции по адресу, который уже используется. Кошелек представляет элементы управления этими функциями, тогда как конфигурация аккаунта определяет, какой код он исполняет. Обновление интерфейса и изменение возможностей исполнения аккаунта — это разные изменения, даже если они появляются в рамках одного релиза. На практике это означает, что кошелек может выглядеть новым, при этом аккаунт ведет себя точно так же, как прежде, а аккаунт может получить новое поведение при неизменном интерфейсе кошелька.
Ethereum всегда различал внешне принадлежащие аккаунты, управляемые приватным ключом, и контрактные аккаунты, исполняющие развернутый код. EIP-7702 позволяет существующему аккаунту с ключевым управлением использовать логику контракта без замены отдельным контрактным аккаунтом. Интерфейс, через который владелец видит эти функции, остается отдельным программным обеспечением.
Страница аккаунта может отображать как адрес аккаунта, так и адрес реализации. Гайд Etherscan от июня 2025 года об аккаунтах EIP-7702 описывает поле делегированного адреса рядом с деталями аккаунта. Адрес аккаунта идентифицирует аккаунт пользователя, а это поле — реализацию его кода. Отображение обоих адресов фиксирует связь между ними; это не означает, что владелец мигрировал с одного аккаунта на другой. Это поле также позволяет наблюдателям непосредственно в обозревателе видеть, какую реализацию аккаунт использует в данный момент.
Делегированный код предоставляет функции аккаунта
Для внешне принадлежащего аккаунта (EOA) делегирование начинается с авторизации, подписанной его приватным ключом. Эта авторизация указывает цель делегирования: адрес кода, уже развернутого в Ethereum. Затем сеть записывает указатель на этот код в существующем аккаунте. Когда код исполняется через это делегирование, он действует от имени этого аккаунта. Адрес его развертывания идентифицирует реализацию, при этом пользователь сохраняет адрес аккаунта, через который работают функции.
Делегирование остается активным, пока не будет изменено или отменено. Это не временная настройка, исчезающая после завершения транзакции, которая его установила. Эта устойчивость делает делегирование частью постоянной конфигурации аккаунта, отличной от отдельных операций, выполняемых через него впоследствии. Поэтому любой, кто анализирует аккаунт, может рассматривать его делегирование как постоянный атрибут для проверки, а не как деталь одной прошлой транзакции.
Батчинг показывает, что дает программируемое поведение. Несколько операций могут быть организованы для исполнения в рамках одной транзакции, причем логику предоставляет делегированная реализация. В атомарном батче либо все операции выполняются успешно, либо ни одна. Механизм делегирования сети и функция батчинга кода выполняют разные задачи: первая определяет, какой код исполняется, вторая — какое поведение поддерживается.
Тот же гайд Etherscan описывает реализацию батчинга Ambire и поясняет, что батчированные действия отображаются в блокчейн-обозревателе под одним хешем транзакции. Отдельные действия остаются видимыми в этой записи. Одна транзакция может, таким образом, содержать несколько операций, а значит подсчет транзакций и подсчет действий описывают разные вещи. Батчинг меняет способ группировки работы, не требуя нового адреса аккаунта, а многошаговая последовательность может быть записана один раз, при этом каждое базовое действие остается доступным для отдельной проверки.
Аккаунт может иметь только одну цель делегирования одновременно. Последующее делегирование заменяет предыдущее, в том числе когда один и тот же адрес используется в разных поддерживающих кошельках. Открытие аккаунта через другой кошелек не дает этому приложению независимого слота делегирования. Какой бы кошелек ни использовался, функции, доступные по адресу, — это функции той единственной реализации, на которую он в данный момент указывает.
Программное обеспечение кошелька определяет, какие функции появляются
Поддержка на уровне протокола не описывает весь продукт-кошелек. Разработчики предоставляют делегированную реализацию, подключают поддерживаемые функции к интерфейсу и определяют, как приложения запрашивают их. Один и тот же базовый стандарт может поддерживать разные сценарии использования без изменения базовой модели аккаунта.
В гайде Foundation ERC-5792 определяется как интерфейс, позволяющий приложениям запрашивать у кошелька батч вызовов. Вызовы — это запросы на исполнение кода. Кошелек решает, какая система аккаунтов обработает запрос, и это может включать EIP-7702. Поэтому приложение может запросить функцию, не предписывая, как кошелек ее реализует.
EIP-7702 создает пространство для программируемых функций аккаунта, но конкретный код и окружающее программное обеспечение определяют, какие функции реально доступны. Опции восстановления, альтернативная аутентификация и другие функции аккаунта требуют собственных реализаций. Они не появляются автоматически только потому, что сеть распознает делегирование. Поэтому проверить, на какую реализацию делегирует кошелек, — практический способ узнать, что обновленный аккаунт может и чего не может.
В описании от июня 2025 года Etherscan зафиксировал отдельный шаг обновления аккаунта в MetaMask и автоматическое делегирование, запускаемое активностью в Ambire. Оба использовали EIP-7702, но их процессы активации различались. Разница проявилась в том, как программное обеспечение организовало доступ к возможности, не меняя базового требования авторизации аккаунта.
Исходный ключ сохраняет контроль
Исходный приватный ключ сохраняет верховные полномочия над EOA, включая возможность авторизовать замену делегирования или отменить его. Делегированный код по-прежнему может определять, как авторизуются поддерживаемые им операции. Дополнительный метод аутентификации относится к этой реализации; он не стирает исходный ключ и не делает его контроль несущественным. Поэтому хранение этого ключа по-прежнему определяет, кто в итоге контролирует аккаунт, независимо от любых функций, предоставляемых делегированным кодом.
Полномочие изменять делегирование отделено от правил, регулирующих отдельные операции. Кошелек может предложить новый способ авторизации действия, в то время как исходный ключ по-прежнему контролирует, какую реализацию использует аккаунт. Видимый пользовательский опыт может существенно измениться, не требуя от владельца создания другого адреса.
Источник: The Market Periodical

