Криптовалютные взломы привели к потерям на $1.32 млрд в первой половине 2026 года
Ключевые выводы
- •Криптопротоколы потеряли $1.32 млрд в первой половине 2026 года в результате сотен публично раскрытых взломов.
- •Сбои контроля доступа стали причиной многих крупнейших потерь, включая $292 млн у Kelp DAO и $280 млн у Drift Protocol.
- •На фишинг и атаки с использованием социальной инженерии за этот период пришлось $282 млн потерь.
- •TRM Labs сообщила, что средний ущерб на один взлом составил около $220,000, что является самым низким показателем среди предыдущих шестимесячных периодов.
- •Отраслевые эксперты разошлись во мнениях относительно того, ускорит ли искусственный интеллект криптовалютные атаки или подтолкнет крупные протоколы к усилению защиты.
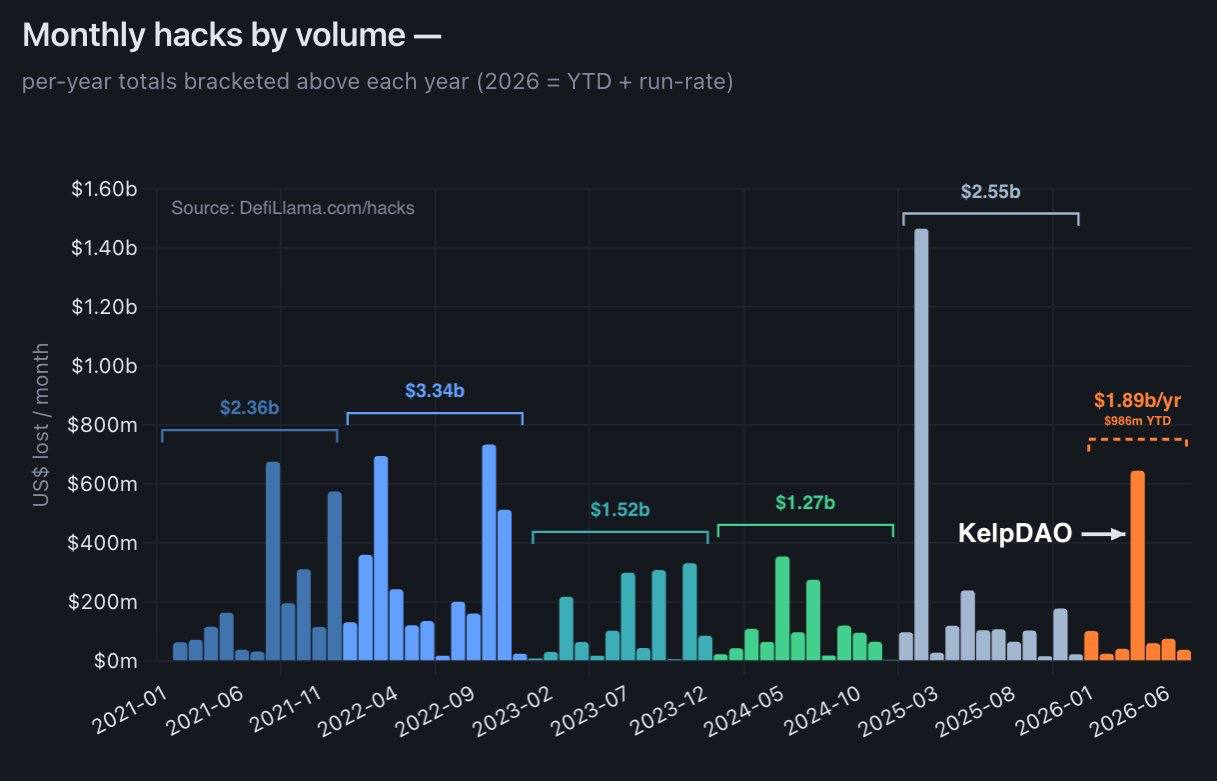
Криптопротоколы потеряли $1.32 млрд в первой половине 2026 года в результате сотен публично раскрытых взломов, при этом крупнейшие потери были связаны со сбоями контроля доступа, фишингом и атаками с использованием социальной инженерии, а также эксплойтами, связанными с оракулами.
В исходных данных The Market Periodical в ключевых выводах указывались 224 криптовалютных взлома, тогда как в тексте статьи сообщалось о потерях на $1.32 млрд в результате 244 публично раскрытых взломов за этот период. Onchain Lens поделилась соответствующими данными в X, заявив, что большая часть потерь пришлась на небольшое число инцидентов: https://x.com/onchainlens/status/2080920931623682522?s=46.
Итог за первое полугодие показывает, что взломы остаются существенным риском для криптопротоколов, хотя потери были ниже, чем годом ранее. Один только взлом Bybit в феврале 2025 года привел к потерям на $1.4 млрд. Концентрация потерь в нескольких крупных инцидентах также подчеркивает, что привилегированный доступ, механизмы управления и кроссчейн-инфраструктура могут создавать точки отказа с высоким ущербом при их компрометации.
Сбои контроля доступа и фишинг привели к крупнейшим потерям
По данным Onchain Lens, большинство атак с наибольшими потерями в первой половине 2026 года были вызваны сбоями контроля доступа. Эти инциденты включали случаи, когда злоумышленники компрометировали разрешения или получали привилегированный доступ к протоколам.
Два крупнейших инцидента за этот период произошли в апреле и были связаны со сбоями контроля доступа. Kelp DAO и Drift Protocol были взломаны на $292 млн и $280 млн соответственно.
В атаке на Kelp DAO хакеры скомпрометировали офчейн RPC-узлы, чтобы использовать настройку верификатора LayerZero и обманом заставить ее выпустить ETH. Инцидент с Drift Protocol включал социальную инженерию для получения доступа к Security Council протокола и предварительного подписания транзакций.
В других крупных криптовалютных взломах злоумышленники использовали различные методы для компрометации доступа и кражи средств. BonkDAO потеряла $21 млн из своей казны в результате эксплойта механизма управления.
На фишинг и атаки с использованием социальной инженерии пришлось $282 млн потерь. Третьим основным вектором атак стали проблемы с оракулами: Bonzo Finance, Ostium и протокол Blend потеряли миллионы долларов в результате эксплойтов оракулов. Атаки на оракулы особенно важны для DeFi, поскольку протоколы часто используют внешние ценовые фиды или рыночные данные для определения стоимости залога, ликвидаций и результатов расчетов.
Число меньших атак выросло на фоне внимания к рискам ИИ
Заметной тенденцией первой половины 2026 года стало преобладание меньших по масштабу атак. Блокчейн-компания в сфере безопасности TRM Labs сообщила в своем отчете за H1 2026, что за этот период было зафиксировано больше криптовалютных взломов, при этом средний ущерб на один взлом составил около $220,000. Этот показатель был ниже, чем в любой предыдущий шестимесячный период.
Большинство взломов представляли собой эксплойты смарт-контрактов, нацеленные на DeFi-протоколы, токен-проекты и децентрализованные биржи. Эти данные указывают на среду безопасности, в которой крупные и широко освещаемые инциденты сохраняют значение, но регулярные атаки на меньшие проекты также составляют растущую долю раскрытой активности эксплойтов.
Некоторые эксперты, включая основателя OpenZeppelin Manuel Aráoz, заявляли, что развитие искусственного интеллекта может затронуть весь сектор DeFi. Aráoz обсуждал этот вопрос в X: https://x.com/maraoz/status/2059413451265441990?s=20.
Несколькими месяцами ранее система ИИ обнаружила уязвимость, которая позволила бы выпускать неограниченное количество токенов ZEC в сети Zcash. Anthropic также опубликовала отчет в декабре 2025 года, показавший, что ее ИИ-агент успешно эксплуатировал 63% из 405 смарт-контрактов, которые были скомпрометированы в период с 2020 по 2025 год.
Однако не все согласны с тем, что ИИ ускорит криптовалютные атаки. Управляющий партнер DragonFly Haseeb Qureshi заявил, что эти опасения в основном являются ложной тревогой, поскольку крупные криптопротоколы также усилят свою защиту. Qureshi прокомментировал этот вопрос в X: https://x.com/hosseeb/status/2076682247168827849?s=20.
Qureshi отметил, что, хотя число взломов выросло, размер атак снизился. По его словам, это указывает на то, что злоумышленники сосредоточены на меньших протоколах и проектах, которые не улучшили свой код с учетом угроз, связанных с ИИ.

