Что такое криптомосты? Как работают межсетевые переводы и почему их постоянно взламывают
Ключевые выводы
- •Совокупные потери от эксплойтов против криптомостов с 2021 года превысили $4,3 млрд, а мосты пришлись на два из трёх крупнейших эксплойтов в DeFi за первый квартал 2026 года.
- •Большинство мостов перемещают ценность через механизм lock-and-mint: исходный токен блокируется в исходной сети, а в целевой выпускается wrapped-токен — самый известный пример, Wrapped Bitcoin (WBTC).
- •Недостатки контроля доступа стали главным вектором атак в 2024 году, составив примерно 75% стоимости, потерянной в инцидентах с мостами за тот год, — около $1,7 млрд.
- •Крупные инциденты 2026 года включали атаку на Kelp DAO примерно на $290 млн, потерю Verus Protocol около $11,6 млн, эксплойт Hyperbridge с поддельным сообщением и кражу у AFX Trade примерно 24,15 млн USDC после получения злоумышленником пяти подписей валидаторов.
- •Новые протоколы направлены на снижение рисков мостов: CCIP от Chainlink, по сообщениям, обработал переводов более чем на $28,6 трлн без эксплойта на уровне протокола, а Wormhole в 2024 году добавила верификацию с нулевым разглашением и межсетевое управление.
Криптомосты перемещают токены и данные между блокчейнами, которые не могут взаимодействовать друг с другом напрямую, и стали одними из самых атакуемых компонентов криптоиндустрии. Согласно руководству по блокчейн-мостам за 2026 год, совокупные потери от эксплойтов против мостов с 2021 года превысили $4,3 млрд, а мосты пришлись на два из трёх крупнейших эксплойтов в DeFi за первый квартал 2026 года. В этой статье разбирается, как работают мосты, сколько было потеряно и что показывает статистика об их уязвимостях.
Что такое криптомост?
Блокчейны, такие как Bitcoin, Ethereum и BNB Smart Chain, работают по собственным правилам, с разными механизмами консенсуса, языками программирования и стандартами токенов. По умолчанию ни один из них не может отправлять сообщения или активы в другую сеть.
Криптомост — это протокол, соединяющий две отдельные блокчейн-сети и позволяющий пользователям переводить активы или данные из одной цепочки в другую. Эта возможность называется интероперабельностью.
В объяснениях часто используется образ физического моста между двумя островами: каждый остров — собственная блокчейн-экосистема, и без моста активы и пользователи остаются запертыми на своём острове.
Переход через мост имеет практический смысл. Пользователи получают доступ к приложениям и сервисам DeFi, которые существуют только в другой сети, а поскольку комиссии различаются между сетями, некоторые пользователи переводят активы в более дешёвую цепочку для определённых операций.
Разработчики тоже выигрывают: мосты позволяют создавать приложения, использующие сильные стороны сразу нескольких блокчейнов. Например, Curve Finance и Aave используют мосты, чтобы пользователи могли перемещать ликвидность между Ethereum и такими сетями, как Polygon и Avalanche.
Альтернатива — продать актив и купить новый — влечёт комиссии за транзакции и подвергает пользователя колебаниям цен. Мост позволяет сохранить исходный актив, получив доступ к новой сети.
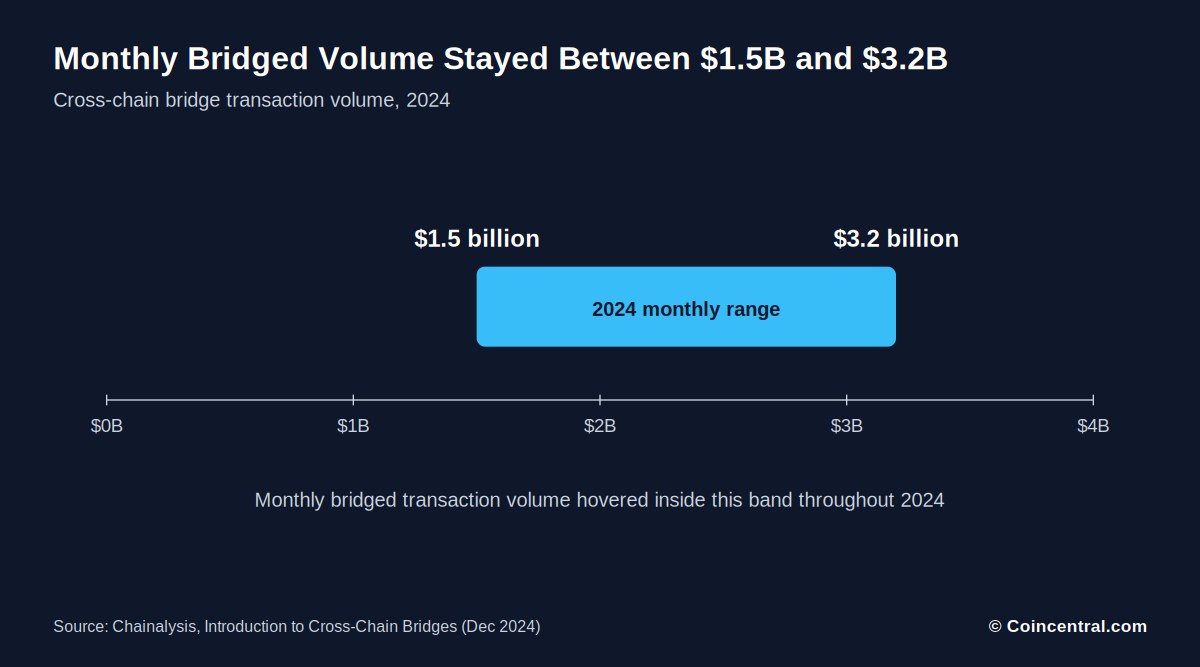
Данные об использовании подчёркивают, насколько люди зависят от мостов. По данным Chainalysis, месячный объём переводов через мосты в 2024 году колебался от $1,5 млрд до $3,2 млрд.
Как криптомосты перемещают ценность
Большинство мостов передают ценность через процесс блокировки и выпуска (lock-and-mint). Пользователь отправляет исходный токен в контракт моста в исходной сети, который блокирует токен и фиксирует депозит. Затем мост передаёт защищённое сообщение соответствующему контракту в целевой сети, который создаёт wrapped-токен, привязанный к стоимости оригинала.
Исходная монета никогда не пересекает границу сети. Вместо этого пользователь получает заменяющий токен — классический пример: Wrapped Bitcoin (WBTC), ERC-20 токен, работающий в Ethereum, — в то время как оригинальный BTC остаётся заблокированным в смарт-контрактах.
Обратный перевод осуществляется через сжигание и разблокировку: пользователь отправляет wrapped-токен обратно в контракт моста, который изымает его из обращения. Затем сообщение уходит в исходную сеть, и исходный актив высвобождается.
Chainalysis иллюстрирует процесс на примере Ethereum и Solana: актив блокируется в Ethereum, сообщение достигает Solana, и там создаётся wrapped-копия, которую можно использовать, как если бы она была нативной для Solana.
С точки зрения пользователя шаги просты: выбрать исходную сеть и сумму, отправить активы мосту и получить wrapped-токены в целевой сети. За кулисами система зависит от сообщений, доказательств, валидаторов, контрактов и пулов ликвидности.
Последний элемент критичен для безопасности. Если ломается любое звено цепочки, средства могут быстро исчезнуть — как показывают последующие разделы. Будь то поддельное сообщение, ошибочная проверка подписи или пропущенная валидация, размер потерь, как правило, соответствует объёму ликвидности за ним.
Виды криптомостов
Мосты можно классифицировать по тому, кто ими управляет, как они работают и в каком направлении перемещают активы. Наиболее распространённое различие — между trusted- и trustless-моделями, каждая со своими компромиссами.
Trusted- (кастодиальный) мост управляется централизованной структурой, и пользователи должны доверять оператору сохранность активов. Такие мосты могут предлагать более удобный опыт, но оператор имеет возможность злоупотреблять средствами.
Trustless- (некастодиальный) мост использует смарт-контракты для блокировки и выпуска токенов без центрального оператора. Безопасность зависит от качества кода, а такие мосты могут быть сложнее и медленнее.
Другие категории включают мосты wrapped-активов, которые конвертируют актив из одной сети в совместимый токен в другой — WBTC — самый известный пример, — и мосты сайдчейнов, соединяющие родительскую цепочку с дочерней на другом механизме консенсуса, например связь между Ethereum и Gnosis Chain.
Направление тоже имеет значение. Односторонние мосты перемещают активы только в целевую сеть без обратного пути, тогда как двусторонние работают в обоих направлениях и лучше подходят для общего использования.
Некоторые кошельки предлагают кроссчейн-свопы как альтернативный путь. Кошелёк использует агрегатор для поиска лучшего курса на децентрализованных биржах и может задействовать мосты за кулисами без прямого участия пользователя.
Сколько было потеряно из-за взломов мостов?
Эксплойты против мостов стоили пользователям миллиардов. По оценке руководства 2026 года, совокупные потери с 2021 года превысили $4,3 млрд, что делает межсетевую инфраструктуру одной из самых атакуемых областей крипто.
Более ранний анализ Chainalysis насчитал $1,4 млрд потерь с начала 2022 года. К тому моменту объём украденного из мостов уже превысил $1 млрд — и с тех пор сумма продолжала расти.
Недостатки контроля доступа стали главной причиной в 2024 году, составляя примерно 75% стоимости, потерянной в инцидентах с мостами за тот год, — около $1,7 млрд. Более подробно этот вопрос рассматривается в отдельном разделе.
Крупнейшим единичным событием в исходных материалах является эксплойт Ronin на $615 млн. Ronin был мостом, поддерживавшим игру Axie Infinity. Wormhole потеряла около $320 млн из-за уязвимости в проверках цифровых подписей.
Атака на Kelp DAO, оценённая примерно в $290 млн, была крупнейшим связанным с мостами эксплойтом 2026 года по состоянию на май. Horizon потеряла около $100 млн в июне 2022 года.
Один только масштаб не показывает, насколько опасна уязвимость. Hyperbridge потеряла намного меньше лишь потому, что её ликвидность была ограничена — баг, который сегодня выводит $2,5 млн, мог бы вывести гораздо больше, если бы пул вырос.
Взломы мостов в 2026 году
В 2026 году произошло несколько инцидентов с мостами. Крупнейшим стала атака на Kelp DAO, где злоумышленники предположительно похитили около $290 млн. TechRadar сообщил, что атака была направлена на настройку LayerZero у Kelp, а некоторые исследователи связали её с группой Lazarus.
По имеющимся данным, LayerZero заявила, что проблема возникла из-за конфигурации Kelp, включая использование единственного DVN. Kelp оспорил эту характеристику. Этот случай показывает, что безопасность зависит от того, как проект настраивает свой слой обмена сообщениями, а не только от самого протокола.
Мост Ethereum у Verus Protocol был взломан примерно на $11,6 млн — об этом 18 мая сообщили Blockaid и PeckShield. Поддельное межсетевое сообщение обмануло мост, заставив его отправить резервы на кошелёк злоумышленника.
Злоумышленник опустошил ETH, USDC и tBTC и конвертировал их примерно в 5 402 ETH. Blockaid сообщил, что причиной стала отсутствующая валидация исходной суммы в Solidity-коде моста, и что это был не обход ECDSA, не компрометация нотариального ключа и не баг парсера.
Hyperbridge подверглась атаке через поддельное межсетевое сообщение. Злоумышленник получил контроль над контрактом bridged-токена DOT, выпустил 1 млрд bridged DOT и продал их в доступную ликвидность. Первоначальные сообщения оценили потерю в $237 000, а более поздний обзор определил реализованные потери около $2,5 млн.
Источники расходятся в сроках: одно руководство относит потерю Hyperbridge к марту 2025 года, а отчёт 2026 года — к апрелю.
AFX Trade потеряла около 24,15 млн USDC 22 июля после того, как злоумышленник получил пять подписей валидаторов, необходимых для одобрения вывода из моста, — это соответствует модели захвата валидаторов, описанной в следующем разделе.
Почему мосты взламывают
Мост должен ответить на один сложный вопрос: действительно ли что-то произошло в другой сети? Если мост отвечает неверно, деньги могут уйти тогда, когда им уходить нельзя.
Мосты — привлекательные цели по трём причинам: они хранят крупные резервы, соединяют несколько экосистем и превращают ошибку проверки в прямой вывод средств. Они также полагаются на сложную логику смарт-контрактов, распределённую более чем по одной сети.
Один из анализов делит атаки на две группы: атаки на код, эксплуатирующие уязвимости смарт-контрактов, и атаки на архитектуру сети, которые часто осуществляются через социальную инженерию.
Большинство взломов мостов направлены на выпуск токенов в одной сети без соответствующего депозита в другой. Три метода повторяются снова и снова.
Недостатки контроля доступа были главным вектором атак в 2024 году — примерно 75% потерянной стоимости, или $1,7 млрд, — остальное пришлось на другие причины. Кастодиальные мосты добавляют ещё один риск: оператор может злоупотребить средствами.
Инциденты 2026 года показывают, как эти категории проявляются на практике: Verus и Hyperbridge пали из-за поддельных межсетевых сообщений, AFX Trade — из-за злоумышленника, собравшего необходимые для вывода подписи валидаторов, а Kelp DAO — из-за спора о конфигурации слоя сообщений. Захват валидаторов — вот ключевая модель: когда мост высвобождает средства только после сбора порога подписей, тот, кто владеет этими подписями, может авторизовать вывод без депозита за ним.
DeFi также гораздо сильнее взаимосвязан, чем в 2022 году, когда атаковали Nomad и Wormhole. Сейчас существует больше цепочек, wrapped-обёрток и слоёв сообщений, и это даёт небольшим пробелам в валидации больше возможностей перерасти в крупные потери.
Как украденные средства движутся через мосты
Мосты также облегчают перемещение украденных денег. Связывая сети, они делают траектории транзакций сложнее для отслеживания правоохранительными органами и командами безопасности. Chainalysis называет главными проблемами фрагментированность данных и запутанность путей транзакций.
После краха FTX хакеры украли у биржи около $477 млн и начали их отмывать, используя peel chains, CoinJoin и мосты, чтобы скрыть происхождение и движение средств. Целью было повышение анонимности.
Отмывание денег обычно проходит три этапа. Размещение вводит «грязные» деньги в финансовую систему, наслоение перемещает их через множество транзакций, чтобы скрыть источник, а интеграция — это момент, когда средства уже трудно отследить до преступления.
Интеграция — ключевой момент для выявления, потому что там криптовалюта встречается с наличными. Биржи, соблюдающие правила противодействия отмыванию денег, проверяют личность и источник средств; другие платформы относятся к этим требованиям менее строго.
Транзакции через мосты оставляют длинные следы через множество смарт-контрактов и шагов. Chainalysis заявляет, что её инструмент Reactor может отслеживать средства через сотни протоколов мостов и децентрализованных бирж, с данными, охватывающими более 25 блокчейнов, 17 млн активов и 220 млн транзакций через мосты.
Правила AML — это один слой защиты. Они помогают выявлять незаконное использование криптовалюты, но сами по себе не предотвращают эксплойты.
Другие инциденты безопасности с июля по октябрь 2026 года
Мосты — не единственное слабое место индустрии. Отчёт Santiment охватил серию инцидентов с июля по начало октября 2026 года, затронувших биржи, аппаратные кошельки, мосты и программные кошельки. Само разнообразие — важный вывод: потери за квартал возникли из-за операционной безопасности бирж, механики кредитных протоколов, несоответствия резервов, случайности в прошивке кошельков и систем сторонних поставщиков — иные поверхности атак, чем описанные выше эксплойты мостов, но с теми же последствиями для пострадавших пользователей.
Bitget сообщила о взломе 24 сентября с потерями около $387,5 млн — выше первоначальной оценки в $351,6 млн. Mandiant и SlowMist отследили причину до скомпрометированных продуктов сторонних поставщиков безопасности. Bitget заявила, что её холодные кошельки не пострадали, а защитный фонд покроет ущерб пользователям.
Эксплойт Tectonic последовал 30 августа. Cronos оценил затронутое кредитование примерно в $120,4 млн. Валидаторы откатили 10 961 блок и отменили около $111,2 млн, при этом примерно $9,19 млн уже покинули сеть.
6 сентября баг в Liquid Network позволил выпустить около 4 000 LBTC без обеспечения. Blockstream сообщила, что её резерв упал с примерно 4 205 BTC до примерно 197 BTC. Злоумышленник вернул 3 400 BTC, и около 600 BTC оставались невозвращёнными.
Проблемы Coldcard начались 30 июля: ошибка в прошении, датированная мартом 2021 года, ослабила случайность, используемую для генерации seed-фраз. TRM Labs оценила, что около 1 816 BTC на сумму примерно $116 млн были выведены с более чем 5 200 адресов.
Приложение-кошелёк D'CENT потеряло около 12,4 млн XRP через 7 393 кошелька с 15 по 25 сентября. Trezor сообщила об утечках у поставщиков ShipMonk и Brevo, но заявила, что её кошельки не были взломаны. Около 347 149 контактов были выгружены из Brevo, и примерно 2 500 человек перешли по фишинговой ссылке.
9 октября Ledger начала расследование опустошённых кошельков среди клиентов, купивших устройства у реселлера CryptoBilis. Ончейн-расследователь Specter оценил потери выше $86 млн, но Ledger не подтвердила общую сумму. Двумя днями ранее Джастин Дрейк призвал планировать риски ИИ для криптографии на эллиптических кривых, а Йехуда Линделл из Coinbase заявил, что нет доказательств ослабления исходных предположений.
Как снизить риски мостов — и что дальше
Никакой мост не свободен от рисков, но пользователи могут их снизить. Проверяйте, прошёл ли мост аудиты безопасности и имеет ли долгую историю работы, и обращайте внимание на тревожные сигналы перед отправкой средств.
Источники также перечисляют базовые привычки: храните средства в безопасном кошельке, например аппаратном, используйте надёжные пароли с многофакторной аутентификацией, обновляйте ПО, включайте оповещения о транзакциях и следите за своей активностью на предмет необычных действий.
Фишинг — распространённый путь к краже. Проверяйте URL перед вводом любого приватного ключа или конфиденциальных данных. Устоявшиеся платформы с долгой историей могут внушать больше уверенности, хотя ни одна не является полностью безопасной.
Кроссчейн-свопы — ещё один вариант. Кошелёк или сервис выполняет своп за вас, что позволяет избежать прямого контакта с мостом, — но у них тоже есть ограничения, например меньшее число поддерживаемых токенов и комиссии.
Мосты подходят для сложных задач, например для перевода токенов, которые не поддерживают сервисы свопов, а свопы — для базовых обменов между популярными токенами.
Новые протоколы стремятся снизить риски. CCIP от Chainlink, по имеющимся данным, обработал переводов на сумму более $28,6 трлн без эксплойта на уровне протокола, используя децентрализованную валидацию. Wormhole в 2024 году добавила верификацию доказательств с нулевым разглашением и межсетевое управление. 1inch, предлагающий кроссчейн-свопы, заявляет, что его продукт исполняет инструкции пользователя, не принимая активы в кастодиальную опеку, — это заявление самой компании.
Эти шаги указывают на усиление стандартов валидации, но эксплойты остаются риском. Недостатки контроля доступа, единые точки отказа и слабые конфигурации привели к многим потерям, и пользователям следует взвешивать каждый вариант перед перемещением активов. Сигналы, за которыми стоит следить, — те же, что стоят за потерями этого года: сколько независимых сторон должно верифицировать межсетевое сообщение, концентрирует ли конфигурация доверие в единственном верификаторе — предмет спора между LayerZero и Kelp, — сколько ликвидности стоит за одним контрактом и может ли оператор единолично распоряжаться средствами пользователей.
Источники
- What Is a Blockchain Bridge? (обновлено 21 апреля 2026)
- What is a Crypto Bridge? (опубликовано 15 июля 2024, обновлено 17 июля 2026)
- Introduction to Cross-Chain Bridges (команда Chainalysis, 5 декабря 2024)
- Предупреждение Джастина Дрейка о «Bunker Mode» на фоне опасений за безопасность Ledger и Bitget (Trader Edge, 13 октября 2026)
- What is bridging in crypto?
- Крупнейшие взломы мостов в 2026 году (Владимир Козлов, 21 мая 2026)
- Как хакеры используют криптомосты для краж?
Источник: CoinCentral

