Около 40% оттока средств из Coldcard во второй волне атак пришлось на действия белых шляп, сообщает Galaxy
Ключевые выводы
- •Мониторинг блокчейна Galaxy Digital показывает, что около 40% второй волны атак на Coldcard составляла активность белых шляп, а не преступная кража.
- •Транзакция, подтверждённая в блоке 967 948, переместила 52,37 BTC — около 2,8% отслеживаемых средств эксплойта — со второй волны и трёх кластеров злоумышленников, обозначенных как Footprint AA, AU и AX, на адрес recovery-trust с OP_RETURN-сообщением «claim:cryptorecoverytrust dot com».
- •Та же операция по восстановлению включала связанный перевод 40,71 BTC на сумму около 3,31 млн долларов 21 сентября с участием 11 адресов, 20 входов и 480 выходов.
- •Эксплойт Coldcard начался 30 июля и привёл к потерям, по оценкам, от 100 млн до 130 млн долларов; ранее насчитывалось около 1 816 BTC, выведенных более чем с 5 200 адресов.
- •Уязвимость связана с изменением прошивки в марте 2021 года, из-за которого некоторые сиды Coldcard полагались на программный источник случайных чисел; хотя Coinkite исправила прошивку, монеты под старыми сидами остаются в зоне риска, пока их не переведут на новые.
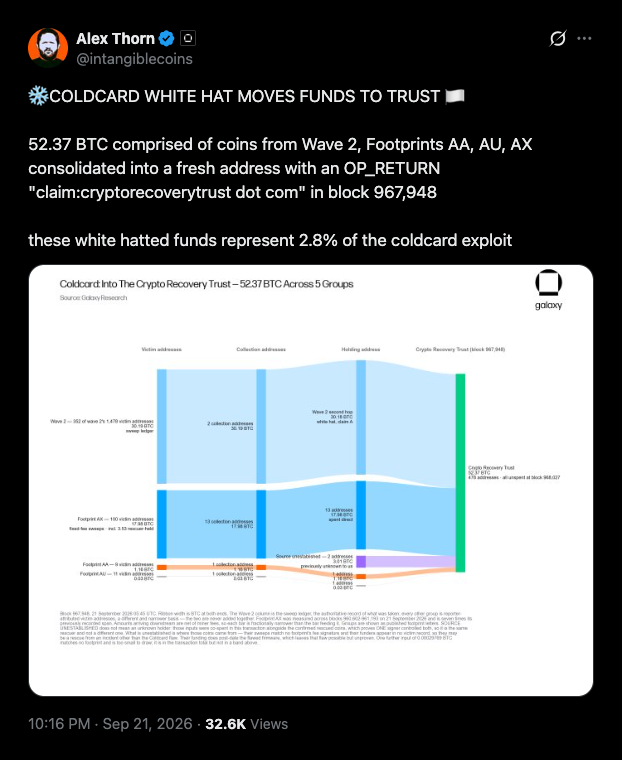
Алекс Торн, глава исследовательского отдела Galaxy Digital, сообщает, что вторая волна атак в рамках эксплойта кошелька Coldcard примерно на 40% представляла собой активность белых шляп, согласно данным мониторинга блокчейна компании. Эта цифра полезно корректирует заголовочные суммы потерь, поскольку не все монеты, покинувшие скомпрометированные кошельки, оказались в руках преступников. В посте в X Торн отследил отправку 52,37 BTC на адрес, помеченный для нового recovery-trust.
52,37 BTC поступили на новый адрес в блоке 967 948
По словам Торна, 52,37 BTC пришли из монет, взятых во второй волне, и трёх кластеров злоумышленников, которые Galaxy обозначила как Footprint AA, AU и AX. Кластеризация адресов по общему поведению — стандартная техника отслеживания в блокчейне, позволяющая исследователям относить потоки средств к одному субъекту даже при их распределении по множеству адресов. Средства поступили на новый адрес, подтверждённый в блоке 967 948.
Транзакция содержала OP_RETURN-заметку — короткое сообщение, встроенное в биткоин-транзакцию, — с текстом «claim:cryptorecoverytrust dot com». Торн оценил эту сумму в 2,8% от отслеживаемых средств эксплойта. Та же транзакция отправила ещё 3,0134 BTC без предшествующей истории отслеживания на тот же адрес восстановления. Торн отметил, что это, вероятно, ещё одна часть средств Coldcard, возвращённых белыми шляпами, хотя пометил эту связь как неподтверждённую.
В рамках мониторинга блокчейна Galaxy Research также выявила связанный перевод 40,71 BTC на сумму около 3,31 млн долларов 21 сентября. Эта транзакция затрагивала 11 адресов, включала 20 входов и 480 выходов и содержала то же сообщение recovery-trust.
Потери достигли почти 130 млн долларов из-за уязвимости в прошивке от марта 2021 года
Белые шляпы — это исследователи безопасности, которые используют техники злоумышленников, чтобы перехватить уязвимые монеты раньше преступников. Часть оттока из кошельков жертв, таким образом, была спасением монеты удерживаются до появления владельцев. Пострадавшие могут проверить адреса своих кошельков на cryptorecoverytrust.com, чтобы узнать, были ли их средства выведены в безопасное место. Большинство украденных биткоинов остаётся без движения в кошельках злоумышленников. Открытым остаётся вопрос, сколько владельцев заявят о удерживаемых монетах — именно этот шаг превращает спасения в фактические возвраты и уточняет итоговую сумму потерь.
Эксплойт Coldcard начался 30 июля и разворачивался несколькими партиями в последующие дни. Оценки ущерба варьируются от более 100 млн до около 130 млн долларов. В более раннем отчёте Cryptopolitan насчитывалось примерно 1 816 BTC, выведенных более чем с 5 200 адресов, стоимостью от 114 млн до 116 млн долларов на тот момент.
Уязвимость связана с изменением прошивки в марте 2021 года. Некоторые сиды, генерируемые прошивкой Coldcard, использовали программный источник случайных чисел вместо аппаратного генератора устройства, и злоумышленники восстанавливали эти сиды офлайн, чтобы опустошать кошельки. Coinkite, производитель аппаратного кошелька Coldcard, с тех пор обновила прошивку, однако уязвимость связана с сидом, а не с устройством: монеты, уже скомпрометированные под старыми сидами, остаются под риском, пока владельцы не переведут их на новые, что делает спасения белых шляп и процесс заявок recovery-trust актуальными даже при распространении обновлённой прошивки.

