Северокорейская BlueNoroff использует поддельные звонки Zoom и Teams для атак на криптокошельки
Ключевые выводы
- •JUMPSEC восстановила раскрытый исходный код, показавший, что поддельные страницы встреч BlueNoroff сканируют браузеры на наличие криптовалютных кошельков до доставки вредоносного ПО.
- •Фишинговый набор проверяет подключения Ethereum-кошельков, не-EVM кошельки, включая инструменты Solana, и известные браузерные расширения кошельков, такие как MetaMask.
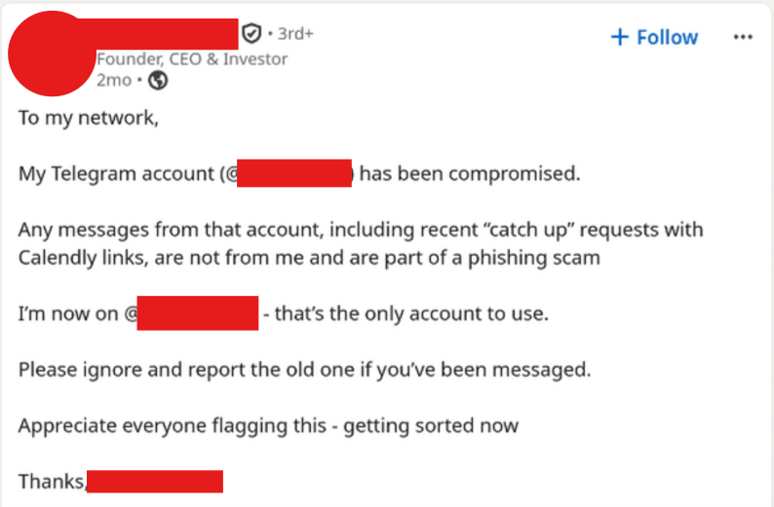
- •Злоумышленники используют захваченные аккаунты Telegram и поддельные приглашения Calendly, чтобы направлять цели на поддельные страницы встреч Zoom или Microsoft Teams.
- •Полезные нагрузки для Windows собирают системные и браузерные данные, тогда как полезные нагрузки для macOS используют поддельные установщики и крадут мастер-ключи Chrome из Apple Keychain.
- •Arctic Wolf выявила более 100 жертв в более чем 20 странах, при этом около 80% работали в сфере крипто- или блокчейн-финансов.
Северокорейская хакерская группа BlueNoroff проверяет криптовалютные кошельки перед тем, как решить, каких жертв скомпрометировать, используя поддельные звонки Zoom и Microsoft Teams для доставки вредоносного ПО людям, владеющим приватными ключами.
Британская компания по кибербезопасности JUMPSEC на этой неделе опубликовала анализ исходного кода операции, который показывает, как фишинговый набор группы выявляет криптокошельки, передает результаты в панель оператора и использует приемы социальной инженерии, чтобы установить вредоносное ПО на выбранные цели. Анализ JUMPSEC доступен по адресу
Эта кампания важна потому, что браузерные кошельки и аккаунты в мессенджерах часто находятся рядом с полномочиями на подписание операций в криптобизнесе. Если злоумышленник может подтвердить наличие у цели расширений кошельков или активных подключений к кошелькам до доставки вредоносного ПО, операция может сохранять более навязчивые полезные нагрузки для людей, которые с наибольшей вероятностью имеют ценный доступ.
BlueNoroff сканирует кошельки перед выбором целей
JUMPSEC сообщила, что смогла восстановить настоящий исходный код набора после того, как операторы оставили карты исходного кода JavaScript открытыми на действующей инфраструктуре. Файлы описывали рабочий процесс, при котором сканирование браузера цели начинается сразу после перехода человека на поддельную страницу встречи.
По данным JUMPSEC, набор ищет подключения Ethereum-кошельков с использованием стандарта EIP-6963, а также более старых браузерных методов. Он также проверяет наличие не-EVM кошельков, включая инструменты Solana. Результаты отправляются напрямую на панель оператора без каких-либо запросов или предупреждений для участника звонка.
На компьютерах Windows вредоносное ПО содержит список идентификаторов браузерных расширений для Chrome, Edge, Brave, Opera, Vivaldi и Firefox. Злоумышленники используют эти идентификаторы, чтобы проверять наличие известных расширений кошельков, таких как MetaMask.
Этот процесс позволяет операторам просматривать обнаруженные кошельки, решать, какие цели заслуживают полной компрометации, и отправлять полезные нагрузки только этим жертвам. Приманка в значительной степени опирается на доверие между криптоконтактами, превращая обычные приглашения на встречи и знакомые аккаунты в мессенджерах в часть цепочки компрометации.
Сначала злоумышленники захватывают Telegram-аккаунт криптоконтакта, а затем отправляют убедительное приглашение Calendly на поддельный домен встречи. Каждый захваченный аккаунт дает операторам доступ к более широкой криптосети этого контакта, формируя следующую группу целей.
Когда начинается поддельный видеозвонок, страница просит жертву ввести имя и разрешить доступ к веб-камере. Затем видеопоток с камеры незаметно отправляется в панель злоумышленника в фоновом режиме.
Жертва видит экран с сообщением, что звонок “waiting for other participants.” Затем оператор воспроизводит заранее записанное видео и говорит жертве: “Your mic isn’t working.” После этого появляется поддельное сообщение “Zoom SDK Update”.
JUMPSEC заявила, что лицо, показанное во время звонка, не является настоящим. Злоумышленники накладывают сгенерированные ИИ портреты на движения тела, записанные во время предыдущих встреч.
Поддельная страница встречи Microsoft Teams включает реакции эмодзи, настройки устройств, фоновые эффекты и функции сканирования кошельков. JUMPSEC также обнаружила незавершенный клон Google Meet внутри раскрытого кода.
Отдельные полезные нагрузки нацелены на разные операционные системы
В Windows скопированная команда ClickFix запускает небольшой загрузчик PowerShell, который скачивает VBScript. Затем скрипт добавляет исключение в Microsoft Defender и перезапускает Defender, чтобы изменение сохранилось.
Полезная нагрузка для Windows собирает системную информацию, ищет в браузерах расширения кошельков и проверяет наличие файлов Telegram Web. Она также может получать полезные нагрузки последующих этапов, хотя исследователям не удалось полностью восстановить эти компоненты.
В macOS злоумышленники размещают поддельный установщик Zoom или Teams, пока стилер незаметно работает в фоновом режиме. Стилер собирает системные данные и мастер-ключи Chrome из Apple Keychain, а затем отправляет информацию через Telegram.
Исследователи безопасности выявили четыре версии для macOS, датированные периодом с April 22 по July 15. Arctic Wolf и JUMPSEC обнаружили пять версий фишингового набора, выпущенных с May 31 по July 14, при этом полная компрометация занимала менее пяти минут.
Исследование Arctic Wolf выявило более 100 жертв в более чем 20 странах, включая 41% в United States. В April Arctic Wolf насчитала более 80 тайпсквоттинговых доменов для встреч, зарегистрированных с конца 2025 года.
Около 80% целей работали в сфере крипто- или блокчейн-финансов, а 45% были основателями или CEO. Время атак также совпадало с рабочими часами в North Korea.
Раскрытый код и данные о доменах дают защитникам конкретные индикаторы для мониторинга, включая поддельную инфраструктуру встреч, неожиданное поведение по перечислению кошельков в браузерах и страницы встреч, которые запрашивают обновления вне официальных каналов Zoom или Microsoft Teams.
BlueNoroff является подгруппой Lazarus Group. Cryptopolitan ранее сообщал, что Lazarus атаковал банки и криптокомпании с помощью бесфайлового трояна RemotePE, используя похожие приманки через Telegram и поддельные планировщики по адресу https://www.cryptopolitan.com/north-korea-lazarus-target-crypto-banks/.

