Убытки Bitget от взлома достигли $351,6 млн, а генеральный директор исключил компрометацию приватных ключей
Ключевые выводы
- •Злоумышленники использовали серверную кошельковую систему для копирования данных транзакций и запуска процесса авторизации вывода средств, а Bitget исключила компрометацию приватных ключей.
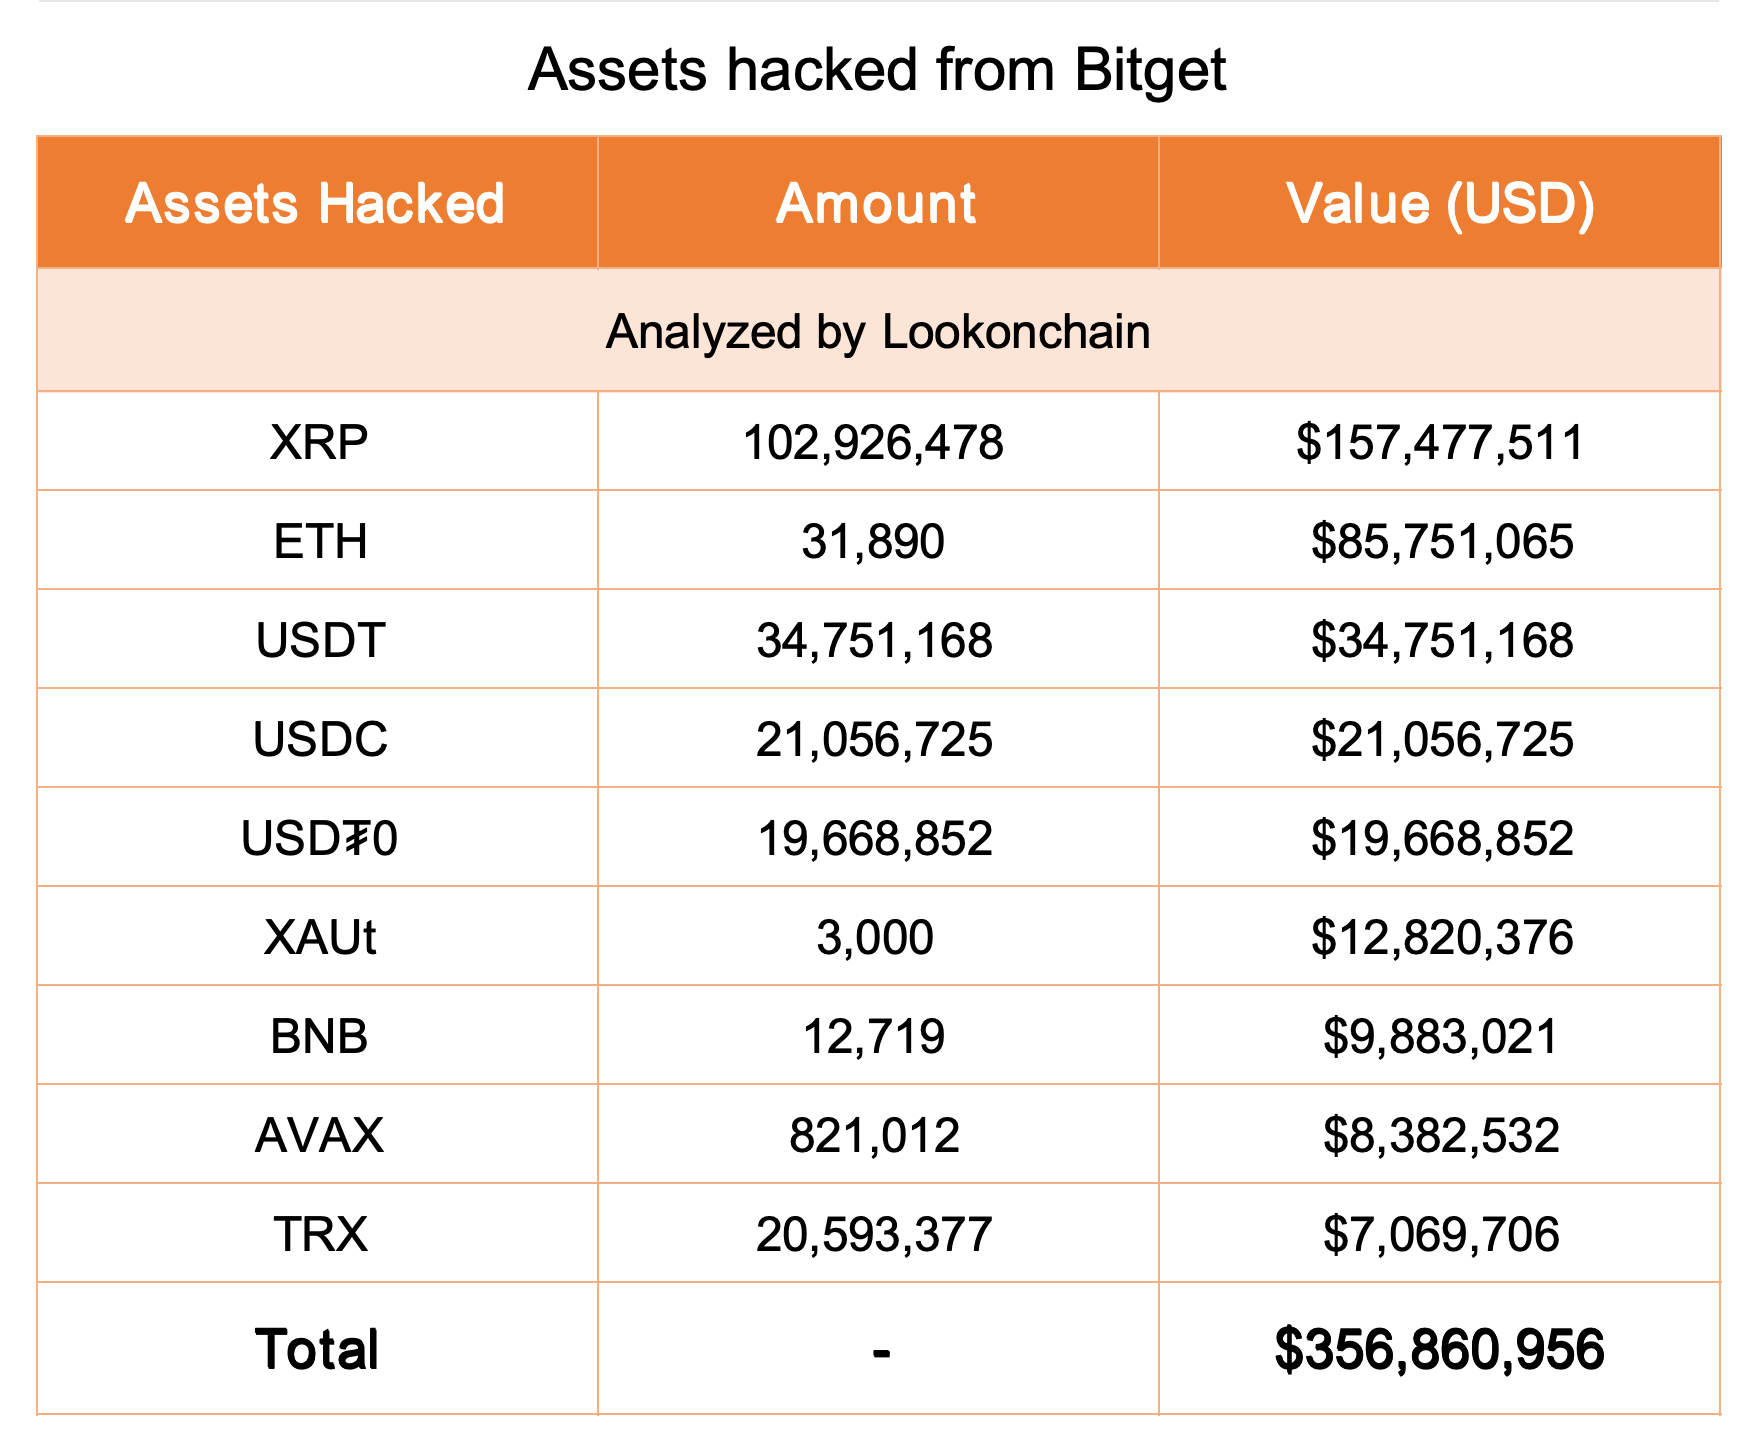
- •Ончейн-анализ Lookonchain показал, что сильнее всего пострадали XRP и Ethereum: среди затронутых активов — 102,93 млн XRP на сумму $157,48 млн и 31 890 ETH стоимостью $85,75 млн.
- •Мониторинг Bitget зафиксировал несанкционированные переводы в 18:31 UTC 24 сентября; компания заявляет, что убытки локализованы, «холодные» кошельки остаются защищёнными, а дальнейшие несанкционированные переводы невозможны.
- •Вывод средств приостановлен, но депозиты и обычная торговля продолжают работать; Фонд защиты пользователей Bitget объёмом более $464 млн способен покрыть убытки инвесторов.
- •Генеральный директор Грейси Чен сообщила, что выявленные IP-адреса демонстрируют паттерны использования VPN, соответствующие группе, связанной с КНДР, что делает причность Северной Кореи очень вероятной, однако сроки возобновления вывода средств и публикации полного технического отчёта не названы.
Bitget сообщила, что в результате инцидента безопасности 24 сентября 2026 года пострадали цифровые активы на сумму около $351,6 млн на бирже. Генеральный директор Грейси Чен заявила, что злоумышленники скомпрометировали серверную кошельковую систему, а не получили доступ к приватным ключам платформы. Компания приостановила вывод средств, сохранив работу депозитов и обычной торговли.
Биржа обнаружила несанкционированные переводы в 18:31 UTC и активировала экстренные процедуры в течение нескольких минут. По данным Bitget, взлом затронул часть инфраструктуры «горячих» и «тёплых» кошельков, тогда как «холодные» кошельки, хранящие активы офлайн, остались незатронутыми. Позднее Чен сообщила, что компания локализовала инцидент и заблокировала дальнейшие несанкционированные переводы.
Злоумышленники атаковали серверную кошельковую инфраструктуру
Число инцидентов взлома криптовалют растёт в 2026 году: убытки отрасли за первое полугодие составили $1,32 млрд, по данным предыдущих публикаций The Market Periodical, и Bitget стала последней крупной биржей, подвергшейся атаке. По словам Чен, злоумышленники скомпрометировали крупную серверную систему в кошельковой инфраструктуре Bitget, а затем использовали этот доступ для копирования данных транзакций и запуска процесса авторизации, необходимого для вывода средств с биржи.
«Компрометация приватных ключей исключена», — заявила Чен. Поскольку сами приватные ключи не были скомпрометированы, кражу удалось остановить на отметке около $351 млн, не позволив злоумышленникам подписывать новые переводы и выводить дополнительные средства с платформы.
«Локализация убытков подтверждена. Дальнейшие несанкционированные переводы невозможны. Конкретный способ проникновения в систему остаётся предметом активного расследования. Полный технический отчёт будет опубликован после его подтверждения», — сказала Чен.
Системы Bitget зафиксировали несанкционированные переводы с «горячих» кошельков биржи в 18:31 UTC 24 сентября. Слой «горячих» кошельков постоянно находится онлайн и подключён к интернету круглосуточно. Чен сообщила, что злоумышленнику удалось добраться до слоя «тёплых» кошельков, который служит буфером между полностью «горячими» кошельками (онлайн) и «холодными» (офлайн) — многоуровневой структурой, распространённой в отрасли и предназначенной для ограничения объёма средств, доступных онлайн в любой момент времени. Она подтвердила, что офлайн-хранилище Bitget, то есть «холодные» кошельки, «остаётся полностью защищённым».
XRP и ETH возглавляют список затронутых активов
Ончейн-анализ платформы блокчейн-аналитики Lookonchain, опубликованный в посте на X, показал, что XRP от Ripple и Ethereum (ETH) стали двумя наиболее пострадавшими активами на платформе Bitget. По данным Lookonchain, в украденные средства вошли 102,93 млн XRP на сумму $157,48 млн и 31 890 ETH стоимостью $85,75 млн.
Lookonchain также указала среди затронутых активов 34,75 млн USDT (около $34,75 млн), 21,05 млн USDC (около $21,05 млн), 19,67 млн USD и 3 000 XAUt (около $12,82 млн). В инцидент также оказались вовлечены 12 719 BNB на сумму $9,88 млн, 821 012 AVAX стоимостью $8,38 млн и 20,59 млн TRX на сумму $7,07 млн.
Bitget ссылается на Фонд защиты пользователей объёмом $464 млн
В сообщении на X Чен заявила, что Фонд защиты пользователей Bitget располагает более чем $464 млн — суммой, которая, по её словам, достаточна для покрытия убытков инвесторов. «Средства пользователей в безопасности», — написала она. «Балансы ваших счетов точны, а ваши активы защищены».
Вывод средств на данный момент приостановлен, тогда как депозиты и обычная торговля продолжают работать. Чен сообщила, что выводы будут возобновлены и команда будет способна справиться с любой паникой вкладчиков. Она отметила, что объём розничной торговли Bitget сопоставим с показателем Bybit, и заявила, что биржа сможет абсорбировать убыток более $300 млн — подобно тому, как Bybit абсорбировал убыток в $1,5 млрд.
Чен также сообщила, что команда выявила IP-адреса с паттернами использования VPN, соответствующими паттернам группы, связанной с КНДР, что делает связь с Северной Кореей «весьма вероятной». Хакерские группы, связанные с Северной Кореей, по данным следователей и исследователей, причастны к некоторым из крупнейших краж на криптовалютных биржах в последние годы.
Bitget обязалась возобновить вывод средств и опубликовать полный технический отчёт о способе взлома, но не предоставила сроков ни по одному из пунктов. Расследование продолжается, а оценки убытков и атрибуция могут измениться по мере появления новых доказательств. Эта статья носит исключительно информационный характер.

