Из криптохранилища на Base, управляемого Safe с 7 анонимными подписантами, выведено $6 млн
Ключевые выводы
- •Недавно созданный контракт, добавленный в whitelist хранилища, занял 1783,067токенов-расписок aBaswstETH и погасил их через Aave на Base в примерно 1783 wstETH, совершив шесть отдельных выводов средств по подсчетам Exvul.
- •Операционным владельцем хранилища является мультисиг-кошелек Safe 3-из-7, созданный около 324 дней назад, но ни сам Safe, ни один из его семи адресов подписантов не были публично идентифицированы, и ни один протокол не заявил о владении хранилищем.
- •Компании по безопасности не подтвердили точный сбой авторизации, и инцидент не был связан с компрометацией самой сети Base или какого-либо подтвержденного основного контракта.
- •Убытки превысили $6 млн примерно за 40 минут после обнаружения, после того как около $2,02 млн уже покинули контракт к моменту, когда Blockaid выявила атаку.
- •Системный риск, судя по всему, пока сдержан, но продажа похищенного wstETH — широко используемого залогового актива в кредитных рынках DeFi — может оказать краткосрочное давление на его привязку.
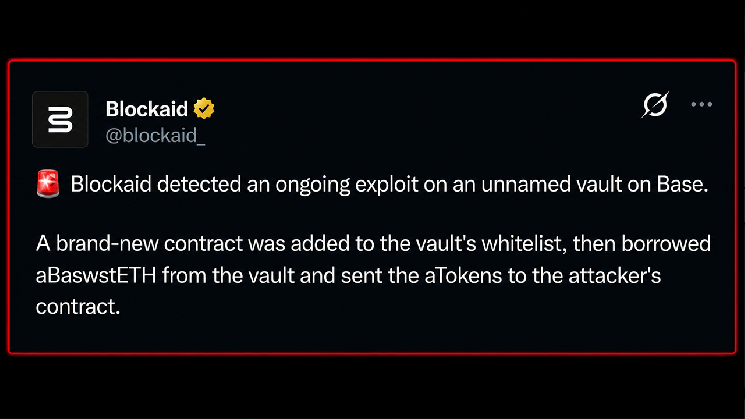
4 октября в 09:21 UTC компания Blockaid обнаружила, что, судя по всему, хранилище в сети Base, Ethereum layer-2 от Coinbase, подвергается активной атаке. К этому моменту из контракта уже было выведено около $2,02 млн. Примерно за 40 минут убытки превысили $6 млн: исследователи по безопасности отследили вывод около 1783 wstETH из хранилища.
Особую загадку добавляет то, что ни один протокол не заявил о владении. Предположительным контролером хранилища является мультисиг-кошелек Safe с конфигурацией 3-из-7, семь подписантов которого остаются неустановленными, — многомиллионное место преступления без публично известного владельца. Такие Safe — стандартный инструмент onchain-операций: это контрактные кошельки с общим доступом, требующие нескольких отдельных ключей для подтверждения одной транзакции и обычно используемые для хранения казначейств протоколов и административного управления.
Шесть выводов средств, один недавно добавленный в whitelist контракт
PeckShield, CertiK и Exvul сошлись примерно в одинаковых оценках. По данным этих компаний, 1783,067aBaswstETH — токены-расписки Aave, представляющие обернутый стейкинг-эфир, депонированный на Base, — были заняты из хранилища и погашены через Aave на Base в около 1783 wstETH.
На практике недавно созданный контракт был добавлен в whitelist хранилища, занял эти токены-расписки, перевел их на контролируемый злоумышленником контракт и погасил их через Aave, получив базовый wstETH. Exvul насчитал шесть отдельных выводов средств.
Однако точный сбой авторизации остается неподтвержденным. Компании по безопасности не заявили о компрометации каких-либо основных контрактов, и это не был взлом самой сети Base. Предположения о скомпрометированном кошельке или конкретной позиции в Aave остаются именно предположениями. До появления подтвержденной информации главный открытый вопрос — каким образом вновь созданный контракт вообще оказался в whitelist хранилища.
Safe с семью подписантами без имени
Onchain-записи углубляют загадку. Опустошенное хранилище — это transparent-прокси OpenZeppelin, владелец которого указывает на Safe, созданный около 324 дней назад. Для действий этому Safe требуется три из семи подписей — пороговая схема, призванная гарантировать, что ни один отдельно скомпрометированный ключ не сможет самостоятельно переместить средства, — но у него нет публичного имени протокола, и ни один из семи адресов подписантов не был публично идентифицирован компаниями по безопасности, отслеживающими инцидент.
Право на обновление контракта выделено отдельно, что добавляет еще один уровень контрактов между хранилищем и тем, кто в конечном итоге его контролирует. Пока видимым onchain операционным владельцем является анонимный Safe 3-из-7. Опустошенный прокси — 0xD1895f2019c2152FC2b9022D57f19198c4CFCABC, а его владелец Safe — 0x6b27512a5943Ed327f6cb6C3EC1f0398229f42C4. Basescan и Arkham Intelligence идентифицируют последний как прокси Safe, созданный через Safe Proxy Factory 1.4.1.
Это различие важно для понимания того, что на самом деле известно следствию. Исследователи видят хранилище, контракт-владелец, семь адресов подписантов и след токенов. Но они не видят человеческую организацию за этими адресами, а также не знают, произошли ли изменения в whitelist из-за украденных учетных данных, действий white hat хакера, ошибочных разрешений или иной неизвестной уязвимости. Ни одна публичная команда пока не выступила, чтобы заполнить пробел.
Системный риск, судя по всему, пока сдержан, однако продажа похищенного wstETH — обернутого токена ликвидного стейкинга Lido, широко используемого в качестве залога на кредитных рынках DeFi — может оказать краткосрочное давление на его привязку. В итоге сложилась любопытная картина: около $6 млн выведено, onchain-исследователи способны отследить механику кражи, семь адресов подписантов находятся на виду — но люди, контролирующие эти адреса, разительно отсутствуют в этой истории.
История продолжает развиваться. Ни один протокол не заявил о владении хранилищем, и никто не опубликовал подтвержденное объяснение уязвимости или компрометации ключей. Среди открытых вопросов, за которыми стоит следить: любое раскрытие информации, идентифицирующее подписантов Safe или протокол, стоящий за хранилищем, подтверждение компаниями по безопасности того, как была авторизована правка whitelist, и любые дальнейшие перемещения погашенного wstETH onchain. Подробности будут добавлены по мере поступления новой информации.

