BNKR падает после взлома аккаунта Bankr в X и публикации ссылок на фейковый airdrop
Ключевые выводы
- •Злоумышленники получили доступ к аккаунту Bankr @bankrbot в X и использовали его для продвижения фейковых ссылок на airdrop.
- •Разработчик Bankr заявил, что аккаунт был защищен passkey на устройстве, и попросил X помочь расследовать взлом.
- •Пользователям рекомендовали избегать ссылок, опубликованных скомпрометированным аккаунтом, и проверять обновления через подлинные каналы Bankr.
- •Разработчики Bankr призвали пользователей включить многофакторную аутентификацию в своих аккаунтах Bankr.
- •Инцидент оказал давление на $BNKR, но Bankr не раскрывала сведений о компрометации средств пользователей, кошельков или инфраструктуры протокола.
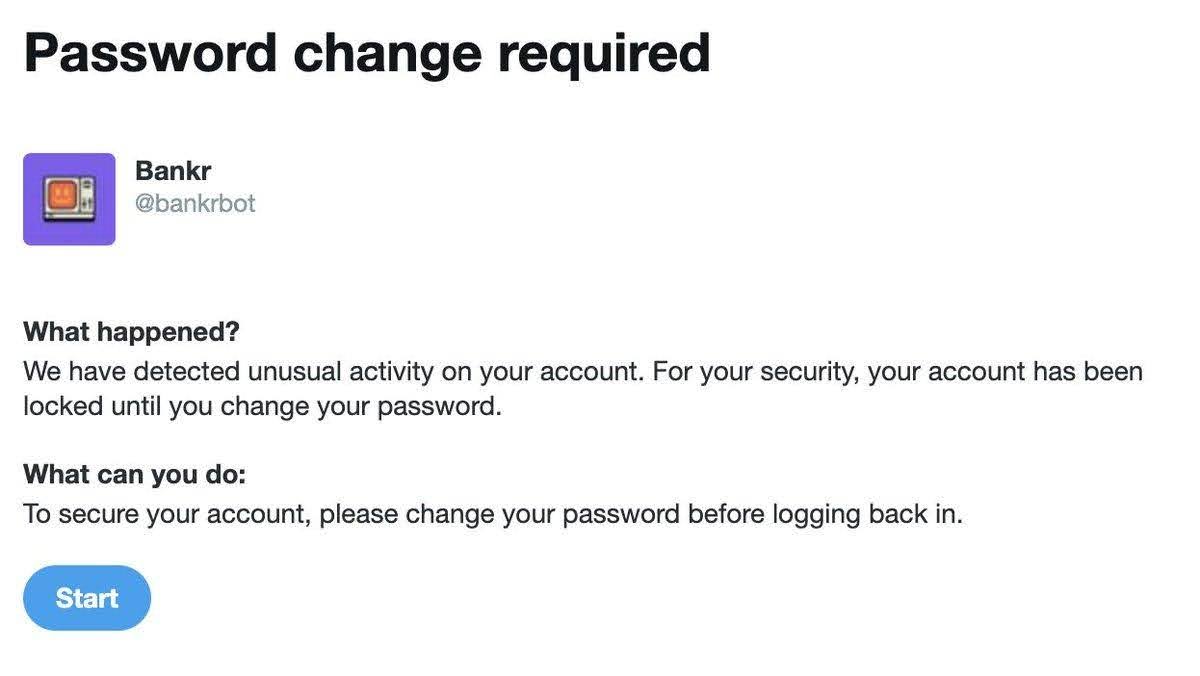
Официальный аккаунт Bankr в X был скомпрометирован и использовался для публикации мошеннических ссылок на airdrop, что вызвало опасения по поводу безопасности, поскольку аккаунт описывался как защищенный passkey на устройстве, а не обычным паролем.
Инцидент привлек внимание криптосообщества после того, как разработчик Bankr deployer сообщил, что команда потеряла контроль над аккаунтом @bankrbot. Затем аккаунт начал публиковать фейковые промоакции airdrop, вызвав обеспокоенность среди держателей $BNKR и усилив давление продаж на токен, пока команда пыталась удалить вредоносные публикации и расследовать взлом.
Bankr подтверждает компрометацию аккаунта в X
Согласно заявлениям разработчика Bankr deployer, злоумышленники получили доступ к аккаунту @bankrbot в X и использовали его для публикации мошеннических промоакций airdrop.
🚨 the @bankrbot X account has been compromised and is publishing fake airdrop links despite being secured with an on-device passkey. @X @nikitabier please remove the the fake airdrop posts and help us determine how this account was compromised even with a passkey. — deployer (@0xDeployer) July 25, 2026
Разработчик публично обратился к X и руководителю X Nikita Bier с просьбой удалить вредоносный контент и помочь определить, как аккаунт был скомпрометирован несмотря на использование passkey.
До подтверждения компрометации команда уже сообщала, что была заблокирована в аккаунте и не могла восстановить доступ стандартными методами. Через несколько дней на профиле снова начали появляться фейковые сообщения об airdrop, что создало путаницу среди пользователей, которые могли принять эти публикации за легитимные.
Для криптопроектов официальные аккаунты в X часто служат основными каналами объявлений о продуктовых обновлениях, уведомлениях, связанных с токенами, и предупреждениях службы поддержки. Поэтому восстановление аккаунта и оперативное удаление вредоносных публикаций особенно важны, когда злоумышленники используют верифицированный или знакомый аккаунт проекта для продвижения ссылок, предназначенных для вывода средств из кошельков.
Фейковые публикации об airdrop вызывают опасения по поводу безопасности
Мошеннические кампании с airdrop остаются распространенным методом атак в криптосекторе. Мошенники часто используют скомпрометированные аккаунты в социальных сетях для распространения ссылок, предназначенных для кражи данных кошельков, вывода средств или принуждения пользователей к подписанию вредоносных транзакций.
В данном случае сообщение об использовании passkey на устройстве усилило вопросы о том, каким образом был получен доступ к аккаунту. Passkey, как правило, предназначены для снижения зависимости от традиционных паролей, однако инцидент показал, что безопасность аккаунтов в социальных сетях по-прежнему может зависеть от таких факторов, как перехват сессии, фишинговые атаки, внутренний компромисс, сторонние интеграции или уязвимости на уровне платформы.
Ключевой нерешенный вопрос — путь атаки. Без подтверждения со стороны Bankr или X о том, как был получен доступ к аккаунту, пользователи располагают ограниченной информацией помимо публичного предупреждения команды и видимых фейковых публикаций об airdrop.
Пользователям рекомендовали усилить защиту аккаунтов
После взлома разработчики Bankr призвали пользователей включить многофакторную аутентификацию, или MFA, в своих аккаунтах Bankr. Команда заявила, что инцидент показал: полагаться только на инструменты безопасности, предоставляемые социальными платформами, может быть недостаточно для защиты криптоактивов и коммуникаций.
Пользователям также рекомендовали избегать любых ссылок на airdrop, ранее опубликованных скомпрометированным каналом, и проверять информацию через подлинные каналы коммуникации Bankr. В инцидентах криптобезопасности, связанных с социальными аккаунтами, прямой переход на известные официальные сайты и независимая проверка через несколько каналов могут снизить риск столкновения с попытками выдачи себя за другое лицо.
BNKR сталкивается с рыночным давлением
Инцидент безопасности быстро отразился на рынке $BNKR. Неопределенность вокруг взломанного аккаунта сопровождалась ростом волатильности токена, поскольку новости о безопасности, связанные с фейковыми раздачами или фишинговыми кампаниями, часто побуждают пользователей и инвесторов искать дополнительную информацию перед дальнейшими действиями.
Компрометация, по-видимому, затронула аккаунт Bankr в X, а не базовую систему Bankr. На момент публикации исходного сообщения команда не раскрывала сведений о компрометации средств пользователей, кошельков или инфраструктуры протокола.
Тем не менее инцидент подчеркнул риски, связанные с официальными аккаунтами в социальных сетях в криптоиндустрии, где скомпрометированные каналы могут использоваться для распространения вредоносных ссылок и имитации легитимных коммуникаций проекта. Дальнейшая ясность будет зависеть от того, предоставят ли Bankr или X подробности о восстановлении аккаунта, удалении мошеннических публикаций и методе, использованном для обхода или уклонения от заявленной защиты аккаунта с помощью passkey.

