Крипто-кража на $106 млн затронула европейскую компанию, а Solana MEV-бот King снова опустошён на $786 тыс.
Ключевые выводы
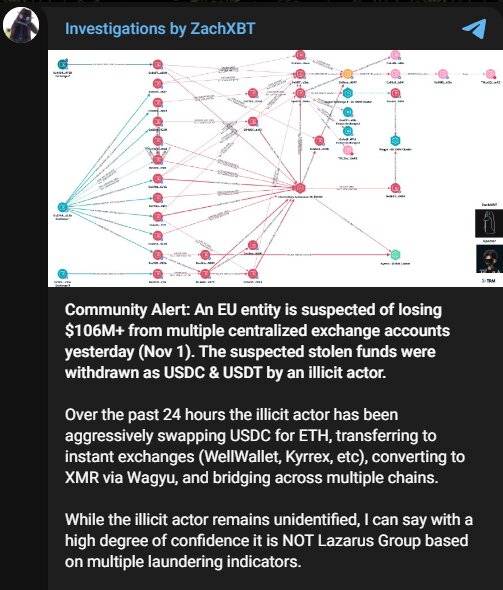
- •Предполагается, что неназванная компания из ЕС 1 ноября потеряла более $106 млн в цифровых активах со счетов на нескольких централизованных криптобиржах; средства изначально выводились в USDC и USDT.
- •Следователь ZachXBT опубликовал 11 связанных с активностью адресов и заявил о высокой степени уверенности в том, что связанная с КНДР группировка Lazarus к краже непричастна.
- •В течение 24 часов предполагаемый злоумышленник обменял USDC на эфир, провёл средства через платформы мгновенного обмена WellWallet и Kyrrex, а с помощью Wagyu конвертировал часть активов в Monero, распределив их по нескольким блокчейнам.
- •Переход из замораживаемых стейблкоинов в эфир и Monero в сочетании со стремительным использованием мгновенных обменников и мостов может затруднить возврат средств; ни компания из ЕС, ни задействованные биржи потерю не подтвердили.
- •King — один из старых арбитражных ботов Solana с совокупной прибылью около $7,2 млн — был опустошён примерно на $786 тыс., включая около 4 260 WSOL, 191 SOL и $366 тыс. в стейблкоинах; способ взлома остаётся неизвестным.
Специалисты по блокчейн-расследованиям продолжают отслеживать два крупных инцидента в сфере криптобезопасности: предполагаемую кражу более $106 млн у неназванной компании из Европейского союза и опустошение примерно на $786 тыс. кошелька King — одного из стареющих торговых ботов в сети Solana. Среди тех, кто следит за делами, — ZachXBT и аналитический on-chain-аккаунт Onchain Lens. Более крупный инцидент остаётся нераскрытым: личность пострадавшего, задействованных бирж и злоумышленника пока не установлена.
Предполагаемая потеря более $106 млн в криптовалютах у компании из ЕС
Специалист по блокчейн-расследованиям ZachXBT сообщил, что неназванная компания из ЕС, предположительно, потеряла более $106 млн в цифровых активах со счетов на нескольких централизованных криптобиржах 1 ноября. Предполагаемо похищенные средства изначально были выведены в форме USDC и USDT.
ZachXBT опубликовал 11 адресов, связанных с этой активностью, но не раскрыл личность пострадавших и не объяснил, как были открыты биржевые счета. Публичная публикация адресов кошельков — стандартный ранний шаг в on-chain-расследованиях: он даёт биржам, аналитическим компаниям и эмитентам стейблкоинов конкретный набор идентификаторов для мониторинга и действий, пока средства ещё можно отследить.
Затем предполагаемый злоумышленник быстро начал запутывать следы. В течение следующих 24 часов USDC был обменён на эфир, а средства проведены через платформы мгновенного обмена, такие как WellWallet и Kyrrex. С помощью Wagyu часть активов была конвертирована в конфиденциальную монету Monero, остальные переведены через несколько блокчейн-сетей.
ZachXBT исключает причастность группировки Lazarus
По словам ZachXBT, активность по отмыванию средств, судя по всему, не соответствует паттернам, типичным для связанной с КНДР группировки Lazarus. Хотя личность исполнителя кражи не установлена, следователь заявил, что у него «высокая степень уверенности» в том, что это не дело рук Lazarus.
Эта оценка значима, поскольку она следует за волной недавних крупномасштабных взломов в криптовалютной сфере, вернувшей северокорейские хакерские группировки в центр внимания. Однако на данный момент нет доказательств связи инцидента с ЕС с этими операциями. Первичная атрибуция в криптовалютных делах обычно опирается именно на такие поведенческие сигнатуры, а не на подтверждённое заявление об ответственности, поэтому выводы могут оставаться предварительными, пока продолжается отслеживание.
Похищенные средства уходят из замораживаемых стейблкоинов
Переход из замораживаемых стейблкоинов в ETH и XMR может затруднить возврат средств. Эмитенты USDC и USDT способны замораживать токены на определённых адресах, тогда как у таких активов, как эфир, нет централизованного эмитента с сопоставимыми возможностями. Monero создаёт ещё одну проблему: функции приватности сети удаляют из транзакций все идентифицирующие данные.
Скорость использования мгновенных обменников и межсетевых мостов также делает след денег более запутанным, вынуждая следователей отслеживать активность через различные сети и сервисы. Конкретное развитие, за которым стоит следить, — заморозят ли эмитенты USDC и USDT какой-либо из 11 опубликованных адресов: на уровне эмитентов такие меры применялись при прошлых крупных кражах.
Ни упомянутая компания из ЕС, ни задействованные биржи не подтвердили потерю средств.
Solana MEV-бот King снова теряет $786 тыс.
Отдельный инцидент затронул King — один из старейших автоматизированных арбитражных ботов, работающих в сети Solana. По данным Onchain Lens, бот был опустошён примерно на $786 тыс.: около 4 260 WSOL, 191 SOL и стейблкоинов на $366 тыс. До инцидента сообщалось, что совокупная прибыль King составила около $7,2 млн. Боты этой категории постоянно сканируют площадки в поисках ценовых неэффективностей, а их рабочий капитал, как правило, находится в онлайн-кошельках, автоматически подписывающих транзакции круглосуточно.
SOLANA MEV BOT KING DRAINED OF $786K 💀
King, one of Solana's oldest arbitrage bots with $7.2M in lifetime PnL, was drained of ~$786K, including 4.26K $WSOL, 191 $SOL and $366K in stablecoins.
Drainers: BHRayETPjvgg3BCr9H82V1D6NRwxu5v44JAaVuaod3jU
Forwarder: Ddmy5oM8xtTs1EBC6eF2SZwQfBreewQpFgtUDm51Hkqj
Victim: 7dGrdJRYtsNR8UYxZ3TnifXGjGc9eRYLq9sELwYpuuUu— Onchain Lens (@OnchainLens) November 2, 2026
Onchain Lens также определил адреса предполагаемого кошелька-дрейнера, кошелька-пересыльщика и кошелька пострадавшего. Пока не раскрыто, каким именно способом был получен доступ к мониторинговому аккаунту и был ли кошелёк скомпрометирован через этот канал или иным путём. Поскольку адреса дрейнера, пересыльщика и пострадавшего теперь публичны, любое дальнейшее движение похищенных средств можно отслеживать on-chain, даже если способ проникновения остаётся неподтверждённым.
Оба дела остаются нераскрытыми. В случае взлома биржевых счетов пострадавшая компания, задействованные площадки и исполнители пока не названы публично. В случае опустошения King точный способ компрометации всё ещё не установлен.
На основе репортажа Crypto Ninjas.

