Projekt Shielded Bitcoin ma wprowadzić prywatność do warstwy podstawowej Bitcoina bez zmiany jego zasad
Najważniejsze informacje
- •Shielded Bitcoin, zaproponowany przez laboratorium badawcze [[alloc] init] w white paper z 24 września autorstwa Clary Shikhelman, Michaiła Komarowa i Aleksieja Moskvina, miałby umożliwić prywatne transfery w warstwie podstawowej Bitcoina przy użyciu zaszyfrowanych not, nullifierów i dowodów wiedzy zerowej — bez żadnego soft forka.
- •Metaprotokół walidują niezależne indeksery, a nie konsensus Bitcoina, co pozwala każdemu ponownie sprawdzić poprawność w oparciu o publiczny blockchain, podczas gdy sama sieć nie może interpretować zaszyfrowanych płatności.
- •Zaszyfrowany ładunek zajmuje około 700 vbytes w porównaniu z około 100–200 vbytes dla typowej płatności bitcoinowej, co oznacza, użytkownicy ponoszą w punkcie transferu mniej więcej czterokrotny koszt miejsca w bloku.
- •Wprowadzenie bitcoina do systemu i wyprowadzenie go z niego pozostaje nierozwiązane i zostało odłożone do osobnego white paper, ponieważ witness encryption — mimo że szyfrogramy zmniejszyły się z około 300 terabajtów do 8 terabajtów w ciągu roku — jest wciąż eksperymentalne.
- •Cypherpunk docenił projekt jako krok naprzód, ale wskazał na trusted setup, brak wymuszania przez konsensus i trustless light clients oraz niedokończony most, argumentując, że nie stanowi on jeszcze rywala dla Zcash, który ma prawie 10 lat w produkcji i zaszyfrowaną pulę o wartości ponad 7 miliardów dolarów.
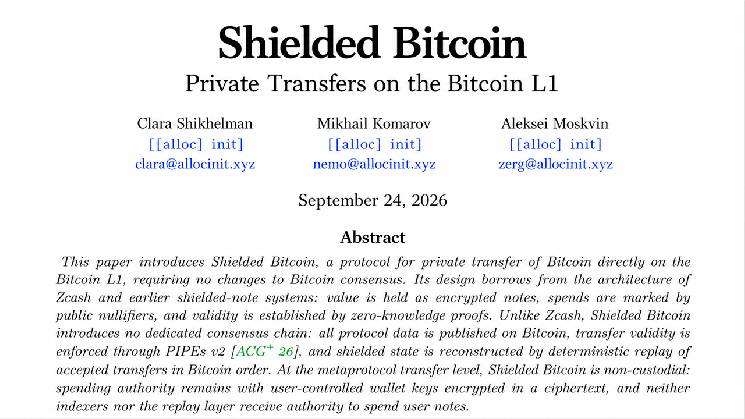
Historia transakcji Bitcoina jest słynnie jawna. Gdy ktoś wysyła bitcoiny ($BTC), płatność trafia do księgi, którą każdy może przeglądać — potencjalnie na zawsze. Nowojorskie laboratorium badawcze [[alloc] init] zaproponowało nieintuicyjną odpowiedź na tę ekspozycję: zostawić zasady Bitcoina nietknięte i zbudować prywatność na ich szczycie.
Projekt, nazwany Shielded Bitcoin, wykorzystuje zaszyfrowane noty i dowody wiedzy zerowej (ZK) do ukrycia kwot i kontrahentów, podczas gdy Bitcoin pełni niemal rolę publicznej tablicy ogłoszeń. Sieć zapisuje zaszyfrowane komunikaty we właściwej kolejności, nie wiedząc, co znaczą. Nie jest wymagany soft fork, a żaden operator nie decyduje, które prywatne transfery się liczą. W efekcie Bitcoin mógłby końcowo przenosić prywatne płatności, których sam nie potrafi odczytać. Czy ta separacja od konsensusu jest zaletą czy wadą — właśnie o to toczy się spór wokół projektu.
Bitcoin staje się tablicą ogłos
White paper „Shielded Bitcoin: Private Transfers on the Bitcoin L1” został napisany przez Clarę Shikhelman, Michaiła Komarowa i Aleksieja Moskvina. Badacze postawili sobie za cel ustalenie, czy bitcoin może przemieszczać się prywatnie, korzystając z sieci dokładnie takiej, jaka istnieje dzisiaj. Ich odpowiedzią jest metaprotokół, którego reguły interpretuje niezależne oprogramowanie, a nie konsensus Bitcoina.
Programy zwane indekserami skanują Bitcoin w poszukiwaniu danych Shielded Bitcoin, weryfikują ich dowody kryptograficzne i rekonstruują historię prywatnego systemu. Nieprawidłowe dane wciąż mogą trafić na łańcuch, ponieważ Bitcoin nie rozumie metaprotokołu; indeksery po prostu je ignorują. Każdy może powtórzyć te sprawdzenia w oparciu o opublikowaną historię Bitcoina, co oznacza, że żaden konkretny indekser nie decyduje o tym, co jest poprawne. To fascynujący aspekt tego projektu. Bitcoin robi to, co zawsze robił, podczas gdy inny zestaw reguł nadaje sens wybranym danym przenoszonym na jego szczycie.
Alicja płaci Bobowi bez ujawniania kwoty
Wartość wewnątrz Shielded Bitcoin istnieje w zaszyfrowanych rekordach zwanych notami. Jeśli Alicja płaci Bobowi, tworzy notę zawierającą kwotę i dane odbiorcze Boba, a następnie ją szyfruje, tak aby tylko Bob mógł ją zidentyfikować. Jej transakcja bitcoinowa publikuje zaszyfrowaną notę wraz z numerem seryjnym zwanym nullifierem oraz dowodem wiedzy zerowej.
Dowód potwierdza, że noty Alicji istnieją, że ma prawo je wydać i że wartość wpływająca równa się wartości wychodzącej — bez ujawniania, które noty zostały wydane ani ich kwot. Indeksery weryfikują dowód i potwierdzają, że każdy nullifier nie pojawił się wcześniej. Po użyciu nullifiera nie można użyć ponownie, co zapobiega podwójnemu wydaniu tej samej noty. Portfel Boba skanuje nowe zaszyfrowane noty, dopóki jego klucz podglądu nie otworzy jednej z nich.
Na łańcuchu opinia publiczna wciąż widzi, że transfer zaszyfrowany miał miejsce, jego termin, liczbę involved not, opłatę oraz transakcję bitcoinową, która go przenosi. Znika natomiast kw, zaszyfrowany nadawca i odbiorca oraz powiązanie z wcześniej wydanymi notami. Mimo to rozpoznawalny adres bitcoinowy wielokrotnie płacący opłaty transakcyjne nadal może przeciekać wskazówkami, a mała liczba użytkowników ułatwiałaby analizę tłumu.
Prywatność kosztuje też miejsce w bloku. Komarow powiedział dziennikarce Laurze Shin w wywiadzie, że zaszyfrowany ładunek zajmuje około 700 vbytes, w porównaniu z około 100–200 vbytes dla typowej płatności bitcoinowej — około cztery razy więcej. Ponieważ opłaty w Bitcoinie skalują się z rozmiarem transakcji, ten narzut płatny jest bezpośrednio w momencie transferu. Komarow określił dodatkowy koszt jako „nie katastrofalny”. Więcej użytkowników z kolei wzmocniłoby zbiór anonimowości, dając poszczególnym płatnościom większy tłum, w którym mogą się zniknąć.
Największym problemem są drzwi
Jest haczyk. White paper z 24 września opisuje transfery dopiero po tym, jak bitcoin znajduje się już wewnątrz systemu zaszyfrowanego. Wprowadzenie bitcoina do środka i wyprowadzenie go z powrotem pozostawiono towarzyszącemu white paper opartemu na badaniach [[alloc] init] nad Bitcoin PIPEs v2 i witness encryption.
Planowany system miałby kryptograficznie zablokować klucz prywatny $BTC, dopóki ktoś nie przedstawi wymaganego dowodu, podczas gdy sieć Bitcoin ostatecznie widzi zwykły wydatek Schnorra. [[alloc] init] deklaruje, że nigdy nie będzie przechowywał środków użytkowników, nawet na granicy. Ale witness encryption to młoda technologia. Komarow powiedział, że jej szyfrogramy zmniejszyły się z około 300 terabajtów do około 8 terabajtów w ciągu roku. To ogromny postęp, ale osiem terabajtów to wciąż osiem terabajtów. „To wciąż dość eksperymentalne” — wyjaśnił Komarow.
Wejście i wyjście mogłyby również ujawniać kwoty i chronologię, które pomogłyby obserwatorom powiązać aktywność poza Bitcoinem z transakcjami zaszyfrowanymi. Laboratorium prowadzi publiczne wyzwania typu break-it od maja, ale nie ma daty uruchomienia. Dopóki drzwi nie zadziałają, Shielded Bitcoin pozostaje badaniem, a nie użytecznym systemem prywatności.
Społeczności Bitcoina i Zcash zabierają głos
Wpływ Zcash jest oczywisty. Zcash już korzysta z zaszyfrowanych not, nullifierów i dowodów wiedzy zerowej, a Shielded zapożycza tę architekturę bez tworzenianego blockchaina. Spółka publiczna Cypherpunk nazwała Shielded Bitcoin „wielkim krokiem naprzód”, dodając, że większa prywatność w Bitcoinie służy wszystkim.
Cypherpunk argumentował jednak również, że ten projekt nie stanowi jeszcze konkurencji dla łańcucha Zcash. Firma wskazała na trusted setup, brak wymuszania przez konsensus oraz trustless light clients, niedokończony most i opłaty warstwy L1 Bitcoina, zauważając jednocześnie, że Zcash ma już prawie 10 lat w produkcji i zaszyfrowaną pulę o wartości ponad 7 miliardów dolarów. „Prywatność finansowa nie jest grą o sumie zerowej” — podsumował Cypherpunk.
Reakcje na X szybko stały się mniej dyplomatyczne. Joe Burnett napisał „zcash to 0”, a Daniel Buchner, dyrektor produktu i dyrektor ds. aktywów cyfrowych w Proof, przedstawił ostrzejszą opinię: „Liczba fanów privacycoinów przechodzących ataki z powodu samej myśli, że społeczność Bitcoina zmierza w kierunku transakcji prywatnych, potencjalnie Thanos-snapując narracje jednorazowych łańcuchów prywatności, zbliża się do poziomu decybeli, przy którym uszkodzenie słuchu staje się realnym zagrożeniem”.
Sam Callahan, dyrektor ds. strategii i badań w OranjeBTC, przedstawił szerszy argument. „Ludzie wciąż źle rozumieją fosę Bitcoina. Bitcoin nie musi wygrywać każdego wyścigu funkcji. Prywatność, szybkość i funkcjonalność można budować z czasem. Fosa to decentralizacja, bezpieczeństwo i wiarygodna polityka monetarna. A pod tym względem nic się nie even zbliża.”
Konto X Rune przywróciło rywalizację monet prywatności na ziemię, odwołując się do włamania na Bitget i monero ($XMR), kryptowaluty nastawionej na prywatność, pisząc na X: „Posiadacze ZEC modlą się, żeby haker z Bitget użył zcash do ukrycia śladu… ale z jakiegoś powodu haker używa $XMR.” Za przerzaniem się obelgami kryje się prawdziwy spór techniczny o to, czy blockchain Bitcoina może zyskać silniejszą prywatność bez zmiany swoich zasad bazowych.
Bitcoin przenosi tajemnice, których nie potrafi odczytać
W przeciwieństwie do white paper Satoshiego, Shielded Bitcoin jest specyfikacją, a nie produktem. Peg pozostaje niedokończony, witness encryption jest eksperymentalne, opłaty mogą przeciekać informacjami, portfele muszą stać się praktyczne, a prywatność poprawia się dopiero, gdy uczestniczy wystarczająco dużo użytkowników. Obecny projekt dowodów Groth16 wymaga również jednorazowego trusted setup — zdarzenia generowania parametrów, którego uczestnicy muszą być zaufani co do zniszczenia swoich materiałów tajnych.
Shikhelman miała zaprezentować badania na BitDevs NYC 24 września, podczas gdy [[alloc] init] zbierał opinie przed towarzyszącym white paper o wejściu i wyjściu. Ten kolejny trick rozstrzygnie, czy opisany na papierze prywatny system może bezpiecznie połączyć się z rzeczywistym bitcoinem — kamień milowy do obserwowania, obok trwających wyzwań break-it laboratorium.
Na razie pomysł pozostaje cudownie nieintuicyjny. [[alloc] init] chce, aby Bitcoin zapisywał prywatną aktywność finansową bez zmiany Bitcoina i bez proszenia sieci o rozumienie tego, co zapisuje. Jeśli niedokończone elementy zadziałają, Bitcoin mógłby zachowywać transakcje na zawsze, pozostając ślepym na kwoty i kontrahentów, które sprawiły, że transakcje te w ogóle warto było ukrywać.
Źródło: CryptoNewsNet; oryginalne opracowanie: News.Bitcoin.com.

