Hakerzy Revolut żądają 3 milionów dolarów w Monero po wycieku danych klientów krypto
Najważniejsze informacje
- •Grupa nazywająca siebie „iamnotavillain” zażądała 3 milionów dolarów w Monero i groziła sprzedażą skradzionych danych – według Financial Times – podczas gdy Reuters poinformował, że Revolut nie otrzymał żadnego żądania okupu ani bezpośredniego kontaktu.
- •Do wycieku doszło, gdy atakujący podszywający się pod agencję rządową przesłali e-mailem fałszywe pilne żądanie danych; Revolut oświadczył, że jego systemy bazowe oraz środki klientów nie zostały naruszone.
- •Według doniesień ujawniono około 680 plików klientów, w tym imiona i nazwiska, adresy, dokumenty tożsamości, selfie weryfikacyjne, wyciągi bankowe i listy transakcji; analitycy sugerują, że celem były celowo osoby o wysokim majątku posiadające kryptowaluty.
- •Ujawnione dane KYC mogą powiązać widoczną w łańcuchu zamożność z tożsamościami w świecie rzeczywistym, co zwiększa obawy o bezpieczeństwo fizyczne na tle zgłaszanych wzrostów liczby gwałtownych ataków na posiadaczy kryptowalut.
- •Incydent prawdopodobnie zwiększy presję na scentralizowane platformy, aby niezależnie weryfikowały oficjalne żądania danych i zaostrzały zgodność, a następuje w momencie, gdy Revolut oczekuje ostatecznego zatwierdzenia w USA na utworzenie banku krajowego.
Hakerzy, którzy podstępem nakłonili Revolut do przekazania danych klientów, żądają okupu w wysokości 3 milionów dolarów w zamian za zachowanie informacji w tajemnicy – zgodnie z doniesieniem Financial Times. Skradzione dane obejmują dokumenty tożsamości, adresy domowe i historie transakcji powiązane z kontami o dużej ekspozycji na kryptowaluty.
Żądanie okupu to tylko część problemu. Skradzione dane mogą powiązać widoczną w łańcuchu zamożność z tożsamościami w świecie rzeczywistym. Dla Revolut, które niedawno otrzymało warunkowe zatwierdzenie od amerykańskiego Urzędu Kontrolera Waluty (OCC) na utworzenie banku krajowego – etapu wstępnego poprzedzającego ostateczne zatwierdzenie – incydent rodzi większe pytanie: jak scentralizowany system finansowy chroni swoje dane KYC?
Okup w Monero i groźba ujawnienia danych
Zgodnie z doniesieniem Financial Times grupa nazywająca siebie „iamnotavillain” zażądała 3 milionów dolarów w Monero i groziła sprzedażą danych, jeśli Revolut nie spełni żądań. Reuters podał jednak, że Revolut nie otrzymał żadnego żądania okupu ani bezpośredniego kontaktu od atakujących. Jedno ze źródeł cytowanych przez serwis powiedziało, że skompromitowano około 680 plików klientów, choć Revolut nie podał szczegółów, określając liczbę poszkodowanych klientów jedynie jako „ograniczoną”.
Monero to kryptowaluta nastawiona na prywatność, której łańcuch bloków zaprojektowano tak, aby ukrywać nadawcę, odbiorcę i kwoty transakcji – w przeciwieństwie do przejrzystych publicznych rejestrów, takich jak łańcuch Bitcoina, który każdy może przejrzeć.
W osobnym doniesieniu Financial Times podał, że atakujący twierdzili również, iż zhakowali system poczty e-mail włoskiego rządu i przeprowadzili analizę związaną z blockchainem, aby zidentyfikować klientów Revolut posiadających duże ilości kryptowalut. Revolut samodzielnie nie potwierdził tej informacji.
Jak dane opuściły Revolut
Według Revolut jego systemy bazowe oraz środki klientów nie zostały naruszone. Zamiast tego konto e-mail z domeny legalnej agencji rządowej zostało wykorzystane do przesłania fałszywych żądań informacji. Pilne żądania danych są zaprojektowane tak, aby umożliwić organom ścigania szybkie uzyskanie rekordów użytkowników w sytuacjach nagłych, bez formalnego procesu prawnego, jakiego zazwyczaj wymagają rutynowe żądania. Firma określiła incydent jako „wyrafinowane zewnętrzne oszustwo polegające na podszywaniu się” i oświadczyła, że zablokowała adres e-mail, gdy tylko dowiedziała się o scheme.
Wyciekłe informacje obejmowały imiona i nazwiska, daty urodzenia, adresy domowe, numery telefonów, dokumenty tożsamości, selfie weryacyjne, wyciągi bankowe i listy transakcji. The Block podał, że były dyrektor Mt. Gox, Mark Karpelès, oświadczył, że został objęty wyciekiem i udostępnił powiadomienie od Revolut wskazujące, że ujawniono szczegóły jego transakcji Bitcoin.
„Klienci Revolut zostali objęci fałszywym pilnym żądaniem danych przesłanym e-mailem z »agencji rządowej«.” — Mark Karpelès (post na X)
Według analityka on-chain ZachXBT atak wydawał się celowy, a nie przypadkowy.
„Chociaż incydent ma prawdopodobnie ograniczony zasięg, wydaje się, że był wymierzony w użytkowników o wysokim majątku.” — ZachXBT
Dlaczego ujawnione dane KYC stają się problemem bezpieczeństwa
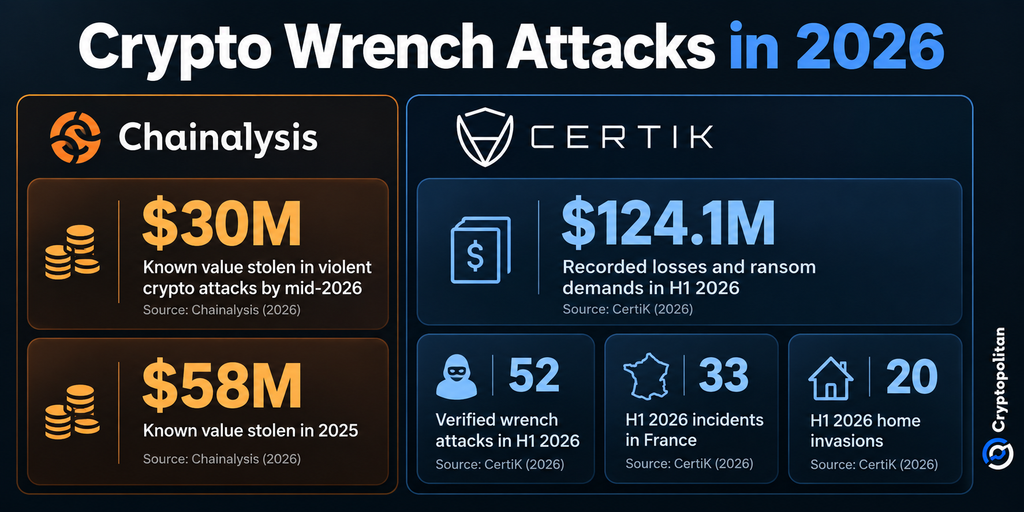
Ujawnione rekordy pochodzą z procedur Know Your Customer (KYC), czyli wymogów weryfikacji tożsamości, które skłaniają regulowane firmy finansowe do gromadzenia i przechowywania wrażliwych danych, takich jak dokumenty tożsamości, selfie weryfikacyjne i wyciągi bankowe. Wyciekły adres domowy w połączeniu z dowodami posiadania dużych ilości kryptowalut może zatem przekształcić wyciek danych w zagrożenie dla bezpieczeństwa fizycznego. Chainalysis podaje, że wiele gwałtownych ataków na posiadaczy kryptowalut jest zaplanowanych, a ofiary są identyfikowane poprzez wycieki danych, media społecznościowe, analizę blockchain lub informacje od osób z wiedzą wewnętrzną. Firma dodaje, że jej dane prawdopodobnie zaniżają rzeczywiste straty, ponieważ wiele ataków nie jest zgłaszanych.
CertiK podobnie opisuje swój zbiór danych jako wskazujący, a nie wyczerpujący. Według jego ustaleń Francja odpowiadała za 33 z 52 zweryfikowanych przypadków w pierwszej połowie roku, a liczba napadów na domy wzrosła z jednego w pierwszej połowie 2025 roku do 20. Cryptopolitan wcześniej informował o tym gwałtownym wzroście ataków fizycznych.
Presja spada na scentralizowane platformy
Szerszy wpływ rynkowydopodobnie ujawni się najpierw w wydatkach na bezpieczeństwo i zgodność niż w cenach kryptowalut. Platformy przechowujące dane KYC stają przed większą presją, aby niezależnie weryfikować oficjalne żądania danych i ograniczać ilość wrażliwych informacji, jakie skompromitowany proces może ujawnić. Europejski Urząd Nadzoru Bankowego już teraz klasyfikuje ryzyko cybernetyczne i bezpieczeństwo danych jako główny czynnik ryzyka operacyjnego dla banków, przed oszustwami.
To istotne, ponieważ użytkownicy wciąż są silnie skoncentrowani na scentralizowanych platformach. Badania brytyjskiego Urzędu Kontroli Behawioralnej Finansów (FCA) wykazały, że 73% brytyjskich użytkowników krypto pozyskuje aktywa za pośrednictwem scentralizowanych giełd, a 25% powiedziało, że zaostrzenie regulacji zwiększyłoby ich skłonność do inwestowania. Revolut, z ponad 80 milionami klientów, znajduje się dokładnie na styku bankowości, kryptowalut i coraz cenniejszych danych tożsamości.

