Wycieki danych we Francji napędzają fałszywe telefony rzekomo z obsługi Binance i Meria wymierzone w posiadaczy kryptowalut
Najważniejsze informacje
- •Dzwoniący podszywający się pod obsługę Binance lub Merii informują ofiary, że ich konta zostały skompromitowane, i naciskają na przeniesienie środków do portfeli kontrolowanych przez oszustów — a transakcji blockchain nie można cofnąć.
- •Owen Simonin, założyciel Merii, przypisał falę oszukańczych telefonów kumulacji wycieków danych w francuskim sektorze prywatnym i publicznym, które można zestawić krzyżowo, by zidentyfikować posiadaczy kryptowalut i używane przez nich platformy.
- •Wyciek we francuskim urzędzie skarbowym DGFiP ujawnił dane takie jak imiona i nazwiska, adresy, numery telefonów i adresy e-mail od szacunkowo 678 000 do milionów podatników.
- •Cybermalveillance.gouv.fr zasygnalizowało ten sam schemat oszustwa 22 stycznia, odnotowując osoby podające się za policjantów lub urzędników sądowych w celu wyłudzenia frazy odzyskiwania, a także wstępne śledztwo w sprawie firmy krypto Waltio.
- •Francja odnotowała 77 porwań, bezprawnych zatrzymań, wymuszeń lub prób związanych z kryptowalutami do końca czerwca, wobec 45 w całym 2025 roku, z około 200 zatrzymanymi.
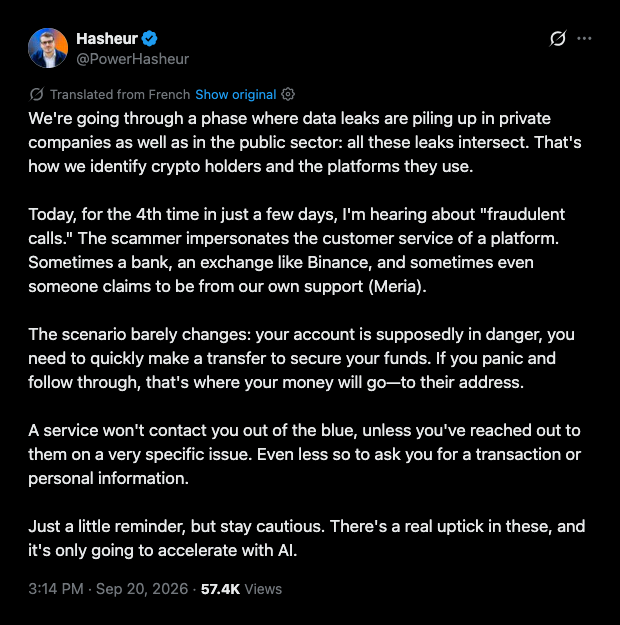
Telefoniczni oszuści celują we francuskich posiadaczy kryptowalut, podszywając się pod pracowników obsługi klienta dużych giełd, a założyciel Merii Owen Simonin przypisuje ostatnią falę oszukańczych telefonów serii wycieków danych we Francji.
Simonin, znany również jako Hasheur, opisał schemat w poście z 20 września na X.
Oszuści podszywają się pod pracowników Binance i Merii
Według Simoninga dzwoniący podaje się za pracownika legalnej giełdy — czasem Binance, czasem samej Merii — i informuje odbiorcę, że jego konto zostało skompromitowane. Obiecanym rozwiązaniem jest natychmiastowe przeniesienie środków do „bezpiecznego” portfela, który w rzeczywistości należy do oszusta. Ponieważ transakcji blockchain nie można cofnąć, wszystko wysłane na adres kontrolowany przez dzwoniącego praktycznie wymyka się spod kontroli poszkodowanego.
Simonin wzywał posiadaczy, aby traktowali presję czasu jako sygnał ostrzegawczy.ny serwis nie zadzwoni z nagła, chyba że użytkownik najpierw sam skontaktował się w konkretnej sprawie, a już tym bardziej nie poprosi o transakcję czy dane osobowe — powiedział. Oczekuje również, że sztuczna inteligencja przyspieszy tego typu telefony.
„Przechodzimy przez fazę, w której wycieki danych kumulują się zarówno w firmach prywatnych, jak i w sektorze publicznym” — napisał Simonin po francusku, według tłumaczenia z X. Krzyżowe zestawienie tych wycieków pozwala zidentyfikować posiadaczy kryptowalut i platform, z których korzystają — dodał.
Wyciek w DGFiP ujawnił dane podatników
Cryptopolitan poinformował w połowie sierpnia, że francuski urząd skarbowy DGFiP oświadczył, iż intruz użył skradzionej tożsamości, aby wydobyć dane osobowe i podatkowe. Wyciek rozpoczął się pod koniec czerwca i został zamknięty do końca tego miesiąca.
Szacunki skali naruszenia wahają się od 678 000 podatników do milionów osób. Ujawnione dane mogą obejmować imiona i nazwiska, informacje o dacie urodzenia, adresy, numery telefonów, adresy e-mail oraz numery identyfikacji podatkowej — w tym właśnie numery telefonów i adresy e-mail, które dają oszustowi bezpośredni kontakt z celem.
Cybermalveillance odnotowało ten sam schemat w styczniu
Państwowa agencja cyberbezpieczeństwa Cybermalveillance.gouv.fr zasygnalizowała ten schemat 22 stycznia. Jej infolinia 17Cyber została zasypana zgłoszeniami od posiadaczy, z którymi kontaktowały się fałszywe firmy krypto lub fałszywe bankowe biura antyfraudowe zgłaszające podejrzaną aktywność w portfelach.
Dzwoniący nakłaniali do przeniesienia aktywów na fałszywe portfele. Niektórzy podawali się za policjantów, żandarmów, celników lub sędziów, aby wyłudzić frazy odzyskiwania i inne wrażliwe materiały. Komunikat odnotował również wstępne śledztwo w sprawie firmy krypto Waltio, prowadzone przez wydział ds. cyberprzestępczości prokuratury paryskiej i cyberjednostkę żandarmerii narodowej.
Oszustwa telefoniczne idą w parze z brutalnymi atakami fizycznymi
Oszustwa telefoniczne współistnieją z brutalnymi „atakami kluczem” (wrench attacks), w których przestępcy używają siły fizycznej zamiast hakowania, aby ukraść monety. W kwietniu założyciel Telegrama Paweł Durov powiedział, że we Francji doszło do 41 porwań posiadaczy kryptowalut w pierwsze trzy i pół miesiąca 2026 roku.
Minister spraw wewnętrznych Laurent Nuñez oświadczył, że do końca czerwca Francja odnotowała 77 porwań, bezprawnych zatrzymań, wymuszeń lub prób związanych z kryptowalutami, wobec 45 w całym 2025 roku. W związku z atakami lub w działaniach prewencyjnych zatrzymano około 200 osób. Czytane łącznie styczniowy komunikat, ujawnienie DGFiP i wrześniowe ostrzeżenie Simoninga kreślą obraz roku, w którym oszustwa na odległość i przymus fizyczny rozwijały się równolegle — a wstępne śledztwo w sprawie Waltio i bieżące statystyki ministerstwa to liczby, którymi warto się dalej przyglądać.

