Ostium odbudowuje stack tradingowy z Gateway trzy miesiące po exploicie o wartości 23,75 mln USD
Najważniejsze informacje
- •Ostium ogłosił 1 października, że odbudowuje swój stack tradingowy oparty na Arbitrum wokół Gateway, który — według firmy — oferuje szybszą egzekucję, ujednolicony margin oraz ulepszoną infrastrukturę bezpieczeństwa.
- •Ogłoszenie nastąpiło około trzy miesiące po ataku z lipca, w którym opróżniono skarbiec płynności Ostium na kwotę 23,75 mln USD, oraz po aktualizacji planu odbudowy OLP, którą Ostium podał 30 września.
- •Według Galaxy Research atakujący wykorzystał zatwierdzony klucz podpisujący oracle oraz zarejestrowany forwarder PriceUpKeep do przesłania poprawnie podpisanych raportów cenowych ze sfabrykowanymi znacznikami czasu, przenosząc środki w ośmiu transakcjach na jeden portfel.
- •Galaxy Research argumentowała, że exploit pokazuje, iż atakujący mogą celować w poświadczenia i infrastrukturę nawet wtedy, gdy smart kontrakty działają zgodnie z projektem, i zarekomendowała silniejsze zarządzanie kluczami podpisującymi, redundancję weryfikatorów oraz timelocki administracyjne zamiast ograniczeń wypłat.
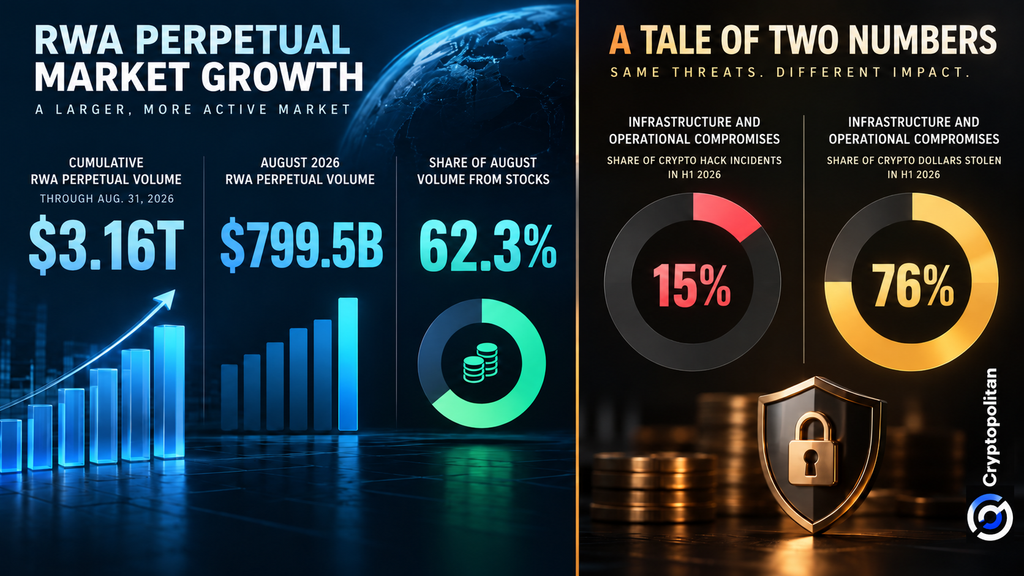
- •Dane branżowe podkreślają skalę zagrożenia: TRM Labs odnotował 207 włamań o łącznej wartości 972 mln USD w pierwszej połowie 2026 roku, podczas gdy CoinMarketCap oszacował skumulowany wolumen RWA perpetuals na 3,16 bln USD według stanu na 31 sierpnia.
Ostium, platforma do handlu perpetuals zbudowana na Arbitrum, sieci drugiej warstwy Ethereum, ogłosiła 1 października, że odbudowuje swój stack tradingowy wokół Gateway. Według firmy nowy system zapewnia szybszą egzekucję, ujednolicony margin — strukturę, w której pozycje tradera korzystają z jednego salda zabezpieczeń — oraz ulepszoną infrastrukturę bezpieczeństwa. Wdrożenie następuje około trzy miesiące po tym, jak atakujący opróżnił w lipcu skarbiec płynności platformy na kwotę 23,75 mln USD, co wywiera presję na Ostium, by wykazało, że wady stojące za naruszeniem zostały usunięte.
Co według Ostium zmienia Gateway
W poście na X z 1 października Ostium przedstawił Gateway jako coś więcej niż tylko łatkę. Zgodnie z ogłoszeniem platforma zachowa łączność instytucjonalną wprowadzoną na początku tego roku, jednocześnie przebudowując proces egzekucji i zarządzanie marginem.
Zdecentralizowana warstwa egzekucji Ostium, jak relacjonował Cryptopolitan w lipcu, kieruje zlecenia on-chain do off-chain partnerów instytucjonalnych, którzy wspierają hedging. Marco Antonio Ribeiro, współzałożyciel i dyrektor techniczny firmy, powiedział, że cały system został zaprojektowany pod opóźnienia poniżej 100 milisekund.
Ogłoszenie o Gatewayąpiło po aktualizacji, którą Ostium podał 30 września w sprawie planu odbudowy OLP, podkreślając związek między spłatą opróżnionej puli a rekonstrukcją całego stacku tradingowego.
Jak atakujący opróżnił skarbiec
Według Galaxy Research haker uzyskał dostęp do dwóch zaufanych komponentów systemu Ostium: zatwierdzonego klucza podpisującego oracle oraz zarejestrowanego forwardera PriceUpKeep. Oracles to usługi przekazujące zewnętrzne ceny rynkowe do kontraktów on-chain, a kontrola nad autoryzowanym kluczem podpisującym faktycznie determinuje, jakie raporty cenowe te kontrakty zaakceptują. Uzbrojony w te elementy, atakujący przesłał poprawnie podpisany raport cenowy z późniejszym znacznikiem czasu, doprowadził do jego weryfikacji i wielokrotnie otwierał oraz zamykał transakcje po sfałszowanej cenie.
Galaxy zauważyła, że weryfikator Ostium sprawdzał, czy podpisujący był uprawniony do przesłania transakcji, ale nie czy podstawowa cena była prawidłowa. Kwota 23,75 mln USD została przeniesiona w ośmiu osobnych transakcjach na jeden portfel krypto, przy czym największa została wykonana jako atomowa seria powtarzających się cykli otwarcia i zamknięcia.
Dlaczego poprawka to problem zaufania, a nie kodu
Galaxy argumentowała, że incydent ilustruje szerszy problem: nawet gdy smart kontrakty działają zgodnie z projektem, atakujący mogą celować w ludzi, poświadczenia i infrastrukturę z nimi powiązaną.
„Ograniczanie wypłat wprowadza ryzyko cenzury bezpośrednio na warstwie aplikacji.” — Galaxy Research
Zamiast ograniczeń wypłat Galaxy zarekomendowała silniejsze zarządzanie kluczami podpisującymi, redundancję weryfikatorów oraz timelocki administracyjne.
Ten wzorzec jest widoczny w danych z całej branży. TRM Labs odnotował 207 incydentów hakerskich w pierwszej połowie 2026 roku, ze stratami o łącznej wartości 972 mln USD. Naruszenia infrastruktury i operacyjne stanowiły tylko około 15% incydentów, ale odpowiadały za około 76% strat.
Test bezpieczeństwa dla rynku o wartości 3 bln USD
Badania CoinMarketCap oszacowały skumulowany wolumen perpetuals na aktywa świata rzeczywistego (RWA) — perpetual futures śledzących off-chain aktywa, takie jak akcje na 3,16 bln USD według stanu na 31 sierpnia. Sam sierpień wygenerował 799,5 mld USD tego łącznego wolumenu, przy czym akcje odpowiadały za 62,3% wolumenu.
Według stanu na 1 października pulpit RWA perpetuals DefiLlama wykazywał otwarte pozycje o wartości 5,34 mld USD w 1037 rynkach. Pulpit domyślnie zlicza RWA perpetuals, z wyłączeniem RWA perpetuals na giełdach scentralizowanych. CoinMarketCap ustalił również, że giełdy scentralizowane zaczęły przejmować większy udział w aktywności handlowej RWA perpetuals.
Taki krajobraz wyznacza jasny punkt odniesienia dla Gateway: dostarczyć traderom wymaganą szybkość i efektywność kapitałową, jednocześnie zapewniając, że technologia stojąca za platformą nie będzie łatwa do naruszenia. Na tym tle szczegóły warte obserwacji to stopień, w jakim nowa infrastruktura bezpieczeństwa Gateway odpowiada zabezpieczeniom zarysowanym przez Galaxy, oraz jak daleko zaawansował plan odbudowy OLP, który Ostium zaktualizował 30 września, w kierunku spłaty opróżnionej puli.

