Atakujący wykorzystali lukę w Optimizely Web Experimentation, aby podmieniać adresy portfeli krypto na stronach 178 organizacji
Najważniejsze informacje
- •Atakujący wykorzystali lukę w produkcie Optimizely Web Experimentation, aby wstrzyknąć złośliwy kod JavaScript docierający do odwiedzających strony 178 organizacji, w tym Zoom, BBC, HSBC, Ledger, CNN, Salesforce i IKEA, bez bezpośredniego włamywania się na te strony.
- •Wstrzyknięty skrypt podmieniał legalne adresy portfeli kryptowalut w wyświetlanym tekście, kopiach w schowku i wychodzących żądaniach, co pozwalało przekierowywać płatności nawet z w pełni zaktualizowanych urządzeń.
- •Report URI oszacował, że do godziny 19:25 UTC 16 listopada atakujący otrzymał około 7 040 dolarów, a późniejszy przegląd on-chain przeprowadzony przez TechNext24 ujawnił dodatkową wpłatę w Bitcoinie o wartości około 150 dolarów.
- •Optimizely opublikowało 17 listopada zawiadomienie bezpieczeństwa, w którym podało, że usunęło lukę, usunęło wstrzyknięty kod, zabezpieczyło dotknięte konta i dodało zabezpieczenia przed nieuprawnionym dostarczaniem kodu.
- •Poza kradzieżą kryptowalut kampania obejmowała kod przechwytujący dane kart płatniczych, kradnący ciasteczka i zrzuty ekranu oraz dostarczający pakiety exploitów iOS, a Report URI ostrzegł, że liczba dotkniętych organizacji może wzrosnąć.
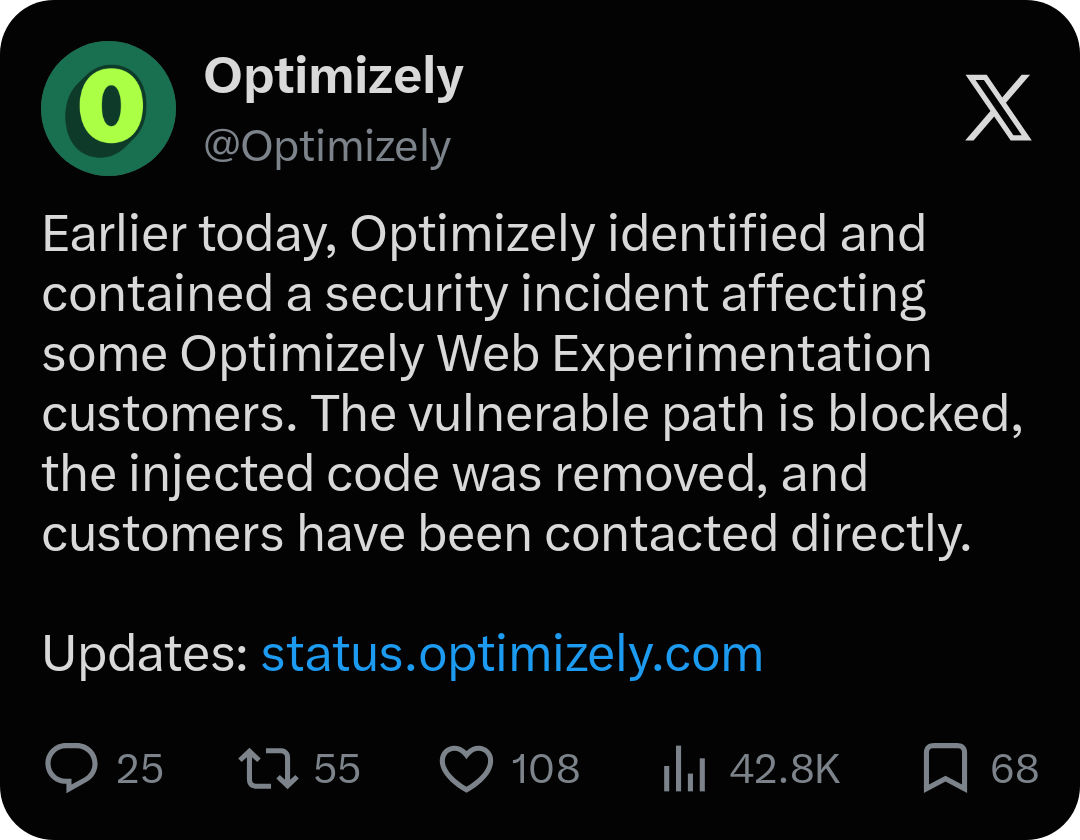
Luka w produkcie Optimizely Web Experimentation wystawiła odwiedzających strony 178 organizacji na działanie złośliwego kodu zaprojektowanego tak, aby przekierowywać płatności kryptowalutowe do portfeli atakujących. Incydent, wykryty 16 listopada, pokazuje, jak aktywa cyfrowe można ukraść bez kompromitacji samego blockchaina.
Wśród dotkniętych organizacji były Zoom, BBC, HSBC, Ledger, CNN, Salesforce i IKEA. Według firmy monitorującej cyberbezpieczeństwo Report URI — której założyciel Scott Helme udokumentował kampanię w wpisie na X — atakujący wstrzyknął złośliwy kod JavaScript do projektów klientów na platformie Optimizely. Ponieważ strony klientów już wczytywały te skrypty, kod docierał do odwiedzających, mimo że same strony nigdy nie zostały przełamane.
Skrypt podmieniał legalne adresy portfeli na kontrolowane przez atakującego w trzech miejscach: adresy wyświetlane na stronach internetowych, adresy kopiowane do schowka oraz adresy zawarte w wychodzących żądaniach. Płatności mogły zatem być przekierowywane niezauważenie przez użytkowników. Ponieważ podmiana działała wewnątrz samych stron, a nie jako złośliwe oprogramowanie na urządzeniu odwiedzającego, nawet użytkownicy z w pełni zaktualizowanymi komputerami byli narażeni w momencie kopiowania adresu.
Report URI oszacował, że do godziny 19:25 UTC 16 listopada atakujący otrzymał około 7 040 dolarów. Przegląd zidentyfikowanych portfeli przeprowadzony przez TechNext24 rano 17 listopada ujawnił jednak aktywność, której to oszacowanie nie obejmowało.
Blockchain nie został zhakowany — zhakowano strony korzystające z Optimizely
Atakujący nie potrzebowali luki w Bitcoinie, Ethereum ani w żadnej innej sieci. Celowali w oprogramowanie wyświetlające informacje odwiedzającym strony internetowe.
Optimizely dostarcza narzędzia pozwalające firmom testować wersje swoich stron i personalizować treści. Klienci dodają fragmenty JavaScriptu firmy do swoich witryn, co oznacza, że kod skompromitowany na poziomie Optimizely może docierać do odwiedzających nawet wtedy, gdy same strony nigdy nie zostały przełamane. Zespoły bezpieczeństwa traktują ten wzorzec jako kompromitację łańcucha dostaw internetowych: zamiast włamywać się do 178 stron pojedynczo, atakujący musiał skompromitować jednego dostawcę, którego skrypt był już zaufany i wczytywany przez wszystkie z nich.
Optimizely przyznało się do incydentu w zawiadomieniu bezpieczeństwa opublikowanym 17 listopada. Firma ujawniła, że nieuprawniona strona wykorzystała lukę w produkcie Experimentation, aby dodać złośliwy kod JavaScript do niektórych projektów klientów. Zgodnie z zawiadomieniem Optimizely usunęło lukę, usunęło wstrzyknięty kod, zabezpieczyło dotknięte konta użytkowników i dodało zabezpieczenia przed nieuprawnionym dostarczaniem kodu.
Kradzież kryptowalut była tylko częścią kampanii. Report URI znalazł również kod zaprojektowany do przechwytywania danych kart płatniczych, kradzieży ciasteczek i zrzutów ekranu oraz dostarczania pakietów exploitów iOS na niektóre iPhone'y i iPady. Firma zbadała 1 611 fragmentów kodu Optimizely i zidentyfikowała 188 zainfekowanych fragmentów należących do 178 organizacji, zaznaczając jednocześnie, że rzeczywista liczba może być wyższa. Żadna z tych liczb nie pokazuje, ilu odwiedzających było narażonych ani ile pieniędzy utracono.
Co pokazują dane on-chain
Publiczne blockchainy pozwalają badaczom śledzić napływ i wypływ środków ze zidentyfikowanych portfeli. Portfel Bitcoin (BTC) Report URI otrzymał cztery wpłaty o łącznej wartości 0,08298 BTC, czyli około 5 380 dolarów w tamtym czasie. Inne zidentyfikowane portfele otrzymały Litecoin, Tether (USDT), Tron (TRX), Ethereum oraz aktywa z Binance Smart Chain.
TechNext24 sprawdził portfele w publicznych eksploratorach:
- Bitcoin: pięć wpłat o łącznej wartości 0,08528782 BTC — o jedną więcej, niż wykazał Report URI. Dodatkowa wpłata wynosiła 0,00231063 BTC, czyli około 150 dolarów. Całe saldo zostało przetransferowane tuż przed sprawdzeniem.
- Tron: portfel zawierał mniej niż 0,01 dolara, ale tego ranka nadal wyświetlał transakcje. Wiele przychodzących transferów było mikroskopijnych, a portfel zawierał kilka tokenów spamowych, których nie można traktować jako płatności ofiar.
- Ethereum: saldo było bliskie zeru, a transfery wychodzące obejmowały USDC — najnowszy kilka minut przed sprawdzeniem.
- Solana, Bitcoin Cash i Dogecoin: adres Solana nie istnieje on-chain, adres Bitcoin Cash nie ma żadnych transakcji, a adres Dogecoin nie zwrócił żadnego rekordu w Blockchain.
- TON: zerowe saldo, z jedną wpłatą około 14 godzin wcześniej z adresu oznaczonego jako traddergift.ton. Kwota nie była widoczna.
TechNext24 nie sprawdził portfela Litecoin.
Odkrycia wiążą się z zastrzeżeniami. Opróżniony portfel nie dowodzi, że nikt nie próbował wysyłać na niego środków, a aktywny nie ujawnia, ile skradziono. Dodatkowa wpłata w Bitcoinie pokazuje, że pierwsza liczba transakcji nie była ostateczna, ale bez powiązania kolejnych wpłat ze skryptem uznanie ich za potwierdzone zwiększenie skradzionych środków byłoby przedwczesne. Kwota 7 040 dolarów była szacunkiem Report URI z jednego punktu w czasie, a nie ostatecznym bilansem. Blockchain pokazuje, gdzie przemieszczały się środki; nie pokazuje jednak, kto kontroluje każdy adres, ilu ofiar dotknął atak ani czy pieniądze zostały zamienione na gotówkę. Obraz może się jeszcze zmienić: Report URI ostrzegł, że liczba dotkniętych organizacji może wzrosnąć, a kolejne wpłaty na zidentyfikowane portfele pojawią się w publicznych eksploratorach użytych do tego przeglądu.
Ograniczona ekspozycja w Afryce, szersze wnioski dla użytkowników
Na opublikowanej liście Report URI nie ma żadnej nigeryjskiej organizacji, a HSBC Egypt jest jedynym wymienionym podmiotem afrykańskim. Dla nigeryjskich użytkowników lekcja dotyczy nawyków płatniczych, a nie ekspozycji na ten konkretny atak. Wiele osób wysyła USDT, kopiując adres z giełdy, strony płatności lub witryny sprzedawcy i wklejając go do aplikacji portfela — przepływ, który złośliwy kod JavaScript może przerwać, podmieniając adres w trakcie. Potwierdzone transfery sągeneralnie nieodwracalne, a nie ma banku, do którego można dzwonić.
Użytkownicy mogą zmniejszyć ryzyko na cztery sposoby:
- Po wklejeniu porównać pełny adres z oryginalnymi danymi odbiorcy, a nie tylko pierwszymi i ostatnimi znakami.
- Sprawdzić, czy sieć (TRON, Ethereum lub inna) odpowiada instrukcjom odbiorcy.
- Przy dużych transferach najpierw wysłać niewielką kwotę testową i niezależnie potwierdzić jej otrzymanie.
- Tam, gdzie to możliwe, uzyskać adres odbiorcy oddzielnym kanałem, na przykład wiadomością bezpośrednią, i porównać go z adresem wyświetlanym na stronie.

