CTO Ledgera Charles Guillemet odchodzi po dziewięciu latach i ostrzega, że AI zmienia bezpieczeństwo kryptowalut
Najważniejsze informacje
- •Charles Guillemet, dyrektor techniczny (CTO) Ledgera, ogłosił, że opuści firmę pod koniec 2026 roku po około dziewięciu latach pracy, w tym po założeniu wewnętrznego laboratorium badawczego ds. bezpieczeństwa Ledger Donjon.
- •Ledger sprzedał ponad 8 milionów sprzętowych urządzeń podpisujących w 180 krajach, chroniących około 20% globalnych aktywów kryptowalutowych, a ponad 100 instytucji korzysta z platformy Enterprise.
- •Guillemet ostrzegł, że sztuczna inteligencja sprawia, że cyberataki są szybsze, tańsze i łatwiejsze do skalowania, a zdolności ofensywne zaczynają wyprzedzać możliwości obrońców.
- •Ledger bada oryginalne portfele sprzętowe zmodyfikowane poza kontrolą firmy, w których zainstalowano złośliwe oprogramowanie mające przechwytywać frazy odzyskiwania; układ Secure Element, system operacyjny i serwery firmy nie zostały skompromitowane.
- •Guillemet planuje uruchomić nowe przedsięwzięcie z zakresu bezpieczeństwa ukierunkowane na nowe wyzwania; nie podano nazwy, produktu ani harmonogramu, a brak doniesień o związku między jego rezygnacją a śledztwem ws. ingerencji w sprzęt.
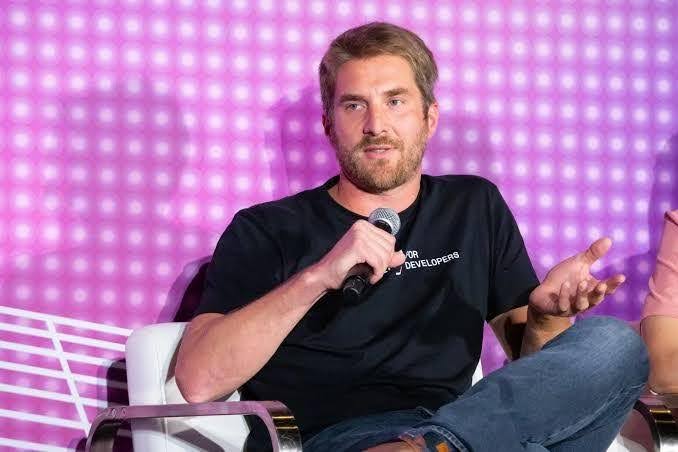
Charles Guillemet, dyrektor techniczny (CTO) producenta sprzętowych portfeli kryptowalutowych Ledger, opuści firmę pod koniec 2026 roku, kończąc około dziewięcioletnią kadencję w jednej z najbardziej znanych firm branży koncentrujących się na bezpieczeństwie. O odejściu poinformował w osobistym wpisie na LinkedIn.
Jego wyjście przypadło na czas, gdy zagrożenia bezpieczeństwa w sektorze aktywów cyfrowych stają się coraz bardziej wyrafinowane, a sztuczna inteligencja staje się coraz potężniejszym narzędziem zarówno dla obrońców, jak i atakujących. Nastąpiło ono również po śledztwie firmy w sprawie sfałszowanych portfeli sprzętowych dystrybuowanych przez kanały zewnętrzne, choć brak doniesień o związku między tymi dwoma wydarzeniami.
Guillemet odchodzi po zbudowaniu struktur bezpieczeństwa Ledgera
Guillemet dołączył do Ledgera w grudniu 2017 roku jako dyrektor ds. bezpieczeństwa, a później awansował na stanowisko dyrektora technicznego (CTO). Do jego najbardziej znaczących osiągnięć należy utworzenie Ledger Donjon, wewnętrznego laboratorium firmy zajmującego się badaniami nad bezpieczeństwem i atakami.
Donjon testował sprzęt, oprogramowanie i infrastrukturę pod kątem podatności oraz prowadził badania nad bezpiecznym rozruchem systemów, kryptografią postkwantową i bezpieczeństwem wspomaganym przez AI. Ten program badawczy wyprzedzał wiele tematów, które poruszył w wystąpieniu pożegnalnym, a jego kontynuacja jest jednym z wątków wartych obserwacji podczas przekazania obowiązków.
Według danych przytoczonych przez Guillemeta Ledger sprzedał ponad 8 milionów sprzętowych urządzeń podpisujących w 180 krajach, chroniących około 20% globalnych aktywów kryptowalutowych. Ponadto ponad 100 instytucji finansowych i marek korzysta z platformy Ledger Enterprise. Taka skala sprawia, że ciągłość prac nad bezpieczeństwem inżynieryjnym firmy to sprawa dla całego rynku samodzielnej kontroli nad aktywami, nie tylko dla bezpośrednich klientów Ledgera.
AI zmienia model zagrożeń bezpieczeństwa kryptowalut
Centralnym tematem wystąpienia pożegnalnego Guillemeta był rosnący znaczenie AI w cyberbezpieczeństwie. Stwierdził, że AI sprawia, że ataki są szybsze, tańsze i łatwiejsze do skalowania, a zdolności ofensywne atakujących zaczynają wyprzedzać możliwości obrońców.
Ta sama technologia, którą Donjon Ledgera wykorzystuje do wykrywania podatności, może zostać użyta przeciwko nim przez atakujących do automatyzacji rozpoznania, wykorzystywania słabości i masowego targetowania użytkowników.
Problem jest szczególnie dotkliwy dla posiadaczy kryptowalut. Portfele sprzętowe opierają się na założeniu, że komputery i telefony mogą zostać skompromitowane, ale AI zwiększa skuteczność inżynierii społecznej, tworzenia złośliwego oprogramowania i zautomatyzowanych ataków.
Guillemet dodał, że wyzwanie związane z bezpieczeństwem, które od lat zajmuje Ledgera w branży kryptowalutowej, zyskuje teraz na znaczeniu wśród firm, rządów i autonomicznych agentów AI.
Odejście w trakcie śledztwa ws. ingerencji w sprzęt
Ogłoszenie Guillemeta nastąpiło po śledztwie Ledgera w sprawie oryginalnych portfeli sprzętowych, które zostały zmodyfikowane poza kontrolą firmy przed trafiły do nabywców.
Według Ledgera złośliwe oprogramowanie zostało zainstalowane na części urządzeń dystrybuowanych przez kanały zewnętrzne. Implanty miały za zadanie przechwytywanie fraz odzyskiwania w momencie tworzenia portfela. Fraza odzyskiwania to czytelny dla człowieka backup, z którego można w pełni odtworzyć portfel, co oznacza, że każdy, kto ją zdobędzie, ma dostęp do zabezpieczonych nią środków. Firma podkreśliła, że jej układ Secure Element, system operacyjny i serwery nie zostały skompromitowane.
Według Ledgera urządzenia zidentyfikowane jako dotknięte problemem lub podejrzane znaleziono w Azji Południowo-Wschodniej, a także w Berlinie i Dubaju. Firma nadal bada łańcuch dystrybucji i wezwała zaniepokojonych klientów do kontaktu z oficjalnym wsparciem.
Guillemet planuje nowe przedsięwzięcie z zakresu bezpieczeństwa
Przed swoim odejściem Guillemet powiedział, że obsada stanowisk, umowy z dostawcami i plany działania zostały już przygotowane na najbliższe miesiące.
Nie ujawnił szczegółów dotyczących zakładanej firmy, ale stwierdził, że buduje coś nowego, co będzie ukierunkowane na pojawiające się wyzwania w zakresie bezpieczeństwa. Nie podano żadnych informacji o nazwie, produkcie ani harmonogramie przedsięwzięcia, a brak doniesień o związku między jego rezygnacją a śledztwem Ledgera ws. ingerencji w sprzęt.
Najbardziej prawdopodobne wyjaśnienie dalszego obrazu sytuacji dadzą konkretne i ograniczone wydarzenia: wynik trwającego przeglądu łańcucha dystrybucji w Ledgerze, ewentualne ogłoszenie następcy przez Ledgera oraz ostateczne przedstawienie nowego przedsięwzięcia Guillemeta. W międzyczasie obowiązuje stałe zalecenie Ledgera — klienci z wątpliwościami co do pochodzenia urządzenia powinni skontaktować się z oficjalnym wsparciem.

