Ledger bada kradzież 86 milionów dolarów powiązaną z autoryzowanym sprzedawcą CryptoBilis
Najważniejsze informacje
- •Ledger wstrzymał sprzedaż i wysyłki prowadzone przez CryptoBilis, zweryfikowanego malezyjskiego sprzedawcę ujętego w oficjalnym katalogu firmy, podczas gdy bada kradzież ponad 86 milionów dolarów w Bitcoinie, Ethereum i Tronie.
- •Anonimowy badacz blockchaina znany jako Specter prześledził wpływy z setek portfeli poszkodowanych na podejrzewane adresy kradzieży, choć łączna strata i ewentualne powiązania między poszczególnymi przypadkami pozostają niepotwierdzone.
- •Ledger oświadczył, że nie ma dowodów na naruszenie jego własnych systemów ani oprogramowania portfela, a metoda użytta do skompromitowania urządzeń pozostaje nieznana.
- •Klienci, którzy kupili urządzenia od CryptoBilis w ciągu ostatnich 90 dni, zostali poinformowani, aby ich nie konfigurować, a ci, którzy już aktywowali portfel, powinni przenieść środki na nowe urządzenie z użyciem nowo wygenerowanej frazy odzyskiwania.
- •Atak na łańcuch dostaw, udokumentowany w 2023 roku przez Kaspersky w przypadku zmanipulowanego portfela Trezor Model T, jest jedną z głównych hipotez wyjaśniających, jak doszło do skompromitowania portfeli.
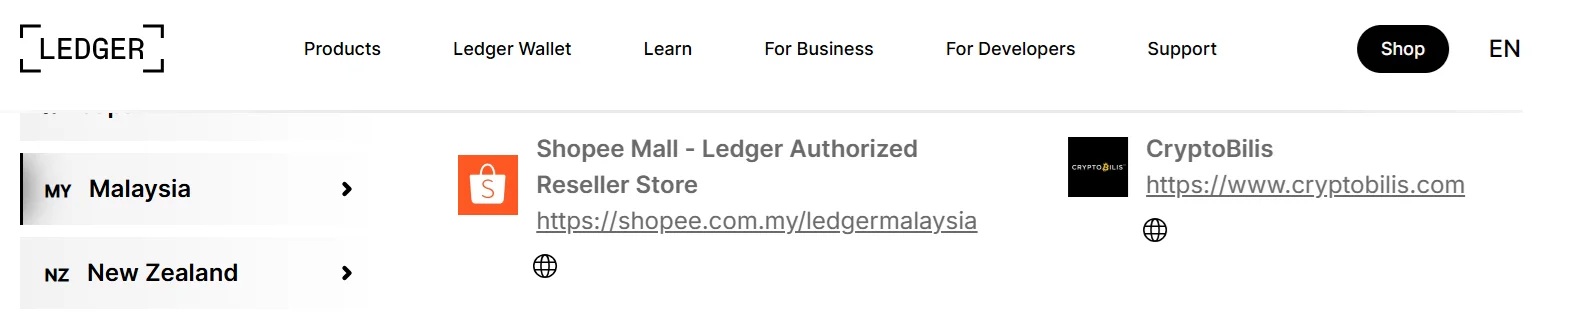
Ledger, producent portfeli sprzętowych z siedzibą w Paryżu, rozpoczął śledztwo w sprawie kradzieży kryptowalut o wartości około 86 milionów dolarów z portfeli sprzętowych sprzedawanych przez CryptoBilis, malezyjski sklep umieszczony w oficjalnym katalogu sprzedawców firmy Ledger.
Ta sprawa wyróżnia się dlatego, że portfele sprzętowe zostały zaprojektowane tak, aby klucze prywatne pozostawały offline — model bezpieczeństwa, który opiera się na tym, że urządzenie dociera do kupującego bez manipulacji — a standardowe wytyczne Ledgera zalecają klientom zakupy wyłącznie przez zweryfikowane, oficjalne kanały. CryptoBilis zostało zweryfikowane przez samą firmę Ledger.
Podejrzewana kradzież
CryptoBilis to malezyjski sklep internetowy uruchomiony w grudniu 2020 roku przez Arravinda Prabu, Vimela Selvamany'ego i Dhivagera Rathakrishnana w ramach ich firmy Fetch International, według Vulcan Post. Sklep ogłosił w 2021 roku, że został autoryzowanym sprzedawcą Ledgera.
W piątek Ledger oświadczył w poście ze swojego konta wsparcia na X, że zażądał od CryptoBilis wstrzymania całej sprzedaży i wysyłek produktów Ledger, podczas gdy bada zgłoszenia o kradzieży ponad 86 milionów dolarów w Bitcoinie, Ethereum i Tronie z portfeli sprzedanych przez sklep.
Specter, anonimowy badacz blockchaina, napisał na X, że wśród właścicieli urządzeń Ledger na X i Reddit pojawiały się zgłoszenia opróżnionych portfeli. Specter powiedział, w ramach analizy podejrzewanych adresów kradzieży zidentyfikował wpływy z setek portfeli poszkodowanych na Bitcoinie, Ethereum i Tronie, co łącznie przekracza 86 milionów dolarów.
Łączna strata nie została potwierdzona, podobnie jak jakiekolwiek powiązania między poszczególnymi przypadkami. Przyczyna pozostaje nieznana. Ledger oświadcza, że nie ma dowodów na to, że jego własne systemy lub oprogramowanie portfela zostały naruszone. Te otwarte pytania — w jaki sposób urządzenia zostały skompromitowane, jak duża jest ostatecznie potwierdzona strata i czy poszczególne przypadki są ze sobą powiązane — wyznaczają, na co zwracać uwagę w miarę postępu śledztwa.
Zalecenia Ledgera dla klientów
Ledger zalecił wszystkim, którzy kupili od tego sprzedawcy w ciągu ostatnich 90 dni, aby jeszcze nie konfigurowali swoich urządzeń. Klientom, którzy już aktywowali portfel, zalecono przeniesienie środków na inne urządzenie Ledger z użyciem nowo wygenerowanej frazy odzyskiwania. Instrukcja wygenerowania nowej frazy ma znaczenie, ponieważ fraza odzyskiwania działa jako klucz główny portfela — jeśli została skompromitowana, zanim urządzenie dotarło do właściciela, przeniesienie środków do portfela ponownie używającego starej frazy naraziłoby saldo na ryzyko.
Hipoteza ataku na łańcuch dostaw
Jedną z głównych hipotez dotyczących działania atakujących jest atak na łańcuch dostaw. W takim ataku urządzenie jest manipulowane w taki sposób, że jego fraza odzyskiwania jest już znana atakującemu, zanim trafi do kupującego, co pozwala opróżnić portfel, gdy tylko środki na niego wpłyną.
Tę metodę udokumentowano w 2023 roku, kiedy badacze z Kaspersky zbadali zmanipulowany portfel sprzętowy Trezor Model T. Główny układ scalony urządzenia został wymieniony, a oprogramowanie zmodyfikowane tak, aby dawało użytkownikom jedną z 20 fraz odzyskiwania już znanych atakującym. W tamtym przypadku atakujący odczekali około miesiąca przed opróżnieniem portfela.
Trudny okres dla Ledgera
Cryptopolitan informował w maju, że Ledger zrezygnował z planowanego amerykańskiego debiutu giełdowego (IPO) o wartości 4 miliardów dolarów, powołując się na złe warunki rynkowe. Firma oświadczyła, że rozważa prywatne pozyskanie finansowania, choć szanse na tę ścieżkę wydają się teraz mniejsze po nowym zawiadomieniu o zagrożeniu bezpieczeństwa.
W styczniu Ledger ujawnił odrębny incydent, w którym jego operator płatności, Global-e, doświadczył wycieku danych klientów. Badacz blockchaina ZachXBT skomentował wówczas, że firmom produkującym portfele sprzętowe nie można powierzać danych osobowych.

