Powiązana z Koreą Północną grupa Kimsuky buduje lokalną infrastrukturę AI w celu wzmocnienia cyberataków na sektor kryptowalut i finansowy
Najważniejsze informacje
- •Kimsuky buduje lokalne środowiska AI przy użyciu narzędzi open-source takich jak Ollama, GPT4All i Msty, aby przetwarzać wrażliwe dane bez polegania na monitorowanych usługach chmurowych.
- •Grupa hakerska wykorzystuje AI do generowania wysokiej jakości, przekonujących przynęt phishingowych, które ściśle przypominają legalne dokumenty finansowe i biznesowe.
- •Działania napędzane AI są osadzone w szerszych kampaniach ataków grupy, śledzonych jako Operation GitPower, które wymierzone są głównie w sektor kryptowalut i finansowy.
- •Dzięki lokalnej obsłudze modeli AI Kimsuky zapobiega udostępnianiu danych telemetrycznych przez dostawców chmurowych usług AI badaczom bezpieczeństwa lub organom ścigania.
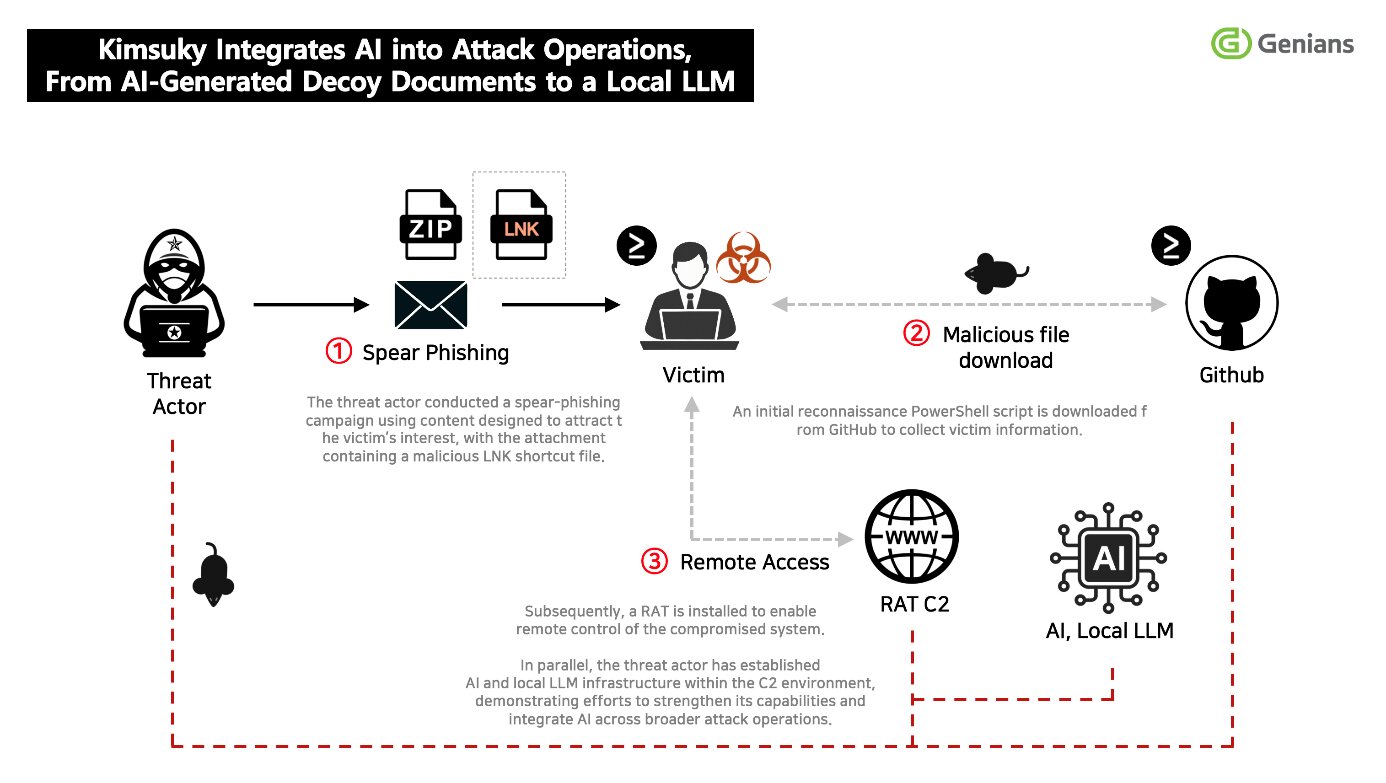
Powiązana z Koreą Północną grupa hakerska Kimsuky pogłębia wykorzystanie sztucznej inteligencji, wynika z nowych badań południowokoreańskiej firmy cyberbezpieczeństwa Genians. Ustalenia wskazują, że sprawca zagrożeń buduje lokalne środowiska AI i wykorzystuje narzędzia generatywne w kampaniach wymierzonych w użytkowników sektora kryptowalut i finansowego.
Kimsuky, śledzona również jako APT43 i designated przez Departament Skarbu USA w 2023 roku za swój udział w kradzieży finansowej wspieranej cybernetycznie na rzecz interesów państwa północnokoreańskiego, od dawna atakuje think tanki, środowisko akademickie i profesjonalistów finansowych. Zwrot grupy w stronę samodzielnie hostowanych narzędzi AI stanowi eskalację w sposobie, w jaki sankcjonowani sprawcy zagrożeń adaptują ogólnodostępną technologię do celów operacyjnych.
Genians zgłosił, że aktywność napędzana AI jest osadzona w szerszych operacjach ataków Kimsuky, a nie funkcjonuje jako samodzielna inicjatywa. Badacze śledzą bieżącą aktywność jako Operation GitPower, która opiera się na taktykach wcześniej powiązanych z kampanią FlowerPower.
Lokalna infrastruktura AI
Genians zidentyfikował trzy narzędzia używane do obsługi lokalnych środowisk dużych modeli językowych Kimsuky: Ollama, GPT4All i Msty. Wszystkie trzy to ogólnodostępne platformy open-source zaprojektowane do uruchamiania dużych modeli językowych na sprzęcie konsumenckim bez wymogu dostępu do internetu ani subskrypcji chmurowych. Zaobserwowano również, że grupa badała technologię generowania wspomaganego wyszukiwaniem (RAG) oraz asystenta programowania AI Cursor.
Te ustalenia sugerują, że Kimsuky wykracza poza okazjonalne korzystanie z publicznych chatbotów AI i zamiast tego przygotowuje się do integracji AI na wielu etapach cyklu ataku. Lokalna obsługa modeli AI pozwala atakującym zachować większą kontrolę nad swoimi danymi i przepływami pracy, jednocześnie eliminując telemetrię, którą dostawcy chmurowych usług AI mogliby udostępnić organom ścigania lub badaczom bezpieczeństwa. Wrażliwe zapytania, rozwój złośliwego oprogramowania i zebrane informacje mogą być przetwarzane bez polegania na zewnętrznych chmurowych usługach AI.
Genians ocenił, że dowody wskazują na fazę rozwoju zdolności, w której AI może być wykorzystane do tworzenia złośliwego oprogramowania, analizy informacji i automatyzacji ataków. Ten rozwój pokrywa się z szerszymi obawami branży udokumentowanymi przez Microsoft i OpenAI, które oba zgłosiły próby wykorzystania dużych modeli językowych przez podmioty powiązane z państwami — w tym grupy północnokoreańskie — do rekonesansu, skryptowania i inżynierii społecznej.
Przynęty generowane przez AI zastępują prymitywny phishing
Istotna zmiana zidentyfikowana przez badaczy dotyczy jakości materiałów phishingowych Kimsuky. Genians odkrył logi generowania treści związane z wirtualnymi aktywami, inwestycjami finansowymi i tworzeniem gier, wszystkie wykazujące oznaki tworzenia wspomaganego przez AI. Wynikowe dokumenty były profesjonalnie ustrukturyzowane, napisane w naturalnym języku i ściśle przypominały prawidłową korespondencję biznesową — znacząca poprawa w porównaniu z gramatycznie niespójnymi przynętami, które historycznie pozwalały obrońcom wykrywać próby phishingu z Korei Północnej.
Badacze znaleźli metadane łączące niektóre dokumenty w języku angielskim z python-docx lub WPS Office. Daty utworzenia i modyfikacji tych plików wykazywały nietypowo regularne wzorce, zgodne z zautomatyzowanym potokiem produkcji dokumentów.
W jednej z zaobserwowanych kampanii złośliwy plik LNK został ukryty jako dokument strategii inwestycyjnej. Przynęta została zaprojektowana tak, aby naśladować koreańską platformę fintech, co zwiększało prawdopodobieństwo, że cele zaufają dostarczonej zawartości.
Utrzymujące się ataki na sektor kryptowalut i finansowy
Kimsuky kontynuuje kierowanie ataków na organizacje i profesjonalistów związanych z wirtualnymi aktywami, finansami, dyplomacją, bezpieczeństwem i sprawami międzynarodowymi. Firmy zajmujące się analizą blockchain, w tym Chainalysis, konsekwentnie klasyfikują Koreę Północną jako jednego z najbardziej płodnych państwowo sponsorowanych złodziei kryptowalut, a powiązane grupy, takie jak Lazarus i Kimsuky, zostały uwikłane w kradzieże cyfrowych aktywów o wartości miliardów dolarów w ostatnich latach.
Łańcuch dostarczania technicznego jest zgodny z utartymi schematami. Ofiary otrzymują złośliwe pliki skrótów LNK zapakowane w archiwa ZIP. Po uruchomieniu pliki ujawniają ukryte instrukcje wiersza poleceń lub wdrażają loadery PowerShell.
Genians doradził obrońcom monitorowanie anomalnych argumentów wykonania LNK, poleceń PowerShell ukrytych w plikach, nietypowych zaplanowanych zadań, dostępu do GitHub Raw Contents API, nieregularnych osobistych tokenów dostępu oraz zaszyfrowanych argumentów .data.
Źródło: CryptoNinjas

