Malware FomoPeek na iOS wymierzony w użytkowników krypto, ostrzegają SlowMist i Binance
Najważniejsze informacje
- •SlowMist ostrzegło 19 września, że wersje 1.1 i 1.2 aplikacji iOS FomoPeek zawierały złośliwy kod, a dotknięci użytkownicy zgłaszali kradzież aktywów i ujawnienie kluczy prywatnych.
- •Aplikacja ukrywała framework eksploatacji jądra iOS z ośmioma metodami exploita obejmującymi wersje iOS 12.0–18.7 i 26.0–26.1, co pozwalało na ucieczkę z sandboxa i dostęp do danych keychain oraz plików innych aplikacji.
- •Wersja 1.3 FomoPeek, zaktualizowana 17 września, nie zawierała już frameworków exploitacyjnych — dwa dni przed publicznym alertem SlowMist.
- •Binance wezwało użytkowników, którzy zainstalowali aplikację, do jej odinstalowania, aktualizacji iOS i przeniesienia aktywów z portfela samorządzającego do nowego portfela na urządzeniu, na którym nigdy nie było FomoPeek, jednocześnie informując o braku potwierdzonych przypadków wśród swoich użytkowników.
- •Gate.io i OKX, które obaj wspierały śledztwo SlowMist, również wydały ostrzeżenia, a incydent podkreśla rosnące wykorzystywanie aplikacji mobilnych, w tym podróbek w legalnychach z aplikacjami, do atakowania użytkowników krypto.
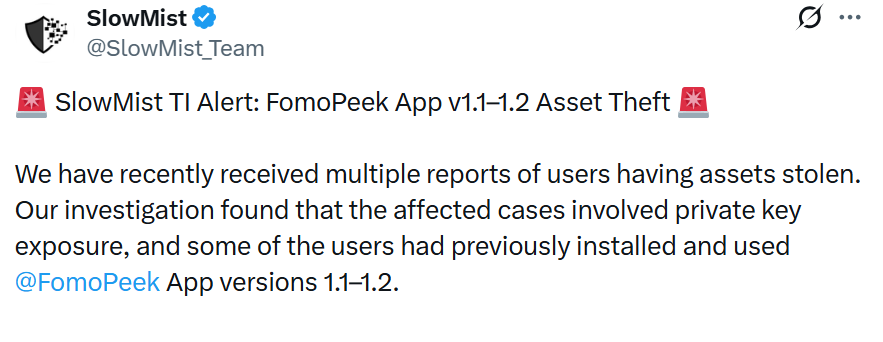
Firma zajmująca się bezpieczeństwem blockchain, SlowMist, zidentyfikowała złośliwe oprogramowanie ukryte w aplikacji iOS FomoPeek, wymierzone w użytkowników kryptowalut. W alertach opublikowanych na X 19 września firma ostrzegła użytkowników iPhone'ów przed malware, wskazując, że kilku użytkowników zgłosiło kradzież aktywów.
Według SlowMist śledztwo wykazało, że dotknięci użytkownicy mieli ujawnione klucze prywatne. Firma ustaliła również, że część ofiar zainstalowała wersję 1.1 lub 1.2 aplikacji FomoPeek — programu, który przedstawia się jako narzędzie tylko do odczytu do monitorowania portfeli wielorybów w sieciach Ethereum, Solana i Tron.
Malware FomoPeek potrafi ominąć sandbox iOS
Analiza SlowMist wykazała, że wersja aplikacji na iOS zawierała dwa moduły niezwiązane z jej deklarowaną funkcją. Jeden z tych modułów mieścił framework eksploatacji jądra iOS z ośmioma odrębnymi metodami wykorzystania systemu operacyjnego. Framework obejmował wersje iOS 12.0–18.7 oraz 26.0–26.1, dobierając metody exploita w zależności od modelu iPhone'a i używanej wersji iOS.
Exploity na poziomie jądra uważane są za jedne z najpoważniejszych typów przejęcia urządzenia, ponieważ jądro stanowi podstawę granic izolacji oddzielających dane jednej aplik od drugiej. Gdy exploita udaje się przeprowadzić, aplikacja opuszcza sandbox iOS, co umożliwia jej odszyfrowanie wrażliwych danych keychain i dostęp do plików należących do innych aplikacji. W rezultacie niemal wszystkie wrażliwe informacje na zainfekowanym urządzeniu są narażone na ujawnienie, w tym dane logowania, frazy seed, historia czatów i klucze prywatne — co oznacza, że materiały portfelowe przechowywane w innych aplikacjach były w zasięgu, mimo że FomoPeek był pozycjonowany jako narzędzie do monitorowania, a nie portfel.
Malware może również zbierać dane, łączyć się z ukrytymi serwerami i odbierać zdalne polecenia od sprawców. Jednak złośliwy kod najwyraźniej został już usunięty: wersja 1.3 aplikacji, zaktualizowana 17 września, nie zawiera już frameworków exploitacyjnych. Usunięcie nastąpiło zatem dwa dni przed publicznym alertem SlowMist z 19 września.
Binance wzywa użytkowników do przeniesienia aktywów, odinstalowania FomoPeek i aktualizacji iOS
Kilka giełd kryptowalut poinformowało swoich użytkowników o incydencie. Binance poprosiło użytkowników iPhone'ów i iPadów z systemem iOS 26.x lub wcześniejszym, którzy zainstalowali aplikację, o jej odinstalowanie i ponowne pobranie. W poście na X giełda zaleciła również aktualizację iOS do najnowszej wersji, przyznając jednocześnie, że nie otrzymała żadnych zgłoszeń dotyczących dotknięcia użytkowników Binance.
W przypadku użytkowników portfela samorządzającego Binance giełda zaleciła przeniesienie aktywów do nowego portfela na urządzeniu, na którym nigdy nie zainstalowano FomoPeek — wytyczne odzwierciedlające zdolność ucieczki z sandboxa do sięgania plików należących do innych aplikacji na tym samym urządzeniu.
Inne giełdy, w tym.io i OKX, które obaj wspierały śledztwo SlowMist, również wydały ostrzeżenia swoim użytkownikom.
Urządzenia mobilne pozostają rosnącą powierzchnią ataku
Incydent podkreśla, jak gracze zagrożeń w dalszym ciągu wymierzają ataki w użytkowników krypto za pośrednictwem urządzeń mobilnych. W ostatnich latach sprawcy w coraz większym stopniu polegali na różnych metodach wykorzystywania smartfonów w celu uzyskania dostępu do portfeli krypto. Co istotne, złośliwe aplikacje pojawiały się czasem w legalnych kanałach dystrybucji, takich jak Play Store i App Store. W App Store pojawiło się kilka fałszywych aplikacji krypto, w tym jedna podszywająca się pod portfel Wasabi, która w sierpniu kosztowała użytkownika utratę 6 BTC.
Dla użytkowników oceniających własne narażenie konkretne punkty kontrolne wskazane w ostrzeżeniach to zainstalowana wersja FomoPeek, wersja iOS na urządzeniu oraz dalsze aktualizacje od firm i giełd zaangażowanych w śledztwo.
Ten artykuł ma charakter wyłącznie informacyjny. Użytkownicy, którzy mogli zainstalować dotknięte oprogramowanie, powinni postępować zgodnie z zaleceniami oficjalnych dostawców bezpieczeństwa i platform portfelowych.
Źródło: The Market Periodical

