EIP-7702 pozwala kontom Ethereum zdobywać nowe funkcje przy zachowaniu tego samego adresu
Najważniejsze informacje
- •Aktualizacja Ethereum Pectra wprowadziła EIP-7702 w maju 2025 roku, pozwalając kontom sterowanym kluczem prywatnym uruchamiać kod inteligentnych kontraktów bez przenoszenia na nowy adres.
- •Delegowanie wymaga autoryzacji podpisanej oryginalnym kluczem prywatnym konta i pozostaje aktywne, dopóki nie zostanie zastąpione lub cofnięte.
- •Konto może mieć w danym momencie tylko jeden cel delegowania, a późniejsze delegowanie zastępuje wcześniejsze niezależnie od używanego portfela.
- •Oprogramowanie portfeli i standardy takie jak ERC-5792 kształtują sposób, w jaki delegowane funkcje docierają do użytkowników — MetaMask używa osobnego kroku aktualizacji, a Ambire wyzwala delegowanie aktywnością konta.
- •Oryginalny klucz prywatny zachowuje ostateczny autorytet nad kontem, w tym możliwość autoryzacji zastępczego delegowania lub całkowitego jego usunięcia.
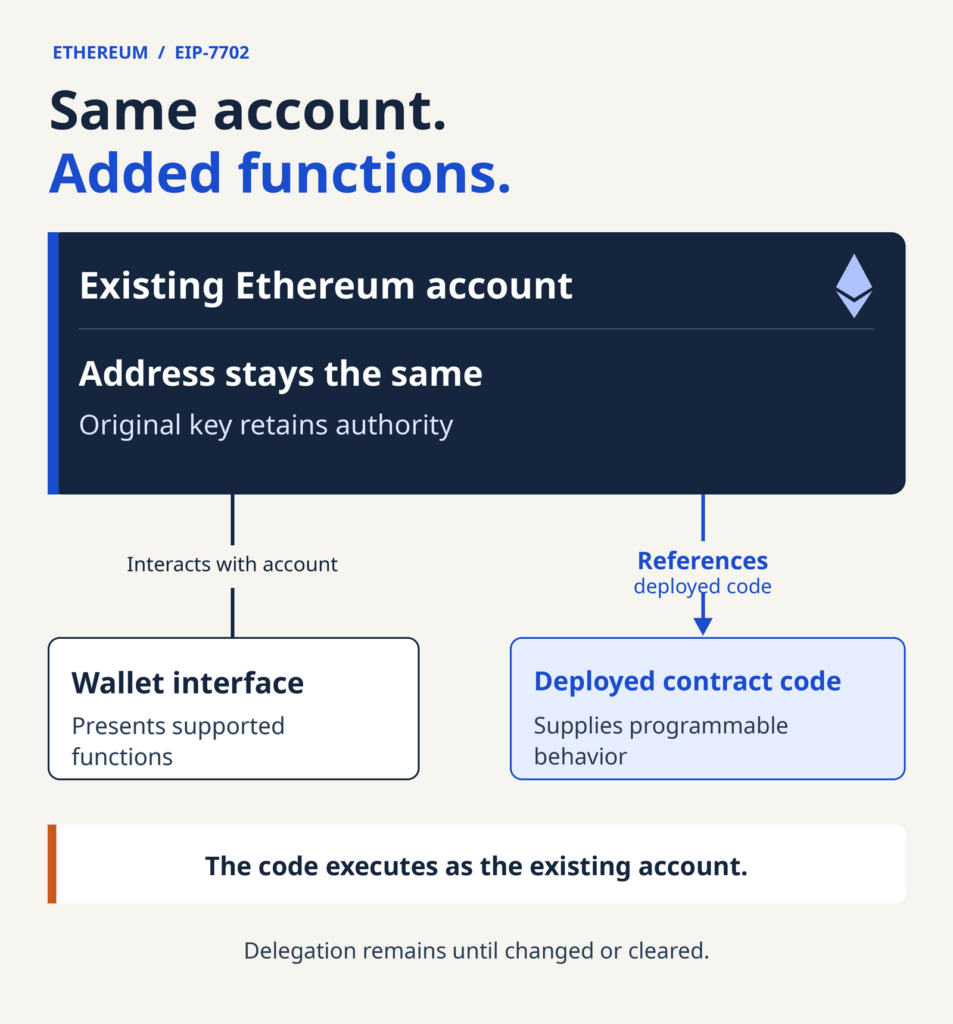
Aktualizacja Ethereum Pectra, aktywowana 7 maja 2025 roku, zmieniła możliwości istniejącego konta bez konieczności przenoszenia go na nowy adres. Jeden z jej elementów, EIP-7702, pozwala konwencjonalnemu kontu sterowanemu kluczem prywatnym korzystać z kodu inteligentnych kontraktów. Możliwości takie jak grupowanie wielu operacji w jedną paczkę mogą być więc oferowane przez już istniejące konto, co oznacza, że adres pozostaje znajomy, a konto zyskuje programowalne zachowanie.
To rozróżnienie przedstawiono w wyjaśnieniu Ethereum Foundation z maja 2026 roku pt. how EIP-7702 changes the account model. Opisuje ono mechanizm łączenia konta z wdrożonym kodem przy zachowaniu zarówno jego adresu, jak i oryginalnej autorytetu klucza. Zrozumienie tego mechanizmu wymaga rozdzielenia konta zapisanego w Ethereum od oprogramowania portfela używanego do interakcji z nim. Aktualizacja sieci określa, co pozwala protokół, a oprogramowanie decyduje o tym, w jaki sposób ta możliwość dociera do użytkowników.
Adres jest niezależny od interfejsu portfela
Adres Ethereum identyfikuje konto, a portfel dostarcza interfejs do interakcji z nim. Ulepszenia kont, o których obecnie mówi się w relacjach dotyczących blockchaina, mogą dodawać funkcje pod adresem już używanym. Portfel prezentuje kontrolki tych funkcji, a konfiguracja konta decyduje o tym, który kod wykonuje. Aktualizacja interfejsu i zmiana możliwości wykonawczych konta to odrębne wydarzenia, nawet gdy przychodzą w ramach tej samej wersji. W praktyce oznacza to, że portfel może wyglądać nowocześnie, podczas gdy konto zachowuje się dokładnie jak wcześniej, a konto może zyskać nowe zachowanie przy niezmienionym interfejsie portfela.
Ethereum od dawna rozróżnia konta zewnętrzne (EOA), sterowane kluczem prywatnym, od kont kontraktowych, które wykonują wdrożony kod. EIP-7702 pozwala istniejącemu kontu sterowanemu kluczem korzystać z logiki kontraktowej bez zastępowania go osobnym kontem kontraktowym. Interfejs, poprzez który właściciel widzi te funkcje, pozostaje odrębnym oprogramowaniem.
Strona konta może wyświetlać zarówno adres konta, jak i adres implementacji. Przewodnik Etherscan z czerwca 2025 roku poświęcony kontom EIP-7702 opisuje pole adresu delegowanego obok szczegółów konta. Adres konta identyfikuje konto użytkownika, a to pole identyfikuje jego implementację kodu. Wyświetlanie obu adresów odnotowuje relację między nimi; nie oznacza to, że właściciel zmigrował z jednego konta na drugie. Pole to daje również obserwatorom sposób, aby bezpośrednio w eksploratorze zobaczyć, z jakiej implementacji konto aktualnie korzysta.
Delegowany kod dostarcza funkcje konta
Dla konta zewnętrznego (EOA) delegowanie rozpoczyna się od autoryzacji podpisanej kluczem prywatnym konta. Ta autoryzacja wskazuje cel delegowania: adres kodu już wdrożonego w Ethereum. Sieć następnie zapisuje wskaźnik do tego kodu w istniejącym koncie. Gdy kod działa poprzez to delegowanie, operuje jako to konto. Jego adres wdrożenia identyfikuje implementację, a użytkownik zachowuje adres konta, poprzez który funkcje działają.
Delegowanie pozostaje aktywne, dopóki nie zostanie zmienione lub cofnięte. Nie jest to tymczasowe ustawienie, które znika po zakończeniu transakcji je ustanawiającej. Ta trwałość sprawia, że delegowanie jest częścią bieżącej konfiguracji konta, odrębną od poszczególnych operacji wykonywanych następnie przez to konto. Każdy przeglądający konto może więc traktować jego delegowanie jako stały atrybut do sprawdzenia, a nie szczegół pojedynczej przeszłej transakcji.
Grupowanie operacji ilustruje, co wnosi programowalne zachowanie. Wiele operacji można zorganizować do wykonania w ramach jednej transakcji, przy czym logikę zapewnia delegowana implementacja. W atomowej paczce wszystkie operacje kończą się sukcesem albo żadna nie dochodzi do skutku. Mechanizm delegowania sieci i funkcja grupowania kodu pełnią różne zadania: pierwszy ustala, jaki kod jest wykonywany, a druga określa obsługiwane zachowanie.
Ten sam przewodnik Etherscan dokumentuje implementację grupowania operacji firmy Ambire i wyjaśnia, że jej zgrupowane działania pojawiają się pod jednym haszem transakcji w eksploratorze bloków. Poszczególne działania pozostają widoczne w tym rekordzie. Pojedyncza transakcja może więc zawierać kilka operacji, co oznacza, że liczenie transakcji i liczenie działań opisują różne rzeczy. Grupowanie zmienia sposób porządkowania pracy bez konieczności nowego adresu konta, a wieloetapowa sekwencja może zostać zapisana raz, przy czym każde działanie pozostaje możliwe do indywidualnego przejrzenia.
Konto może mieć w danym momencie tylko jeden cel delegowania. Późniejsze delegowanie zastępuje wcześniejsze, także wtedy, gdy ten sam adres jest używany w różnych obsługujących portfelach. Otwarcie konta przez inny portfel nie daje tej aplikacji niezależnego miejsca na delegowanie. Niezależnie od używanego portfela funkcje dostępne pod adresem to te, które oferuje pojedyncza implementacja, na którą konto aktualnie wskazuje.
Oprogramowanie portfela decyduje, które funkcje się pojawiają
Obsługa w protokole nie określa całego produktu portfela. Deweloperzy dostarczają delegowaną implementację, łączą obsługiwane funkcje z interfejsem i decydują, w jaki sposób aplikacje o nie występują. Ten sam podstawowy standard może więc obsługiwać różne doświadczenia bez zmiany podstawowego modelu konta.
Przewodnik Foundation identyfikuje ERC-5792 jako interfejs dla aplikacji do żądania od portfela paczki wywołań. Wywołania to żądania wykonania kodu. Portfel decyduje, który system kont obsłuży żądanie, a może to obejmować EIP-7702. Aplikacja może więc żądać funkcji bez narzucania sposobu jej implementacji przez portfel.
EIP-7702 tworzy przestrzeń dla programowalnych funkcji konta, ale konkretny kod i otaczające oprogramowanie ustalają, które funkcje są faktycznie dostępne. Opcje odzyskiwania, alternatywne metody uwierzytelniania i inne funkcje konta wymagają każda własnej implementacji. Nie pojawiają się automatycznie tylko dlatego, że sieć rozpoznaje delegowanie. Sprawdzenie, na jaką implementację portfel deleguje konto, jest więc praktycznym sposobem, aby zobaczyć, co zaktualizowane konto może, a czego nie może zrobić.
W swoim opisie z czerwca 2025 roku Etherscan odnotował osobny krok aktualizacji konta w MetaMask oraz automatyczne delegowanie wyzwalane aktywnością w Ambire. Obie korzystały z EIP-7702, ale ich ścieżki aktywacji różniły się. Różnica polegała na tym, jak oprogramowanie zorganizowało dostęp do tej możliwości, bez zmiany podstawowego wymagania autoryzacji konta.
Oryginalny klucz zachowuje kontrolę
Oryginalny klucz prywatny zachowuje ostateczny autorytet nad kontem EOA, w tym możliwość autoryzacji zastępczego delegowania lub jego usunięcia. Delegowany kod może nadal definiować, w jaki sposób autoryzowane są obsługiwane przez niego operacje. Dodatkowa metoda uwierzytelniania należy do tej implementacji; nie usuwa oryginalnego klucza ani nie czyni jego kontroli nieistotną. Piecza nad tym kluczem nadal decyduje więc o tym, kto ostatecznie kontroluje konto, niezależnie od funkcji zapewnianych przez delegowany kod.
Możliwość zmiany delegowania jest odrębna od reguł rządzących poszczególnymi operacjami. Portfel może udostępnić nowy sposób autoryzacji działania, podczas gdy oryginalny klucz nadal decyduje, z jakiej implementacji konto korzysta. Widoczne doświadczenie może się zasadniczo zmienić bez konieczności ustanawiania przez właściciela nowego adresu.
Źródło: The Market Periodical

