Według Galaxy około 40% odpływu środków z fali 2 exploita Coldcard to akcje whitehatów
Najważniejsze informacje
- •Monitorowanie blockchainu Galaxy Digital wskazuje, że około 40% drugiej fali ataków w eksploicie Coldcard stanowiła działalność whitehatów, a nie przestępcza kradzież.
- •Transakcja potwierdzona w bloku 967 948 przeniosła 52,37 BTC, czyli około 2,8% objętych śledztwem środków z exploita, z fali 2 i trzech klastrów atakujących oznaczonych jako Footprint AA, AU i AX na adres trustu odzyskowego z komunikatem OP_RETURN "claim:cryptorecoverytrust dot com".
- •Ten sam wysiłek odzyskowy obejmował powiązaną transferrę z 21 września: 40,71 BTC o wartości około 3,31 mln USD, z udziałem 11 adresów, 20 wejść i 480 wyjść.
- •Exploit na Coldcard rozpoczął się 30 lipca i wyprowadził szacunkowo od 100 mln do 130 mln USD; wcześnieze wyliczenia mówiły o około 1816 BTC zabranych z ponad 5200 adresów.
- •Luka wynika ze zmiany w firmware z marca 2021 r., przez którą niektóre seed'y Coldcard opierały się na programowym źródle liczb losowych; choć Coinkite załatał firmware, monety pod starymi seedami pozostają zagrożone do czasu przeniesienia na nowo wygenerowane.
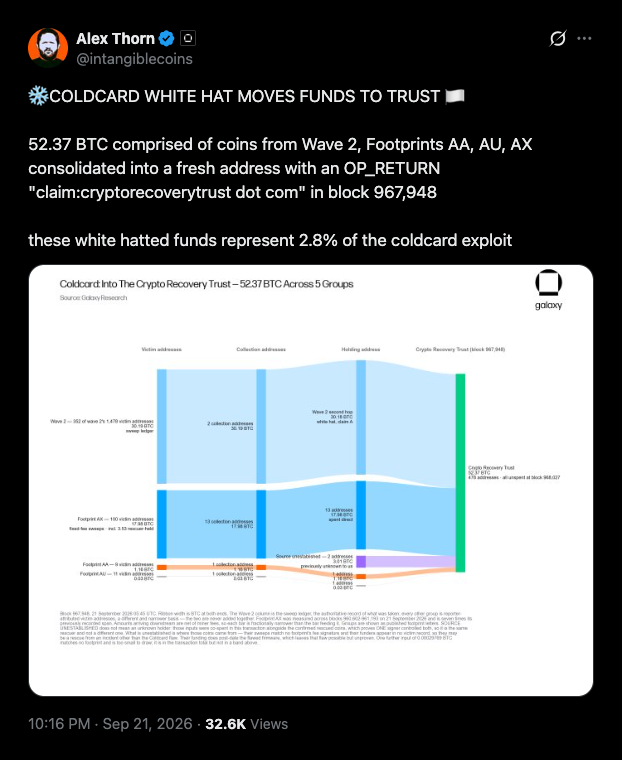
Alex Thorn, szef badań w Galaxy Digital, twierdzi, że druga fala ataków w eksploicie portfela Coldcard to w około 40% działalność whitehatów — wynika to z monitorowania blockchain prowadzonego przez firmę. Ta liczba stanowi użyteczne skorygowanie nagłówkowych sum strat, ponieważ monety opuszczające skompromitowane portfele nie wszystkie trafiły w ręce przestępców. W poście na X Thorn prześledził przelanie 52,37 BTC na adres oznaczony dla nowego trustu odzyskowego.
52,37 BTC trafiło na świeży adres w bloku 967 948
Według Thorna 52,37 BTC pochodziło z monet zabranych w fazie 2 oraz z trzech klastrów atakujących, które Galaxy oznaczyło jako Footprint AA, AU i AX. Grupowanie adresów według wspólnego zachowania to standardowa technika śledzenia on-chain, pozwalająca badaczom przypisać przepływy środków jednemu aktorowi nawet wtedy, gdy są rozproszone na wielu adresach. Środki trafiły na nowy adres potwierdzony w bloku 967 948.
Transakcja zawierała notatkę OP_RETURN — krótki komunikat osadzony w transakcji Bitcoin — o treści "claim:cryptorecoverytrust dot com". Thorn oszacował ten przelew na 2,8% objętych śledztwem środków z exploita. Ta sama transakcja przesłała również kolejne 3,0134 BTC, bez wcześniejszej historii śledzenia, na ten sam adres odzyskowy. Thorn stwierdził, że prawdopodobnie było to więcej odzyskanych przez whitehatów środków z Coldcard, choć oznaczył to powiązanie jako niepotwierdzone.
W ramach monitorowania blockchainu Galaxy Research wykrył także 21 września powiązaną transferr 40,71 BTC o wartości około 3,31 mln USD. Transakcja obejmowała 11 adresów, 20 wejść i 480 wyjść oraz zawierała ten sam komunikat trustu odzyskowego.
Straty osiągnęły szczyt blisko 130 mln USD przez błąd firmware z marca 2021 r.
Whitehaci to badacze bezpieczeństwa, którzy wykorzystują techniki atakujących, by przejąć zagrożone monety, zanim zrobią to przestępcy. Część odpływów z portfeli ofiar była zatem ratunkiem, a monety zostały odłożone do czasu zgłoszenia się właścicieli. Poszkodowani mogą wyszukać adresy swoich portfeli na cryptorecoverytrust.com, aby sprawdzić, czy ich środki zostały przeniesione w bezpieczne miejsce. Większość skradzionego bitcoinu pozostaje uśpiona w portfelach atakujących. Otwarte pytanie brzmi, ilu właścicieli zgłosi się po odłożone monety — to krok, który zamienia ratunki w faktyczne odzyski i doprecyzowuje rzeczywistą sumę strat.
Exploit na Coldcard rozpoczął się 30 lipca i rozwijał się w kilku partiach przez kolejne dni. Szacunki strat wahają się od ponad 100 mln USD do około 130 mln USD. Wcześniejszy raport Cryptopolitana wykazał wyprowadzenie około 1816 BTC z ponad 5200 adresów, o wartości od 114 mln do 116 mln USD w tamtym czasie.
Błąd sięga zmiany w firmware z marca 2021 r. Niektóre seed'y generowane przez firmware Coldcard korzystały z programowego źródła liczb losowych zamiast sprzętowego generatora urządzenia, a atakujący odtworzyli te seed'y offline, aby opróżnić portfele. Coinkite, producent portfela sprzętowego Coldcard, załatał już firmware, ale narażenie dotyczy seeda, a nie urządzenia: monety już naruszone pod starymi seedami pozostają zagrożone, dopóki właściciele nie przeniosą ich na świeżo wygenerowane — i to właśnie sprawia, że ratunki whitehatów oraz proces roszczeń trustu odzyskowego pozostają aktualne, nawet gdy w obiegu jest już załatany firmware.

