Hakerzy Bitget przerzucają 3,9 mln USD do puli Ironwood w Zcash, gdy Grayscale ZCSH kończy split 3:1
Najważniejsze informacje
- •Portfele powiązane z podejrzewanymi o północnokoreańskie pochodzenie operatorami stojącymi za kradzieżą z Bitget wpłaciły 2 746 ZEC, warte około 3,9 mln USD, do chronionej puli Ironwood w Zcash 30 września.
- •Po wpłacie środków do puli Ironwood dane nadawcy, odbiorcy i kwoty transferu przestają być możliwe do prześledzenia, więc analitycy mogą jedynie obserwować łączne wpływy i wypływy.
- •Kwota 3,9 mln USD stanowi około 15% skradzionego ZEC, a pozostałe 85% nie zostało jeszcze namierzone w chronionych pulach.
- •Poza Zcash atakujący przeprowadzili około 6,3 mln USD przez swapy Ether–Bitcoin w THORChain, natomiast próba przeniesienia ponad 50 mln USD przez SHIELD w NEAR Intents została w większości zablokowana — zamrożono 503 000 USD, a przetworzono jedynie około 166 000 USD.
- •Bitget odbudował fundusz ochrony użytkowników do 309 mln USD, około 131% powyżej zobowiązania na poziomie 300 mln USD, i wznawia wypłaty etapami od 28 września, z pełnym przywróceniem zaplanowanym na 2 października.
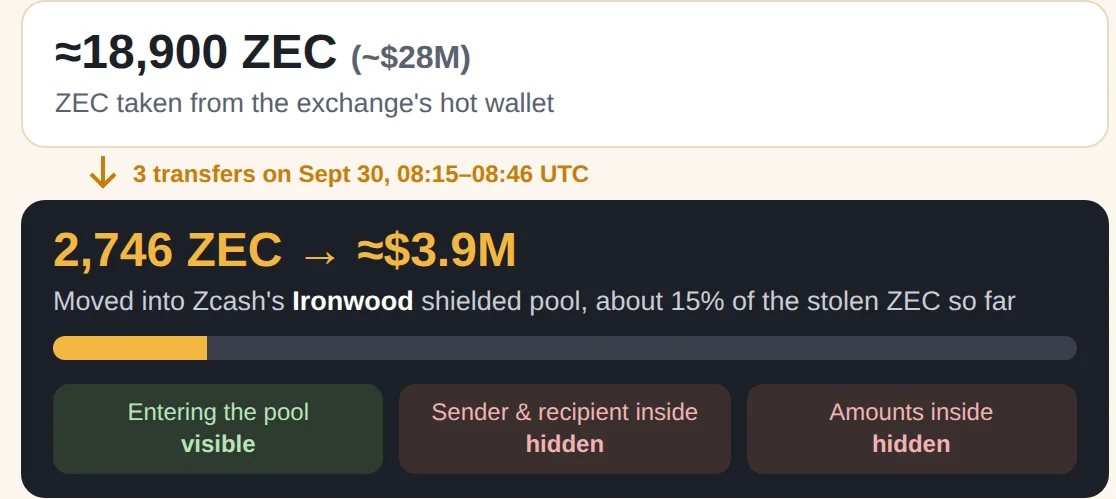
Hakerzy stojący za kradzieżą 387,5 mln USD z Bitget testują nową trasę, by wyprowadzić łupy poza zasięg działań odzyskowych. Wczesnym rankiem w środę 30 września portfele powiązane z podejrzewanymi o północnokoreańskie pochodzenie operatorami przesłały około 3,9 mln USD do Ironwood, najnowszej chronionej puli Zcash.
Cryptopolitan informował w sierpniu, że ZCSH był pierwszym amerykańskim ETF-em oferującym ekspozycję spot na ZEC, gdy zadebiutował na NYSE Arca 25 sierpnia. Teraz ten sam token znajduje się w centrum operacji prania pieniędzy o wartości dziewięciocyfrowej, prowadzonej przez atakujących powiązanych z Koreą Północną.
Jak pula Ironwood zaciemnia ślady
Gdy środki trafiają do chronionej puli Ironwood, informacje takie jak nadawca, odbiorca i kwota transferu przestają być możliwe do prześledzenia.
Śledczy mogą nadal obserwować, ile środków wpływa do puli, a jeśli którakolwiek część później pojawi się na publicznym adresie, kwota wypływu znów staje się widoczna. Analitycy mogą jedynie wnioskować na podstawie czasu, wartości i innych metadanych, ale tracą kluczowy wątek bezpośrednio łączący wpłacone środki z wypłaconymi pieniędzmi.
2 746 ZEC, które trafiło do Ironwood, dotarło w trzech wpłatach między 08:15 a 08:46 UTC, po przejściu przez dwa adresy pośredniczące, które otrzymały środki z portfela już oflagowanego przez Bitget. Cryptopolitan informował, że Ironwood uruchomiono w Zcash 28 lipca 2026 roku — nieco ponad dwa miesiące napływem skradzionego ZEC.
Split akcji dokładnie tego samego ranka
Środki z włamania trafiły do Zcash tego samego ranka, w którym jedyny notowany w USA ETF dla tego tokena, Grayscale Zcash ETF (ZCSH), zakończył podział akcji 3:1 (forward split). Akcjonariusze z dnia 28 września otrzymali dwie dodatkowe akcje za każdą posiadaną, rozdzielone po zamknięciu sesji 29 września. Każda akcja sprzed podziału stała się trzema akcjami wartymi około jednej trzeciej dawnej wartości aktywów netto — to standardowy efekt podziału forward, który obniża cenę pojedynczej akcji bez zmiany wartości całej pozycji posiadacza.
Pozostałe trasy prania pieniędzy
Kwota 3,9 mln USD, po raz pierwszy dostrzeżona przez śledczego on-chain ZachXBT, stanowi około 15% skradzionego ZEC, które atakujący przenoszą obecnie do puli prywatności. Pozostałe około 85% tego ZEC nie zostało dotychczas namierzone w chronionych pulach, więc to sumy wpływów i wypływów z puli będą kolejnymi liczbami wartymi obserwacji.
Chronione wpłaty to tylko jedna z tras wyprowadzania środków, które hakerzy przetestowali. Około 6,3 mln USD zniknęło w mroku poprzez swapy Ether–Bitcoin realizowane przez THORChain, protokół swapów międzyłańcuchowych. Próba przeniesienia ponad 50 mln USD przez system SHIELD w NEAR Intents nie powiodła się po zamrożeniu 503 000 USD przez protokół, choć nie wcześniej niż około 166 000 USD zostało pomyślnie przetworzone, jak informował Cryptopolitan. Kontrast między tymi dwoma platformami pokazuje, jak wyniki odzysku mogą zależeć od tego, czy mechanizmy kontroli protokołu przechwycą oflagowane środki, zanim zostaną rozliczone.
Circle i Tether zamrozili również portfel powiązany z exploitującymi i zablokowali 318 013 USD w stablecoinach — dźwignię działającą wszędzie tam, gdzie te tokeny podróżują, ponieważ scentralizowane stablecoiny pozostają pod kontrolą emitentów nawet podczas przemieszczania się między portfelami.
Według ZachXBT chińscy pośrednicy przenoszący pieniądze dla rzekomych atakujących z DPRK 28 września w serwerach Discord i kanałach Telegram „otwarcie prosili o wsparcie”.
Działania naprawcze Bitget
Bitget szybko działa, by się ustabilizować po otrzymaniu największego ciosu w 2026 roku do tej pory. Firma potwierdziła, że odbudowała fundusz ochrony użytkowników do 309 mln USD czyli około 3 705 Bitcoinów — o 131% powyżej zobowiązania na poziomie 300 mln USD.
Wypłaty zostały wznowione dla użytkowników etapami: najpierw BTC 28 września, następnie ETH 29 września i USDT 30 września. Pozostałe aktywa, waluty fiducjarne i usługi peer-to-peer powrócą 2 października — w ostatnim zaplanowanym etapie harmonogramu przywracania giełdy.

