Binance traci 6,3 miliarda dolarów w największej kradzieży krypto w historii, a Tether i Circle zamrażają 2,6 miliarda dolarów
Najważniejsze informacje
- •Atakujący wyprowadzili około 6,36 miliarda dolarów z gorących portfeli Binance w dziesięciu sieciach blockchain 29 października — to największa kradzież kryptowalut w historii, ponad czterokrotnie większa niż atak na Bybit o wartości 1,5 miliarda dolarów z lutego 2025 roku.
- •Wstępne dochodzenie Binance wywodzi włamanie z zhakowanego laptopa inżyniera DevOps, który dał atakującemu dostęp do kontenera serwisowego; firma nie znalazła żadnych dowodów na wyciek prywatnych kluczy portfeli.
- •Emitenci stablecoinów, w tym Tether, Circle, Ripple i World Liberty Financial, zamrozili w ciągu godzin około 3 miliardów dolarów skradzionych środków, choć atakujący nadal kontroluje około 2,4 miliarda dolarów, w tym Bitcoin dzielony na mniejsze kawałki.
- •Firma analityczna TRM Labs z wysokim prawdopodobieństwem przypisuje atak ugrupowaniu TraderTraitor, powiązanej z Koreą Północną jednostce, którą FBI obarczyło winą za włamanie na Bybit w 2025 roku, choć Binance nie wskazała żadnego sprawcy.
- •Binance zobowiązała się pokryć każdą stratę klientów i wstrzymała wypłaty z planem wznowienia w ciągu około 48 godzin, podczas gdy BNB spadł o 8,7% w godzinę, Bitcoin przejściowo zjechał poniżej 77 000 dolarów, a pozycje lewarowane o wartości 1,55 miliarda dolarów zostały zlikwidowane.
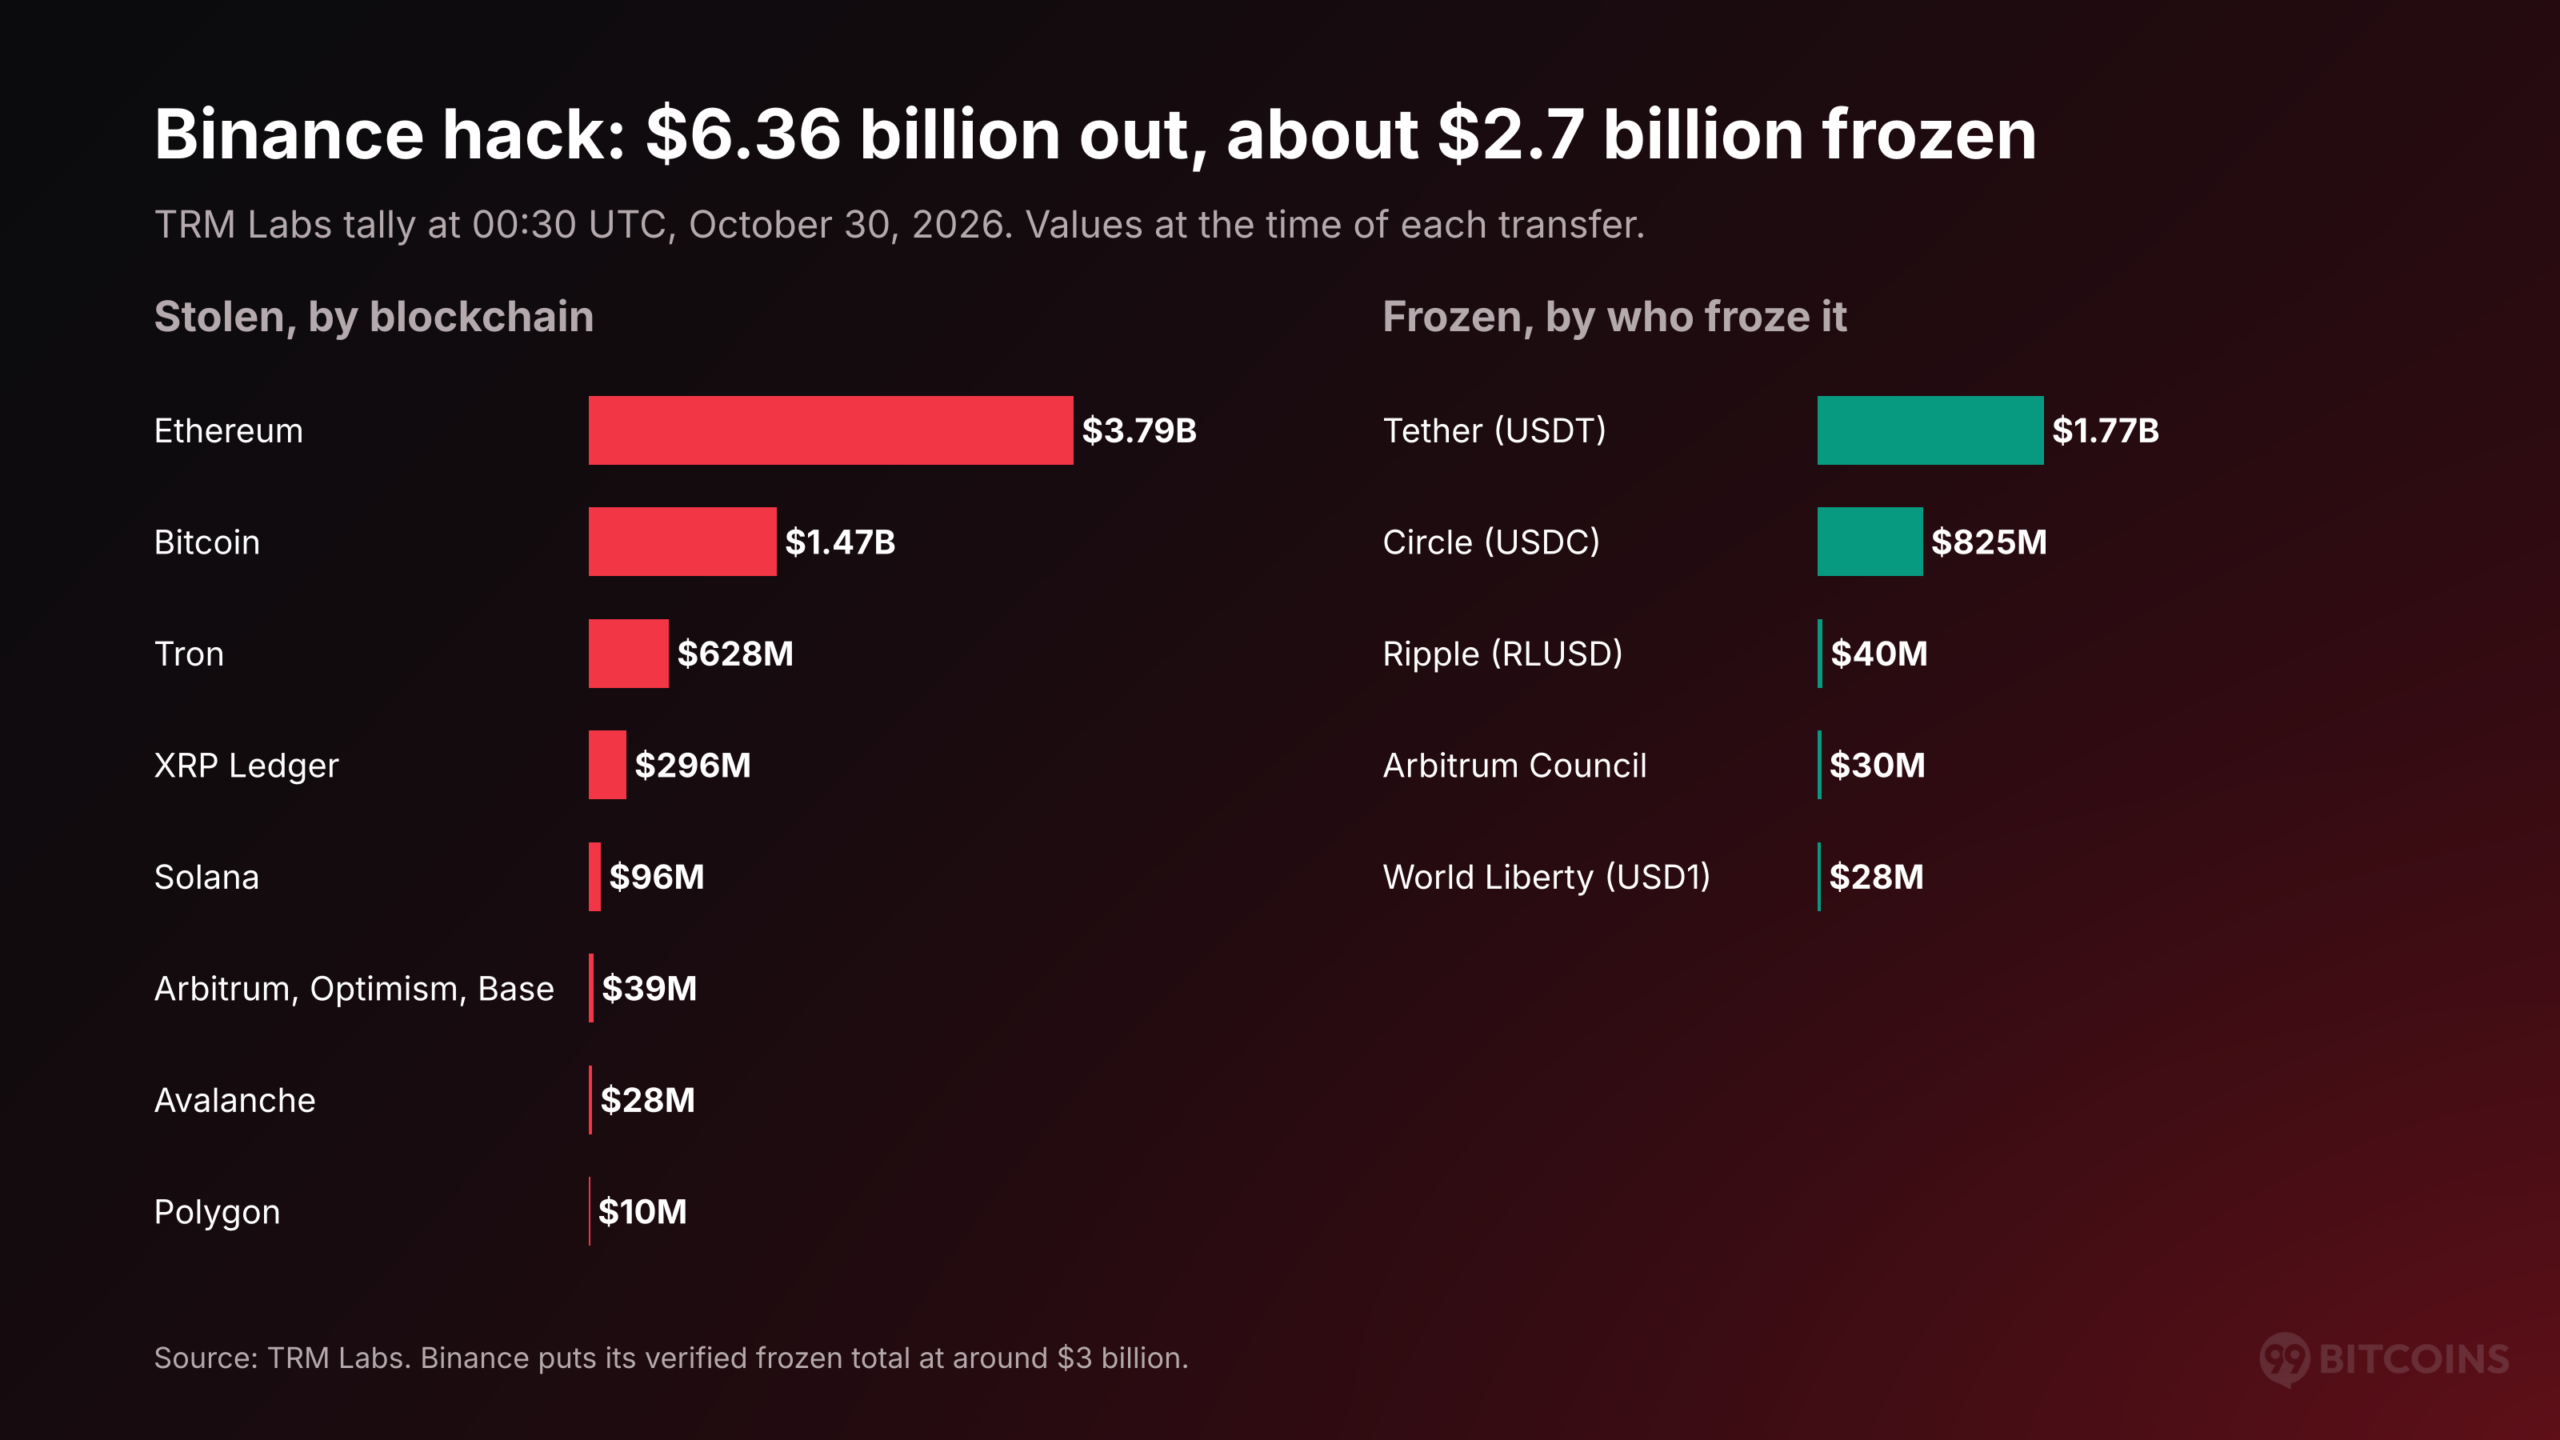
Hakerzy wyprowadzili około 6,36 miliarda dolarów z gorących portfeli Binance w dziesięciu sieciach blockchain w czwartek 29 października, dokonując największej kradzieży kryptowalut w historii — łup ponad czterokrotnie większy niż atak na Bybit o wartości 1,5 miliarda dolarów z lutego 2025 roku, poprzedni rekord. Według giełdy włamanie zaczęło się od zhakowanego laptopa inżyniera, a większość środków zniknęła w ciągu około 20 minut. Tether i Circle zamroziły około 2,6 miliarda dolarów skradzionych stablecoinów w ciągu godziny, a Binance obecnie szacuje zweryfikowaną kwotę zamrożonych środków na około 3 miliardy dolarów. Firma zobowiązała się pokryć każdą stratę klientów i wstrzymała wypłaty, których wznowienie przewiduje na niedzielę.
Rynki zareagowały natychmiast. BNB spadł o 8,7% w ciągu godziny, Bitcoin zjechał poniżej 77 000 dolarów, a pozycje lewarowane o wartości około 1,5 miliarda dolarów zostały wymazane.
Breaking: The hackers behind the $6B #Binance hack, $1.5B #Bybit hack, and $388M #Bitget hack may all be linked to North Korea's Lazarus Group. — Lookonchain (@lookonchain) October 30, 2026
Co się stało podczas włamania na Binance?
Atakujący nakłonili systemy samej Binance do podpisywania wypłat z jej gorących portfeli — portfeli online, których giełda używa do wypłacania środków klientom, zazwyczaj trzymających jedynie roboczą płynność, podczas gdy większość aktywów klientów znajduje się w offline'owym zimnym magazynie. W piątek Binance poinformowała, że wstępne ustalenia wskazują na zhakowany laptop inżyniera DevOps, który pozwolił atakującemu uzyskać dostęp do kontenera serwisowego i wysyłać nieautoryzowane transakcje wypłat. Firma nie znalazła „żadnych dowodów na wyciek prywatnych kluczy portfeli".
Binance's initial investigation suggests that the security incident may involve a compromised DevOps engineer's laptop, which allowed an attacker to gain access to a service container and submit unauthorized withdrawal transactions. We have found no evidence of any wallet private… pic.twitter.com/5REncAI77y — Binance (@binance) October 30, 2026
Napad był przygotowywany przez ponad dobę. Rekonstrukcja firmy analitycznej TRM Labs przedstawia oś czasu (wszystkie godziny w UTC):
- 28 października, rano: portfel operatora atakującego został zasilony trzema małymi wypłatami z miksera Tornado Cash, narzędzia chroniącego prywatność objętego sankcjami Departamentu Skarbu USA w 2022 roku.
- 29 października, wcześniej w ciągu dnia: kod ataku został przetestowany na dwóch portfelach, przećwiczony na trzecim, a około cztery godziny później zainstalowany na gorącym portfelu Binance.
- 20:05–20:09: pięć portfeli Binance w XRP Ledger wysłało 233,46 miliona XRP na jeden adres.
- 20:20: gorący portfel Bitcoin Binance wysłał 18 270 BTC, a w ciągu dwóch minut portfel Tron zą followed z 612,7 miliona USDT.
- 20:23: główny gorący portfel Ethereum został opróżniony z 167 464 ETH i 1,615 miliarda USDT.
- 21:29: Binance opublikowała informację, że bada „potencjalny problem bezpieczeństwa".
- 23:05: druga fala uderzyła w portfele Binance na Avalanche i Polygon.
W sieci Ethereum atakujący wykorzystał EIP-7702, funkcję wprowadzoną w aktualizacji Pectra z maja 2025 roku, która pozwala standardowemu portfelowi przekazać kontrolę kontraktowi inteligentnemu. Gorący portfel podpisał 50 takich przekazań do kontraktu „sweeper", co oznaczało, że świeżo wpłacone środki były wysysane przez godziny — TRM zarejestrował sześć dodatkowych „zamiatań" między 20:41 a 23:56.
TRM z „wysokim prawdopodobieństwem" przypisuje atak ugrupowaniu TraderTraitor, powiązanej z Koreą Północną jednostce, którą FBI obarczyło winą za włamanie na Bybit o wartości 1,5 miliarda dolarów w lutym 2025 roku. Amerykańskie agencje śledzą północnokoreańskie operacje cybernetyczne pod nazwami obejmującymi zarówno Lazarus Group, jak i TraderTraitor, a śledczy ONZ powiązali kradzieże kryptowalut tego kraju — sięgające miliardów dolarów w ostatnich latach — z finansowaniem programów zbrojeniowych. Binance nie wskazała żadnego sprawcy.
Ile ukradziono i ile zamrożono?
Z Binance wypłynęło około 6,36 miliarda dolarów, a według stanu na godzinę 00:30 UTC w piątek, w cenach z momentu każdego transferu, około 2,7 miliarda dolarów jest zamrożonych — to wyliczenie TRM. Według samej Binance skradziono „około 6,3 miliarda dolarów", a zweryfikowana kwota zamrożonych środków wynosi około 3 miliardy dolarów; firma zaznacza, że liczba ta może jeszcze wzrosnąć.
Największe straty poniosła sieć Ethereum — około 3,79 miliarda dolarów, a następnie 18 270 BTC z portfela Bitcoin, warte około 1,47 miliarda dolarów.
Stablecoiny okazały się słabym punktem atakującego, ponieważ ich emitenci mogą blokować adresy. Zamrożenia przyszły szybko:
- Circle: zamroziła 823 miliony USDC w głównym portfelu odbiorczym o 21:04 UTC. CEO Jeremy Allaire oświadczył na X, że Circle działała „we współpracy z organami ścigania".
- Tether: zamroziło 971,1 miliona USDT o 21:01, a CEO Paolo Ardoino podał, że suma przekroczyła 1,567 miliarda USDT do 21:25. TRM obecnie wylicza około 1,77 miliarda USDT zamrożonych w sieciach Ethereum, Tron, Avalanche i Polygon.
- Ripple: zamroził 40,5 miliona RLUSD o 22:01, po tym jak atakujący sprzedał już 48 milionów na zdecentralizowanych giełdach.
- World Liberty Financial: zamroziło 27,8 miliona USD1.
- Arbitrum: jego Rada Bezpieczeństwa wymusiła wyprowadzenie 8 426 ETH i 74,6 miliona ARB — około 30 milionów dolarów — z portfela atakującego.
Reszta jest w ruchu. Według TRM atakujący nadal kontroluje około 2,4 miliarda dolarów, w tym skradziony Bitcoin, który jest dzielony na kawałki po 1 000 BTC i 100 BTC. około 325 milionów USDT zostało zamienionych na około 122 300 ETH przez UniswapX, przy czym atakujący zapłacił ponad 10% powyżej ceny rynkowej za ether — to koszt wyjścia, zanim Tether zdążył zareagować, ponieważ Ethereum nie może być zamrożone przez emitenta.
Zamrożone saldo nie oznacza jednak, że pieniądze wracają w ręce Binance. Ich uwolnienie wymaga działania emitentów, organów ścigania, a w niektórych przypadkach sądów — i żadna z tych stron nie podała harmonogramu.
CZ ostrzegał przed phishingiem od dni. Co mówi Binance od tego czasu?
Założyciel Binance Changpeng Zhao (CZ) spędził cały tydzień na apelowi do traderów o zabezpieczenie kont. 23 października argumentował, że AI stanowi większe zagrożenie dla użytkowników krypto poprzez wycieki danych i wyrafinniejszy phishing niż poprzez jakikolwiek atak na szyfrowanie. W środę opublikował checklistę bezpieczeństwa po czterech wyciekach danych w ciągu jednego dnia — u dostawcy Coinbase Amplitude, koreańskiej Bithumb i u dwóch koreańskich domów maklerskich. Jego komentarz na temat wycieków: „oszuści działają szybko po każdym z nich". Następnego dnia to jego giełda trafiła na nagłówki.
Binance nie wyjaśniła, w jaki sposób doszło do zhakowania laptopa inżyniera, ale incydent wskazuje na ten sam słaby punkt, który CZ nieustannie podkreślał: urządzenie jednej osoby. Ostrzeżenia FBI dotyczące TraderTraitor opisują operatywników podchodzących do pracowników branży krypto z fałszywymi ofertami pracy mającymi na celu zainstalowanie malware — scenariusz wymierzony w osoby, a nie w kod giełdy.
Od momentu kradzieży CZ i współ-CEO Yi He powtarzają jedno przesłanie: strat nie poniosą użytkownicy. „Strata może być nieco wyższa, ale ją pokryjemy", CZ odpowiedział w czwartek wieczorem. Godziny później dodał: „Boli, ale przetrwamy".
Najnowsze informacje, na dzień piątkowego ranka:
- Wypłaty: wstrzymane we wszystkich sieciach. W aktualizacji serwisowej o 04:36 UTC Binance poinformowała, że przebudowuje serwis wypłat i adresy, i oczekuje wznowienia „w ciągu 48 godzin".
- Wpłaty: działają normalnie.
- Inne usługi: trading Binance Alpha został zawieszony, a piątkowa emisja PREDICT została przełożona.
- Przyczyna źródłowa: „wiele czynników", z pełnym post-mortem dofollow.
- Binance.US: nieod unabhäng, ponieważ działa jako osobna platforma.
Ryzyko phishingu dotyczy teraz również użytkowników Binance. W swoim najnowszym wpisie w piątek Yi He poprosiła użytkowników o zaufanie wyłącznie oficjalnym kanałom Binance i unikanie klikania nieoficjalnych linków oraz udostępniania danych konta komukolwiek. Fałszywe wiadomości o „zwrotach" i „weryfikacji wypłat

