6 mln dolarów wypłynęło z sejfa na Base kontrolowanego przez niezidentyfikowany Safe z 7 sygnatariuszami
Najważniejsze informacje
- •Nowo utworzony kontrakt dodany do białej listy sejfa pożyczył 1783,067 kwitów aBaswstETH i zrealizował je przez Aave na Base za około 1783 wstETH, w sześciu osobnych wypływach zidentyfikowanych przez Exvul.
- •Operacyjnym właścicielem sejfa jest portfel wielopodpisowy 3-z-7 Safe utworzony około 324 dni temu, ale ani Safe, ani żaden z siedmiu adresów sygnatariuszy nie został publicznie zidentyfikowany, a żaden protokół nie zgłosił się do sejfa.
- •Firmy bezpieczeństwa nie potwierdziły dokładnej awarii autoryzacji; incydent nie obejmował kompromitacji samego łańcucha Base ani żadnego potwierdzonego kluczowego kontraktu.
- •Straty przekroczyły 6 mln dolarów w ciągu około 40 minut od wykrycia, po tym jak około 2,02 mln dolarów opuściło kontrakt, zanim Blockaid zgłosił exploit.
- •Ryzyko systemowe na razie wydaje się ograniczone, ale pozbycie się skradzionego wstETH, szeroko używanego zabezpieczenia na rynkach pożyczek DeFi, może wywrzeć krótkoterminową presję na jego peg.
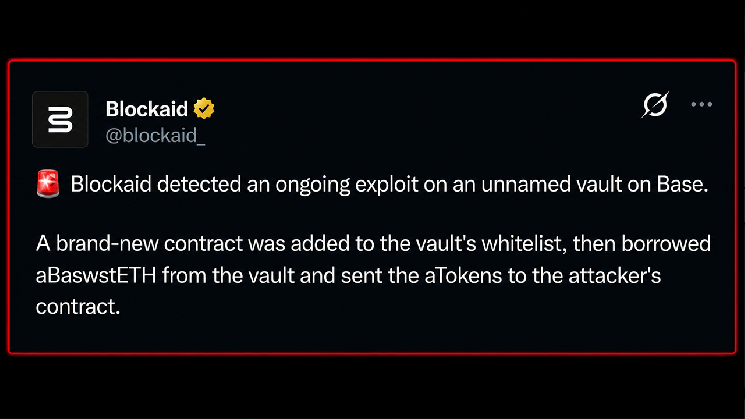
O 09:21 UTC 4 października firma bezpieczeństwa Blockaid wykryła, co wyglądało na aktywny exploit wymierzony w sejf na Base, sieci warstwy drugiej (L2) Ethereum należącej do Coinbase. W tym momencie z kontraktu ubyło już około 2,02 mln dolarów. W ciągu około 40 minut straty przekroczyły 6 mln dolarów, a badacze bezpieczeństwa prześledzili wypływ około 1783 wstETH z sejfa.
Co więcej, żaden protokół nie zgłosił się do własności. Pozornym kontrolerem sejfa jest portfel wielopodpisowy 3-z-7 Safe, którego siedmiu sygnatariuszy pozostaje niezidentyfikowanych — multomilionowe miejsce zbrodni bez publicznie znanego właściciela. Safy tego typu są standardem operacji on-chain: to współdzielone portfele kontraktowe wymagające kilku odrębnych kluczy do zatwierdzenia pojedynczej transakcji, powszechnie używane do przechowywania skarbców protokołów i kontroli administracyjnej.
Sześć wypływów, jeden świeżo dodany do białej listy kontrakt
PeckShield, CertiK i Exvul doszli do w zasadzie tych samych liczb. Według firm bezpieczeństwa 1783,067 aBaswstETH — kwitów Aave reprezentujących zdeponowany na Base zamknięty zdestynowany ether — zostało pożyczonych z sejfa i zrealizowanych przez Aave na Base za około 1783 wstETH.
W praktyce nowo utworzony kontrakt został dodany do białej listy sejfa, pożyczył te kwity, przeniósł je do kontraktu kontrolowanego przez atakującego i zrealizował je przez Aave za podstawowe wstETH. Exvul zidentyfikował sześć osobnych wypływów.
Dokładna awaria autoryzacji pozostaje jednak niepotwierdzona. Firmy bezpieczeństwa nie stwierdziły, że jakiekolwiek kluczowe kontrakty zostały skompromitowane, i nie było to atak na sam łańcuch Base Spekulacje o skompromitowanym portfelu lub konkretnej pozycji w Aave pozostają wyłącznie spekulacjami. Do czasu pojawienia się potwierdzonego wyjaśnienia kluczowe otwarte pytanie brzmi: jak w ogóle świeżo utworzony kontrakt trafił na białą listę sejfa.
Siedmioosobowy Safe bez nazwy
Dane on-chain pogłębiają zagadkę. Osuszony sejf to transparentny proxy OpenZeppelin, którego właściciel wskazuje na Safe utworzony około 324 dni temu. Ta Safe wymaga trzech z siedmiu podpisów do działania — próg zaprojektowany tak, by żaden pojedynczy skompromitowany klucz nie mógł samodzielnie przenieść środków — ale nie nosi publicznej nazwy protokołu, a żaden z siedmiu adresów sygnatariuszy nie został publicznie zidentyfikowany przez firmy bezpieczeństwa śledzące incydent.
Uprawnienia do aktualizacji są odseparowane, co dodaje kolejną warstwę kontraktów między sejfem a tym, kto ostatecznie nim steruje. Na razie widocznym on-chain operacyjnym właścicielem jest anonimowa Safe 3-z-7. Osuszony proxy to 0xD1895f2019c2152FC2b9022D57f19198c4CFCABC, a jego właściciel Safe to 0x6b27512a5943Ed327f6cb6C3EC1f0398229f42C4. Basescan i Arkham Intelligence identyfikują ten drugi jako Safe proxy utworzony przez Safe Proxy Factory 1.4.1.
To rozróżnienie ma znaczenie dla zrozumienia, co śledczy faktycznie wiedzą. Widzą sejf, jego kontrakt właściciela, siedem adresów sygnatariuszy i ślad tokenów. Nie widzą ludzkiej organizacji stojącej za tymi adresami ani tego, czy zmiana białej listy wynikała z kradzieży poświadczeń, działania white hackera, błędnych uprawnień czy innej nieznanej słabości. Żaden publiczny zespół nie zgłosił się dotąd, by wypełnić tę lukę.
Ryzyko systemowe na razie wydaje się ograniczone, choć pozbycie się skradzionego wstETH — zamkniętego tokena płynnego stakingu Lido, szeroko używanego jako zabezpieczenie na rynkach pożyczek zdecentralizowanych finansów — może wywrzeć krótkoterminową presję na jego peg. Pozostaje intrygujący obraz: około 6 mln dolarów zniknęło, śledczy on-chain potrafią prześledzić mechanizm osuszenia, a siedem adresów sygnatariuszy leży na wyciągnięcie ręki — podczas gdy ludzie kontrolujący te adresy raco niepojawiają się w tej historii.
Ta historia wciąż się rozwija. Żaden protokół nie zgłosił się do sejfa i nikt nie opublikował potwierdzonego wyjaśnienia błędu ani kompromitacji kluczy. Wśród kwestii wartych obserwacji: ewentualne ujawnienie tożsamości sygnatariuszy Safe lub protokołu stojącego za sejfem, potwierdzenie przez firmy bezpieczeństwa sposobu autoryzacji zmiany białej listy oraz dalsze ruchy zrealizowanego wstETH on-chain. Więcej szczegółów zostanie dodanych w miarę pojawiania się nowych informacji.

