Kradzież kryptowalut o wartości 106 mln USD uderza w podmiot z UE, bot MEV King na Solanie ponownie okradziony o 786 tys. USD
Najważniejsze informacje
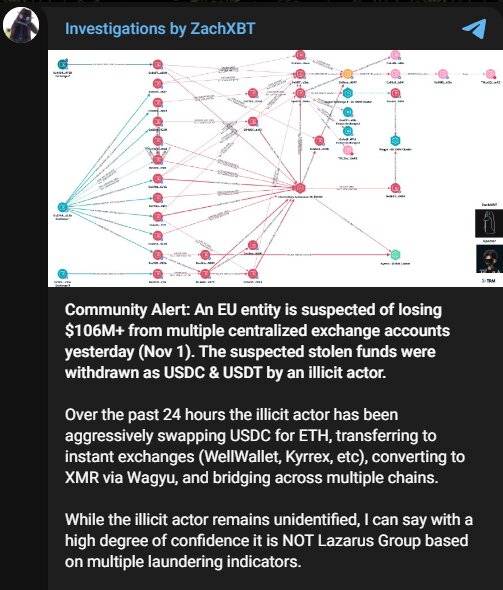
- •Nienazwany podmiot z UE jest podejrzewany o utratę ponad 106 milionów dolarów w aktywach cyfrowych z kont na kilku scentralizowanych giełdach kryptowalut 1 listopada, przy czym środki początkowo pobrano w USDC i USDT.
- •Badacz ZachXBT opublikował 11 adresów powiązanych z tą działalnością i stwierdził, że ma wysoki stopień pewności, iż powiązana z Koreą Północną grupa Lazarus nie stoi za kradzieżą.
- •W ciągu 24 godzin podejrzewany sprawca wymienił USDC na ether, przepuścił środki przez platformy błyskawicznej wymiany, takie jak WellWallet i Kyrrex, oraz przekształcił część w Monero przy użyciu Wagyu, przenosząc aktywa przez wiele blockchainów.
- •Zmiana z zamrażalnych stablecoinów na ether i Monero, w połączeniu z szybkim wykorzystaniem błyskawicznych giełd i mostków, może utrudnić odzyskiwanie środków, a ani firma z UE, ani zaangażowane giełdy nie potwierdziły straty.
- •King, jeden ze starszych botów arbitrażowych na Solanie z około 7,2 miliona dolarów łącznych zysków, został okradziony o około 786 tysięcy dolarów, w tym około 4 260 WSOL, 191 SOL oraz 366 tysięcy dolarów w stablecoinach, a metoda przełamania zabezpieczeń pozostaje nieznana.
Badacze bezpieczeństwa kryptowalut nadal monitorują dwa poważne incydenty: podejrzewaną kradzież ponad 106 milionów dolarów z rąk nienazwanego podmiotu z Unii Europejskiej oraz wypływ około 786 tysięcy dolarów z Kinga, jednego ze starszych botów handlowych na Solanie. Wśród osób śledzących te sprawy są ZachXBT oraz konto analityki on-chain Onchain Lens. Większa sprawa pozostaje otwarta — poszkodowany, zaangażowane giełdy i sprawca wciąż nie zostali zidentyfikowani.
Podejrzenie utraty ponad 106 mln USD w kryptowalutach przez podmiot z UE
Badacz blockchainu ZachXBT poinformował, że nienazwany podmiot z UE jest podejrzewany o utratę ponad 106 milionów dolarów w aktywach cyfrowych z kont przechowywanych na kilku scentralizowanych giełdach kryptowalut 1 listopada. Podejrzewane skradzione środki zostały początkowo pobrane w formie USDC i USDT.
ZachXBT opublikował 11 adresów powiązanych z tą działalnością, ale nie ujawnił tożsamości żadnego z poszkodowanych ani nie wyjaśnił, w jaki sposób otwierano konta giełdowe. Publiczne ujawnienie adresów portfeli to standardowy wczesny krok w śledztwach on-chain: daje giełdom, firmom analitycznym i emitentom stablecoinów konkretny zestaw identyfikatorów do monitorowania lub działania, dopóki środki są jeszcze śledzone.
Podejrzewany sprawca następnie szybko zaczął zacierać ślady. W ciągu kolejnych 24 godzin USDC zostało wymienione na ether, a środki przepuszczono przez platformy błyskawicznej wymiany, takie jak WellWallet i Kyrrex. Przy użyciu Wagyu część aktywów została przekształcona w prywatnościowy coin Monero, a inne aktywa przeniesiono przez kilka sieci blockchain.
ZachXBT wyklucza grupę Lazarus
Działalność prania pieniędzy nie wygląda na zgodną ze wzorcami typowo kojarzonymi z powiązaną z Koreą Północną grupą Lazarus — powiedział dalej ZachXBT. Choć nie ustalono, kto dokonał rzeczywistej kradzieży, badacz stwierdził, że ma „wysoki stopień pewności”, że nie było to dzieło Lazarusa.
Ta ocena jest istotna, ponieważ następuje po fali niedawnych dużych włamań do kryptowalut, która przywróciła północnokoreańskie grupy hakerskie w centrum uwagi. Na ten moment nie ma jednak dowodów łączących incydent w UE z tymi operacjami. Wczesna atrybucja w sprawach kryptowalutowych opiera się zazwyczaj na takich sygnaturach behawioralnych, a nie na potwierdzonym przyznaniu się do odpowiedzialności — dlatego wnioski mogą pozostawać tymczasowe, podczas gdy trwa śledztwo.
Skradzione środki wychodzą poza zamrażalne stablecoiny
Przejście z zamrażalnych stablecoinów na ETH i XMR może utrudnić odzyskiwanie środków. Emitenci USDC i USDT mogą zamrażać tokeny na wskazanych adresach, natomiast aktywa takie jak ether nie mają scentralizowanego emitenta o porównywalnych możliwościach. Monero stanowi kolejne wyzwanie, ponieważ funkcje prywatności tej sieci usuwają z transakcji wszystkie dane identyfikacyjne.
Szybkość wykorzystania błyskawicznych giełd i mostków międzyłańcuchowych dodatkowo komplikuje ścieżkę przepływu pieniędzy, zmuszając badaczy do śledzenia aktywności przez różne sieci i usługi. Konkretnym wydarzeniem, na które warto czekać, jest to, czy emitenci USDC i USDT zamrożą którykolwiek z 11 opublikowanych adresów — działanie na poziomie emitenta stosowane już podczas wcześniejszych dużych kradzieży.
Ani wspomniana firma z UE, ani zaangażowane giełdy nie potwierdziły utraty środków.
Bot MEV King na Solanie traci kolejne 786 tys. USD
Osobny incydent dotknął Kinga, jednego ze starszych automatycznych botów arbitrażowych działających w sieci Solana. Według Onchain Lens bot został okradziony o około 786 tysięcy dolarów, w tym około 4 260 WSOL, 191 SOL oraz stablecoiny o wartości 366 tysięcy dolarów. Przed incydentem King miał wygenerować około 7,2 miliona dolarów łącznych zysków. Boty tej kategorii działają poprzez nieustanne skanowanie platform w poszukiwaniu nieefektywności cenowych, a ich kapitał obrotowy zwykle znajduje się w portfelach online, które automatycznie podpisują transakcje przez całą dobę.
SOLANA MEV BOT KING DRAINED OF $786K 💀
King, one of Solana’s oldest arbitrage bots with $7.2M in lifetime PnL, was drained of ~$786K, including 4.26K $WSOL, 191 $SOL and $366K in stablecoins.
Drainers: BHRayETPjvgg3BCr9H82V1D6NRwxu5v44JAaVuaod3jU
Forwarder: Ddmy5oM8xtTs1EBC6eF2SZwQfBreewQpFgtUDm51Hkqj
Victim: 7dGrdJRYtsNR8UYxZ3TnifXGjGc9eRYLq9sELwYpuuUu— Onchain Lens (@OnchainLens) November 2, 2026
Onchain Lens zlokalizował także podejrzewany portfel drainera, portfel przekazujący oraz adres portfela ofiary. Nie ujawniono jeszcze, jakiej konkretnej metody użyto do uzyskania dostępu do konta monitorującego ani czy portfel został przełamany tym kanałem czy w inny sposób. Skoro adresy drainera, przekazującego i ofiary są teraz publiczne, dalsze ruchy skradzionych środków można śledzić on-chain, mimo że meta włamania pozostaje niepotwierdzona.
Obie sprawy pozostają niewyjaśnione. W przypadku włamania na giełdę poszkodowana firma, zaangażowane platformy i sprawcy nie zostali jeszcze publicznie zidentyfikowani. W sprawie okradzenia Kinga dokładna meta przełamania zabezpieczeń nadal nie została ustalona.
Na podstawie materiałów Crypto Ninjas.

