Trezor meldt dat 67.000 extra Amerikaanse klanten getroffen zijn door zich uitbreidende ShipMonk-databreuk
Belangrijkste punten
- •Er zijn 67.000 extra Amerikaanse klanten getroffen door de ShipMonk-databreuk, waardoor het totaal van 13.689 naar circa 80.700 steeg.
- •De nieuw geïdentificeerde gelekte gegevens betreffen bestellingen van november 2019 tot augustus 2021, ondanks schriftelijke bevestigingen van ShipMonk dat de gegevens waren verwijderd.
- •De breuk ontstond door een kritieke SQL-injectiekwetsbaarheid in het analyticaprogramma Metabase, die ook Framework en Tally trof.
- •Trezors eigen systemen zijn niet gecompromitteerd en apparaten, privésleutels en walletback-ups zijn onaangetast, maar de gelekte gegevens koppelen walletbezitters aan hun woonadressen, wat phishing- en fysieke veiligheidsrisico's oplevert.
- •Trezor werkt aan een anonieme bezorgoptie met ophaling bij pakketkasten, neutrale verpakking en algemene afzendergegevens.
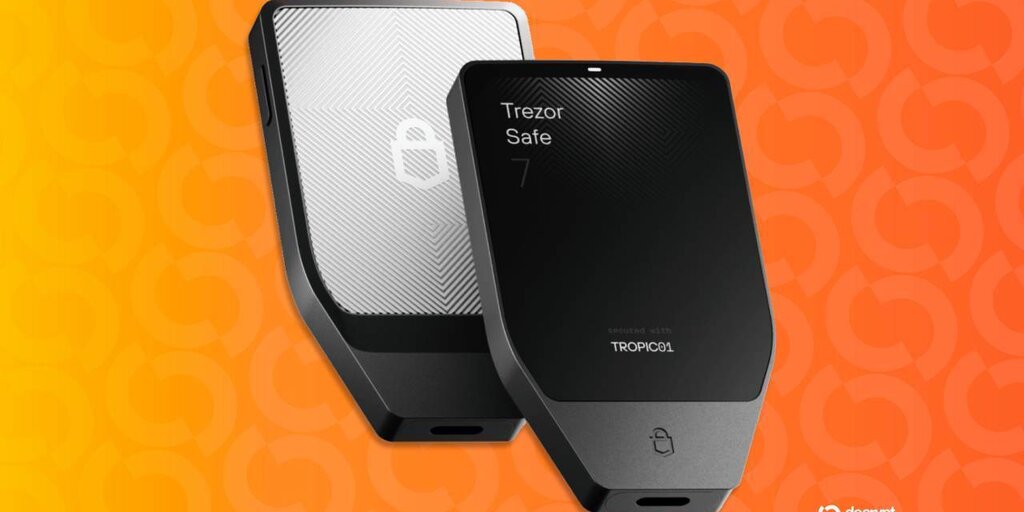
Trezor meldde vrijdag dat nog eens 67.000 Amerikaanse klanten betrokken zijn geraakt bij de databreuk bij zijn verzendpartner ShipMonk, die de maker van hardwarewallets vorige maand voor het eerst bekendmaakte.
De nieuw geïdentificeerde gegevens betreffen bestellingen die tussen november 2019 en augustus 2021 zijn geplaatst, waardoor een deel ervan bijna zeven jaar oud is. ShipMonk gaf de bevinding twee dagen geleden door aan Trezor.
De gelekte gegevens omvatten namen, e-mailadressen, telefoonnummers, woonadressen en bestelnummers. Trezor zei het bedrijf herhaaldelijk om schriftelijke bevestiging te hebben gevraagd en die te hebben ontvangen van ShipMonk dat die gegevens waren verwijderd, in lijn met het contract en het databeleid, en sprak teleurstelling uit dat dit niet het geval bleek te zijn. Het incident toont aan dat ook bedrijven waarvan de eigen beveiliging intact is blootgesteld kunnen worden via externe leveranciers — in dit geval een fulfillmentpartner die klantgegevens veel langer bewaarde dan het contract toestond.
Two days ago, we received an update from our shipping provider, ShipMonk. We're deeply saddened to share the news that the recent data breach affects more customers than originally thought. Another 67,000 customers from the US who ordered between November 2019 and August 2021…
— Trezor (@Trezor) September 4, 2026
Toen Trezor de breuk in augustus bekendmaakte, schreef het bedrijf het beperkte bereik toe aan een verwijderbeleid van 90 dagen dat naar eigen zeggen was onderhandeld in de voorwaarden van zijn fulfillmentpartners. Die stelling lijkt nu aanzienlijk zwakker: het aantal getroffen klanten is gegroeid van 13.689 naar ongeveer 80.700. Het komt vaak voor dat meldingen van datalekken in de loop van de tijd groeien, omdat onderzoeken aanvullende gecompromitteerde systemen of bewaarde gegevens aan het licht brengen; verdere updates blijven dus mogelijk.
Walletbezitters lopen meerdere risico's
Trezors eigen systemen zijn niet gehackt en apparaten, privésleutels en back-ups van wallets zijn onaangetast. Het gevaar, aldus het bedrijf, is dat de gegevens bevestigde hardwarewalletbezitters koppelen aan specifieke woonadressen. Naast waarschuwingen voor nep-e-mails, -telefoontjes en -brieven wees Trezor getroffen klanten op risico's voor hun fysieke veiligheid en herhaalde het dat een walletback-up nooit gedeeld of op een website ingevoerd mag worden.
Bezitters van zowel Trezor als concurrerende hardwarewalletmaker Ledger ontvingen in februari al vervalste brieven, gedrukt met hologrammen, QR-codes en vervalste handtekeningen van directieleden, waarin geëist werd dat ze een fictieve veiligheidscontrole activeerden of de toegang tot hun wallets zouden verliezen. Ledger zelf werd in 2020 getroffen door een grote databreuk in zijn e-commerceplatform, waarbij persoonsgegevens van bijna een miljoen klanten lekten, gevolgd door jarenlange phishing en bedreigingen van die klanten — een precedent dat illustreert hoe lang gestolen klantgegevens aanvallen kunnen blijven voeden.
Cybercriminaliteitsadviseur David Sehyeon Baek zei destijds tegen Decrypt dat een brief met naam en woonadres signaleert: "we can locate you" (wij kunnen je vinden), en dat gestolen gegevens jaren bruikbaar blijven omdat mensen zelden verhuizen of van telefoonnummer wisselen.
De inbraak is te herleiden tot een kritieke SQL-injectiekwetsbaarheid in het analyticaprogramma Metabase, die op 6 augustus werd bekendgemaakt en ongeauthenticeerde aanvallers in staat stelde inloggegevens van gekoppelde databases te stelen. Laptopfabrikant Framework en formulierenbouwer Tally werden in dezelfde golf getroffen, wat laat zien hoe één kwetsbaarheid in veelgebruikte software zich over de gegevens van vele bedrijven kan uitbreiden. ShipMonk heeft volgens berichten afpersingsmails ontvangen die aan de groep ShinyHunters worden toegeschreven, hoewel die toeschrijving onbevestigd is.
Trezor zei zo snel mogelijk een anonieme bezorgoptie aan te bieden — met ophaling bij pakketkasten, neutrale verpakking en algemene afzendergegevens, zodat kopers helemaal geen woonadres hoeven af te geven.

