Revolut-hackers eisen 3 miljoen dollar in Monero nadat datalek crypto-houders blootstelt
Belangrijkste punten
- •Een groep die zichzelf 'iamnotavillain' noemt eiste 3 miljoen dollar in Monero en dreigde de gestolen gegevens te verkopen, volgens de Financial Times, terwijl Reuters meldde dat Revolut geen losgeliseis of direct contact had ontvangen.
- •Het datalek ontstond toen aanvallers zich via e-mail voordeden als een overheidsinstantie om een frauduleus spoedverzoek om gegevens in te dienen; Revolut verklaarde dat haar kernsystemen en klantgelden niet waren gecompromitteerd.
- •Naar verluidt werden ongeveer 680 klantdossiers blootgesteld, waaronder namen, adressen, identiteitsdocumenten, verificatie-selfies, bankafschriften en transactielijsten, en analisten suggereren dat vermogende crypto-houders opzettelijk werden getarget.
- •Gelekte KYC-gegevens kunnen zichtbare on-chain rijkdom koppelen aan identiteiten in de echte wereld, wat de zorgen om fysieke veiligheid vergroot te midden van gemelde stijgingen van gewelddadige aanvallen op cryptohouders.
- •Het incident zal waarschijnlijk gecentraliseerde platforms onder druk zetten om officiële dataverzoeken onafhankelijk te verifiëren en compliance aan te scherpen, en komt terwijl Revolut wacht op definitieve Amerikaanse goedkeuring om een nationale bank te vormen.
Hackers die Revolut hebben misleid om klantgegevens af te geven, eisen een losgeld van 3 miljoen dollar in ruil voor het vertrouwelijk houden van de informatie, volgens een Financial Times. De gestolen gegevens omvatten identiteitsdocumenten, thuisadressen en transactiehistorie gekoppeld aan rekeningen met aanzienlijke cryptoblootstelling.
De losgeliseis is slechts een deel van het probleem. De gestolen data zouden zichtbare on-chain rijkdom kunnen koppelen aan identiteiten in de echte wereld. Voor Revolut, dat onlangs voorwaardelijke goedkeuring van de U.S. Office of the Comptroller of the Currency kreeg om een nationale bank te vormen — een voorlopige fase die aan definitieve goedkeuring voorafgaat — roept het incident een grotere vraag op: hoe beschermt het gecentraliseerde financiële systeem zijn KYC-gegevens?
Een Monero-losgeld en de dreiging van een lek
Volgens het bericht van de Financial Times eiste een groep die zichzelf “iamnotavillain” noemt 3 miljoen dollar in Monero en dreigde de gegevens te verkopen als Revolut niet meewerkte. Reuters meldde echter dat Revolut geen losgeliseis of direct contact van de aanvallers had ontvangen. Een bron die door het medium werd geciteerd, zei dat ongeveer 680 klantdossiers waren gecompromitteerd, al heeft Revolut geen concrete details gegeven en het aantal getroffen klanten slechts als “beperkt” omschreven.
Monero is een op privacy gerichte cryptocurrency waarvan de blockchain is ontworpen om afzender, ontvanger en transactiebedragen te verbergen — in tegenstelling tot transparante publieke grootboeken zoals dat van Bitcoin, die iedereen kan inzien.
In een apart bericht schreef de Financial Times dat de aanvallers beweerden het e-mailsysteem van de Italiaanse overheid te hebben gehackt en blockchain-gerichte analyse te hebben uitgevoerd om Revolut-klanten te identificeren die grote hoeveelheden cryptocurrency bezitten. Revolut heeft die bewering zelf niet bevestigd.
Hoe de gegevens Revolut verlieten
Volgens Revolut waren de kernsystemen en klantgelden niet gecompromitteerd. In plaats daarvan werd een e-mailaccount op het domein van een legitieme overheidsinstantie gebruikt om frauduleuze informatieverzoeken in te dienen. Spoedverzoeken om gegevens zijn bedoeld om wetshandhavers snel gebruikersgegevens te laten verkrijgen in dringende situaties, zonder de formele juridische procedure die normale verzoeken doorgaans met zich meebrengen. Het bedrijf omschreef het incident als een “geavanceerde externe imitatiescam” en zei het e-mailadres te hebben geblokkeerd zodra het op de hoogte was van het plan.
De gelekte informatie omvatte namen, geboortedata, thuisadressen, telefoonnummers, identiteitsdocumenten, verificatie-selfies, bankafschriften en transactielijsten. The Block meldde dat voormalig Mt. Gox-topman Mark Karpelès zei getroffen te zijn door het datalek en deelde een melding van Revolut waarin stond dat details over zijn Bitcoin-transacties waren onthuld.
“Revolut customers were targeted in a fraudulent emergency data request sent via an email at a ‘government agency.’” — Mark Karpelès (X-bericht)
Volgens on-chain analist ZachXBT leek de aanval opzettelijk in plaats van willekeurig.
“While the incident is likely limited in size it seems to have been targeted at high net worth users.” — ZachXBT
Waarom gelekte KYC-gegevens een veiligheidsprobleem worden
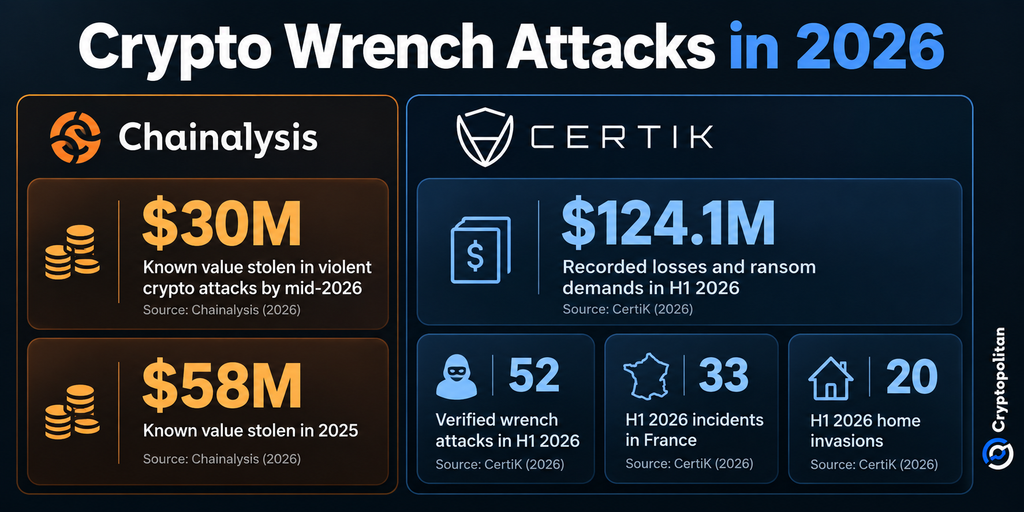
De gelekte gegevens komen voort uit Know Your Customer-checks (KYC), de identiteitsverificatie-eisen waardoor gereguleerde financiële bedrijven gevoelige gegevens zoals identiteitsdocumenten, verificatie-selfies en bankafschriften verzamelen en bewaren. Een gelekt thuisadres in combinatie met bewijs van grote cryptobezittingen kan een datalek daardoor omzetten in een bedreiging voor de fysieke veiligheid. Chainalysis zegt dat veel gewelddadige crypto-aanvallen voorbedacht zijn, waarbij slachtoffers worden geïdentificeerd via gelekte data, sociale media, blockchain-analyse of interne informatie. Het bedrijf voegt toe dat de cijfers de werkelijke verliezen waarsijnlijk onderschatten omdat veel aanvallen niet worden gemeld.
CertiK omschrijft zijn dataset eveneens als indicatief in plaats van uitputtend. Volgens de bevindingen was Frankrijk verantwoordelijk voor 33 van CertiK's 52 geverifieerde gevallen in het eerste halfjaar, terwijl thuisovervallen stegen van één in H1 2025 naar 20. Cryptopolitan berichtte eerder over die sterke stijging van fysieke aanvallen.
De druk komt op gecentraliseerde platforms
De bredere markteffecten zullen naar verwachting eerder zichtbaar worden in uitgaven aan beveiliging en compliance dan in cryptoprijzen. Platforms die KYC-gegevens bewaren staan onder grotere druk om officiële dataverzoeken onafhankelijk te verifiëren en te beperken hoeveel gevoelige informatie een gecompromitteerd proces kan blootstellen. De European Banking Authority rangschikt cyber-risico en gegevensbeveiliging al als de belangrijkste operationele risicofactor voor banken, gevolgd door fraude.
Dat is relevant omdat gebruikers nog sterk geconcentreerd zijn op gecentraliseerde platforms. Onderzoek van de Britse Financial Conduct Authority wees uit dat 73% van de Britse crypto-gebruikers middelen verkrijgt via gecentraliseerde beurzen, terwijl 25% zei dat strengere regulering hen eerder zou laten investeren. Revolut, met meer dan 80 miljoen klanten, ligt precies op dat snijpunt van bankieren, crypto en steeds waardevollere identiteitsgegevens.

