Onderzoekers smeden 1024-bit RSA-handtekening zonder de privésleutel te extraheren
Belangrijkste punten
- •Onderzoekers van UC San Diego en Inria smeedden een 1024-bit RSA-handtekening zonder de privésleutel te extraheren, met circa 4,3 miljard queries naar een rauw, ongepadd sign-orakel op een hardware security module.
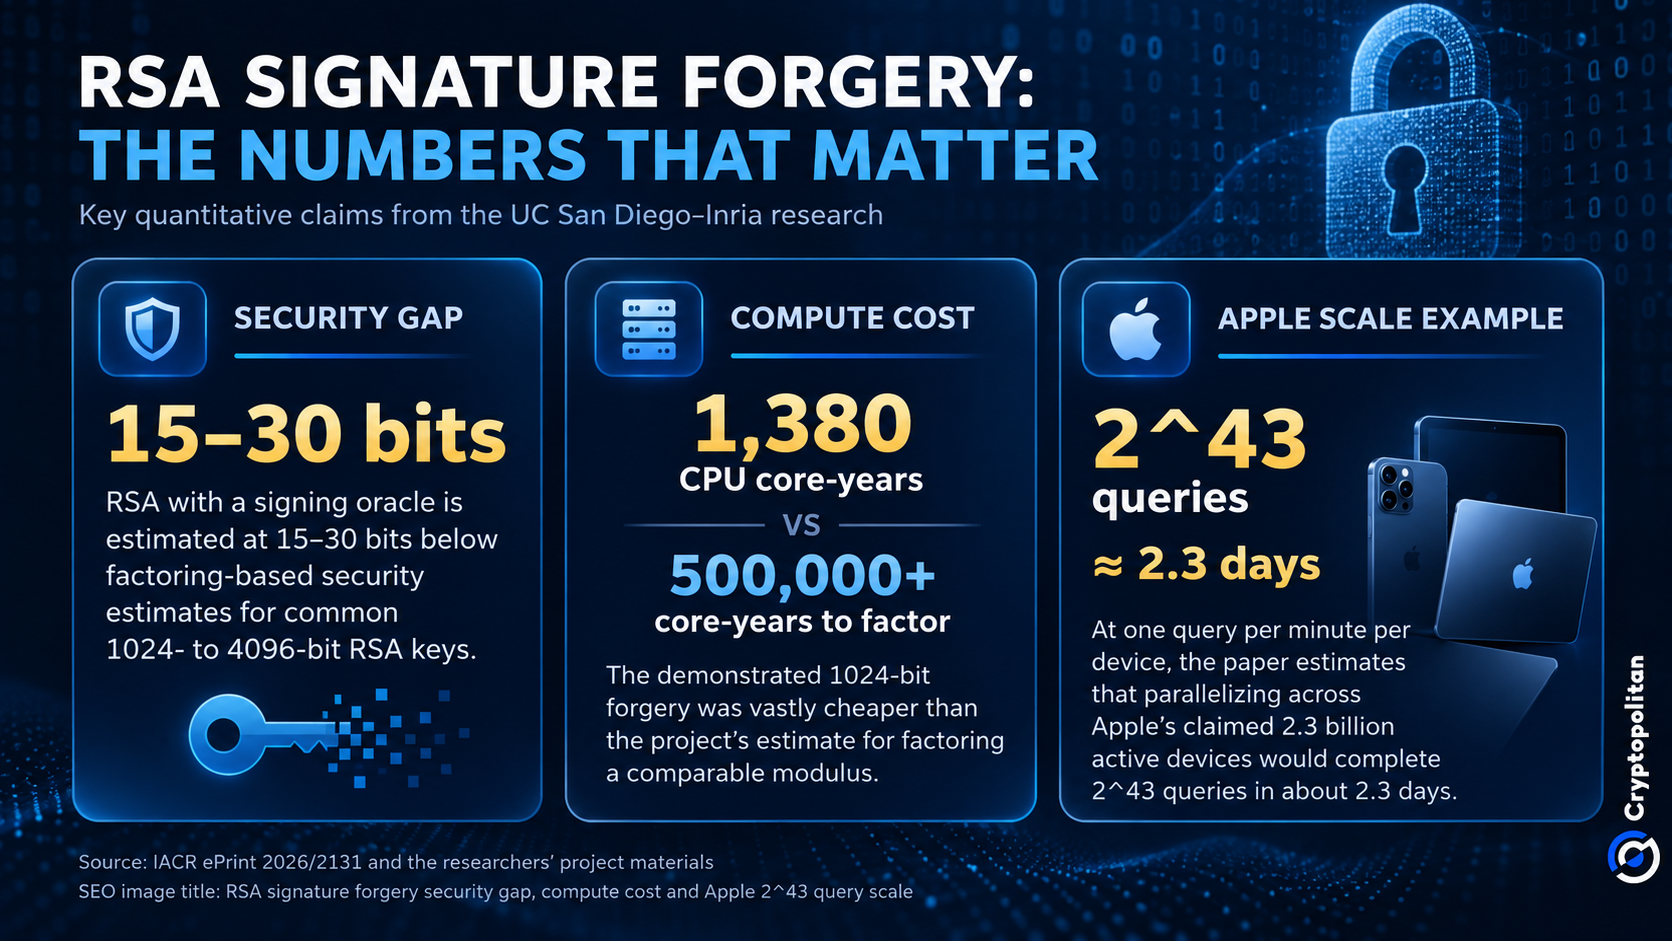
- •De aanval verbruikte 1.380 CPU-corejaren over vijf maanden, aanzienlijk minder dan de geschatte 500.000 tot 1.000.000 corejaren om dezelfde sleutel te ontbinden, en opvolgende vervalsingen zouden na precomputatie ongeveer 180 corejaren kosten.
- •De techniek vereist een rauwe, ongepadd RSA signinginterface, dus standaard PKCS#1 v1.5- en RSA-PSS-handtekeningen zijn niet praktisch kwetsbaar, en Bitcoin en Ethereum, die vertrouwen op secp256k1 ECDSA en Schnorr-handtekeningen, worden niet getroffen.
- •De sleutelgrootte van 1024 bits wordt door NIST al sinds 2013 niet meer toegestaan voor digitale handtekeningen, en de onderliggende algoritme dateert uit 2007; de praktische implementatie van de onderzoekers is het nieuwe element.
- •Voor crypto-bewaarders toont de bevinding aan dat beveiligde hardware alleen niet voldoende is als signing-API's en goedkeuringsworkflows worden gecompromitteerd, een risico dat tot uiting komt in EY's enquête van 2026 en ESMA's toezichtsactie van 8 juli over sleutel- en opslagbeheer.
Een team onderzoekers van UC San Diego heeft aangetoond dat een 1024-bit RSA-handtekening kan worden gesmeed door grote hoeveelheden queries te sturen naar een hardware security module (HSM) — een verhard apparaat dat is ontworpen om cryptografische sleutels te genereren en op te slaan terwijl het sleutelmateriaal geïsoleerd binnen blijft — zonder ooit de privésleutel uit het apparaat te extraheren.
De bevinding wijst op een aparte categorie risico voor crypto-bewaarders: het opslaan van een sleutel in sabotagebestendige hardware is op zichzelf niet voldoende als een aanvaller de systemen compromitteert die gemachtigd zijn deze te gebruiken.
Een handtekening smeden die de sleutel nooit heeft ondertekend
In IACR ePrint 2026/2131 beschrijven Laura Shea, Miro Haller, Adam Suhl en Nadia Heninger van UC San Diego, samen met Emmanuel Thomé van Inria, hoe tijdelijke toegang tot een rauw RSA sign-orakel — een interface die willekeurige gegevens exact zoals aangeleverd ondertekent, zonder enige padding toe te passen — een aanvaller uiteindelijk in staat kan stellen handtekeningen offline te smeden.
De aanval omvatte 2^32 basis-signingverzoeken — iets meer dan 4,3 miljard queries — en verbruikte 1.380 CPU-corejaren aan rekentijd, verspreid over vijf kalendermaanden. Ter vergelijking: volgens de projectmaterialen van de onderzoekers zou het ontbinden van dezelfde 1024-bit RSA-modulus ongeveer 500.000 tot 1.000.000 corejaren kosten. Het grootste deel van dat werk wordt slechts eenmalig uitgevoerd, tijdens de precomputatie; daarna zou het smeden van een gekozen handtekening ongeveer 180 corejaren vereisen.
Het 1024-bit doelwit is op zichzelf verouderd: NIST-richtlijnen staan 1024-bit RSA-sleutels voor het genereren van digitale handtekeningen al sinds 2013 niet meer toe.
De onderliggende algoritme dateert uit 2007. Wat is veranderd, is dat het team de aanval daadwerkelijk in de praktijk heeft uitgevoerd, zoals Bruce Schneier op 28 september opmerkte:
"What is new is the implementation." — Bruce Schneier
Waarom ongepadd ondertekenen de hele truc is
Aan dit type aanval kleaft een cruciale beperking: het vereist toegang tot een rauw, ongepadd RSA sign- of decryptie-orakel. Standaard RSA-handtekeningen die PKCS#1 v1.5 of RSA-PSS gebruiken, stellen zo'n interface niet bloot, dus de techniek vormt geen praktische aanval op correct geïmplementeerde RSA. Dat onderscheid is belangrijk buiten deze demonstratie: RSA blijft een van de meest ingezette publieke-sleutelalgoritmen en beschermt TLS-handshakes, codesigning en betalingssystemen.
Zoals Decrypt opmerkte, schakelden de onderzoekers de gecertificeerde FIPS-modus — de configuratie die is gevalideerd onder de federale cryptografische standaarden van de VS — op de HSM uit en gebruikten ze een eigen testsleutel.
Volgens het artikel kan rauwe signingtoegang nog steeds voorkomen in HSM-API's en in RSA blind-signature-systemen. Het artikel noemt RFC 9474 als voorbeeld, waarin een scenario wordt beschreven waarin een server een geblindeerd bericht ondertekent zonder het oorspronkelijke bericht ooit te zien.
Om te illustreren hoe snel gelijktijdige verzoeken kunnen oplopen, gebruikt de studie het cijfer van Apple van 2,3 miljard actieve apparaten. Bij één token per minuut zou één apparaat ongeveer 17 miljoen jaar nodig hebben om 2^43 queries te bereiken. Verspreid over 2,3 miljard apparaten kan hetzelfde aantal verzoeken echter in ongeveer 2,3 dagen worden ingediend.
Sign-interfaces als onderdeel van de perimeter
Voor crypto-bewaarders biedt het opsluiten van een privésleutel in beveiligde hardware geen volledige veiligheid. De API's, goedkeuringsworkflows en geautomatiseerde systemen die de sleutel aanroepen, brengen hun eigen risico's met zich mee.
De sector weerspiegelt deze zorg al. Volgens EY's enquête van 2026 is de beveiliging van digitale assets en key-signingprocedures veel belangrijker geworden in het selectieproces van bewaarders. De Common Supervisory Action die ESMA op 8 juli lanceerde richt de controle eveneens op sleutel- en opslagbeheer, transactiecontroles en incidentrespons.
Volgens de onderzoekers biedt RSA, blootgesteld aan een sign-orakel, 15-30 bits minder beveiliging dan op factorisatie gebaseerde schattingen voor typische sleutels van 1024 tot 4096 bits. Binnen dit model levert 4096-bit RSA niet eens de beveiliging van 128-bit encryptie.
Geen breuk in Bitcoin of Ethereum
Het onderzoek betreft uitsluitend RSA. Ethereum gebruikt secp256k1 ECDSA, terwijl Bitcoin vertrouwt op secp256k1 ECDSA en Schnorr-handtekeningen, dus de gedemonstreerde aanval is niet van toepassing op hun transactie-signingsystemen.
De bredere kwestie van bewaarrisico is echter niet geheel nieuw. Een Cryptopolitan-rapport van 20 september beschreef gecompromitteerde signingautoriteiten werden gebruikt om ongeveer $2 miljoen weg te trekkens bij Fetch.ai en NuNet. In dat geval verkreeg een individu de sleutel zelf; het nieuwe onderzoek toont aan dat een aanvaller in plaats daarvan signingautoriteit kan verkrijgen zonder ooit de sleutel in handen te hebben.

