Franse datalekken voeden nep-oproepen van Binance- en Meria-support gericht op cryptobezitters
Belangrijkste punten
- •Bellers die zich voordoen als supportmedewerkers van Binance of Meria vertellen slachtoffers dat hun accounts zijn gecompromitteerd en dringen aan op het verplaatsen van fondsen naar wallets die de oplichters beheersen; blockchaintransacties kunnen niet ongedaan worden gemaakt.
- •Owen Simonin, oprichter van Meria, schreef de toename van fraudeoproepen toe aan opgestapelde datalekken in zowel de Franse private als publieke sector, die gekruist kunnen worden om cryptobezitters en hun platforms te identificeren.
- •Een lek bij de Franse belastingdienst DGFiP legde gegevens bloot waaronder namen, adressen, telefoonnummers en e-mailadressen van naar schatting 678.000 tot miljoenen belastingbetalers.
- •Cybermalveillance.gouv.fr signaleerde hetzelfde oplichtingspatroon op 22 januari, met meldingen van bellers die zich voordeden als politie- of justitiefunctionarissen om recovery seeds te verkrijgen, naast een voorlopig onderzoek naar het cryptobedrijf Waltio.
- •Frankrijk registreerde eind juni 77 aan crypto gerelateerde ontvoeringen, onwettige opsluitingen, afpersingen of pogingen, tegen 45 in heel 2025, met ongeveer 200 arrestaties.
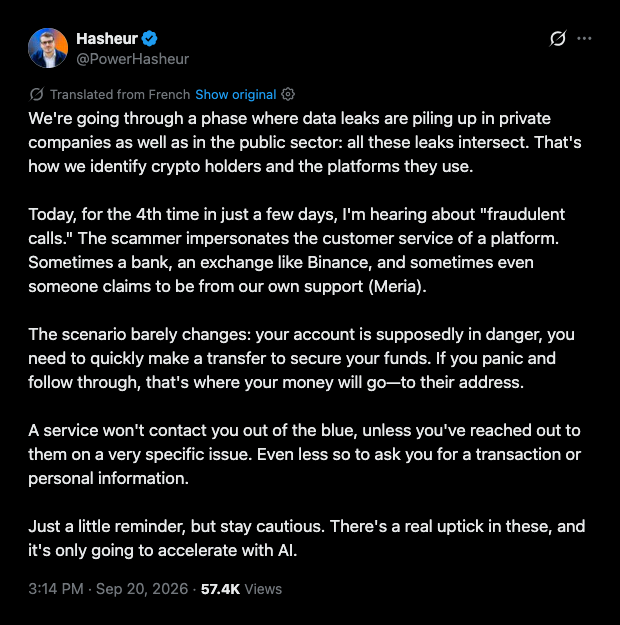
Telefoonoplichters zijn Franse cryptobezitters als doelwit gaan nemen door zich uit te geven als medewerkers van grote exchanges, en Meria-oprichter Owen Simonin schrijft de nieuwste golf aan fraudeoproepen toe aan de reeks datalekken in Frankrijk.
Simonin, ook bekend als Hasheur, zette het bedrog uiteen in een bericht op X van 20 september.
Oplichters geven zich uit voor medewerkers van Binance en Meria
Volgens Simonin beweert de beller voor een legitieme exchange te werken — soms Binance, soms Meria zelf — en vertelt het slachtoffer dat het account is gecompromitteerd. De beloofde oplossing is de fondsen onmiddellijk naar een "veilige" wallet te verplaatsen, een wallet die in werkelijkheid van de oplichter is. Omdat blockchaintransacties niet ongedaan gemaakt kunnen worden, is alles dat naar een adres van de beller wordt gestuurd feitelijk buiten het bereik van het slachtoffer.
Simonin riep bezitters op urgentie als waarschuwingssignaal te zien. Een legitieme dienst belt niet uit hetets tenzij de gebruiker zelf eerst contact opnam over een specifiek probleem, laat staan om een transactie of persoonlijke gegevens te vragen, zei hij. Hij verwacht bovendien dat kunstmatige intelligentie dergelijke oproepen sneller zal maken.
"We zitten in een fase waarin datalekken zich opstapelen, zowel bij private bedrijven als in de publieke sector", schreef Simonin in het Frans, volgens de vertaling van X. Door die lekken met elkaar te kruisen kunnen cryptobezitters en de platforms die ze gebruiken worden geïdentificeerd, voegde hij toe.
Datalek DGFiP legde belastinggegevens bloot
Cryptopolitan meldde half augustus dat de Franse belastingdienst, de DGFiP, aangaf dat een indringer met een gestolen identiteit persoonlijke en belastinggegevens had opgevraagd. Het lek begon eind juni en werd voor het einde van die maand gesloten.
De schattingen van de omvang lopen uiteen van 678.000 belastingbetalers tot miljoenen mensen. Blootgelegde gegevens kunnen namen, geboortegegevens, adressen, telefoonnummers, e-mailadressen en belastingidentificatienummers omvatten — waaronder de telefoonnummers en e-mailadressen die een oplichter een directe lijn naar een doelwit geven.
Cybermalveillance registreerde hetzelfde patroon in januari
De staatsinstantie voor cybersecurity Cybermalveillance.gouv.fr waarschuwde voor het patroon op 22 januari. De hulplijn 17Cyber werd overspoeld met meldingen van bezitters die benaderd waren door nep-cryptodiensten of nep-antifraudediensten van banken die verdachte walletactiviteit meldden.
Bellers brachten activa naar frauduleuze wallets. Sommigen gaven zich uit voor politieagenten, gendarmes, douaniers of rechters om recovery seeds en andere gevoelige informatie te bemachtigen. Het bericht vermeldde ook een voorlopig onderzoek naar het cryptobedrijf Waltio, geleid door de cybercrime-afdeling van het parket van Parijs en de cyber-eenheid van de nationale gendarmerie.
Telefoonfraude gaat gepaard met gewelddadige aanvallen
Telefoonoplichting gaat gepaard met gewelddadige "wrench-aanvallen", waarbij criminelen fysiek geweld gebruiken in plaats van hacking om munten stelen. In april zei Telegram-oprichter Pavel Durov dat Frankrijk in de eerste drieënhalf maanden van 2026 41 ontvoeringen van cryptobezitters had geteld.
Binnenminister Laurent Nuñez zei dat Frankrijk eind juni 77 ontvoeringen, onwettige opsluitingen, afpersingen of pogingen in verband met crypto had geregistreerd, tegen 45 in heel 2025. Ongeveer 200 mensen zijn na aanvallen of bij preventieve acties gearresteerd. Samen gelezen schetsen het januaribericht, de openbaarmaking van de DGFiP en Simonins waarschuwing in september een jaar waarin digitale fraude en fysieke dwang zich naast elkaar ontwikkelden — en het voorlopige Waltio-onderzoek en de lopende incidenttellingen van het ministerie zijn de cijfers om in de gaten te houden.

