Aanvallers misbruikten Optimizely Web Experimentation-kwetsbaarheid om crypto-walletadressen te verwisselen op websites van 178 organisaties
Belangrijkste punten
- •Aanvallers misbruikten een kwetsbaarheid in Optimizely's Web Experimentation-product om kwaadaardige JavaScript te injecteren die bezoekers van 178 organisaties bereikte, waaronder Zoom, de BBC, HSBC, Ledger, CNN, Salesforce en IKEA, zonder die websites rechtstreeks binnen te dringen.
- •Het geïnjecteerde script verving legitieme cryptovaluta-walletadressen in getoonde tekst, klembordkopieën en uitgaande verzoeken, waardoor betalingen konden worden omgeleid, zelfs vanaf volledig bijgewerkte apparaten.
- •Report URI schatte dat de aanvaller tot 19:25 UTC op 16 november ongeveer $7.040 had ontvangen, en de latere on-chain controle van TechNext24 vond een extra Bitcoin-storting van ongeveer $150.
- •Optimizely publiceerde op 17 november een beveiligingsmelding waarin stond dat de kwetsbaarheid is verholpen, de geïnjecteerde code is verwijderd, de getroffen accounts zijn beveiligd en beschermingen zijn toegevoegd tegen ongeautoriseerde codedistributie.
- •Naast diefstal van cryptovaluta omvatte de campagne code om betalingskaartgegevens te achterhalen, cookies en screenshots te stelen, en iOS-exploitkits te leveren, en Report URI waarschuwde dat het aantal getroffen organisaties kan stijgen.
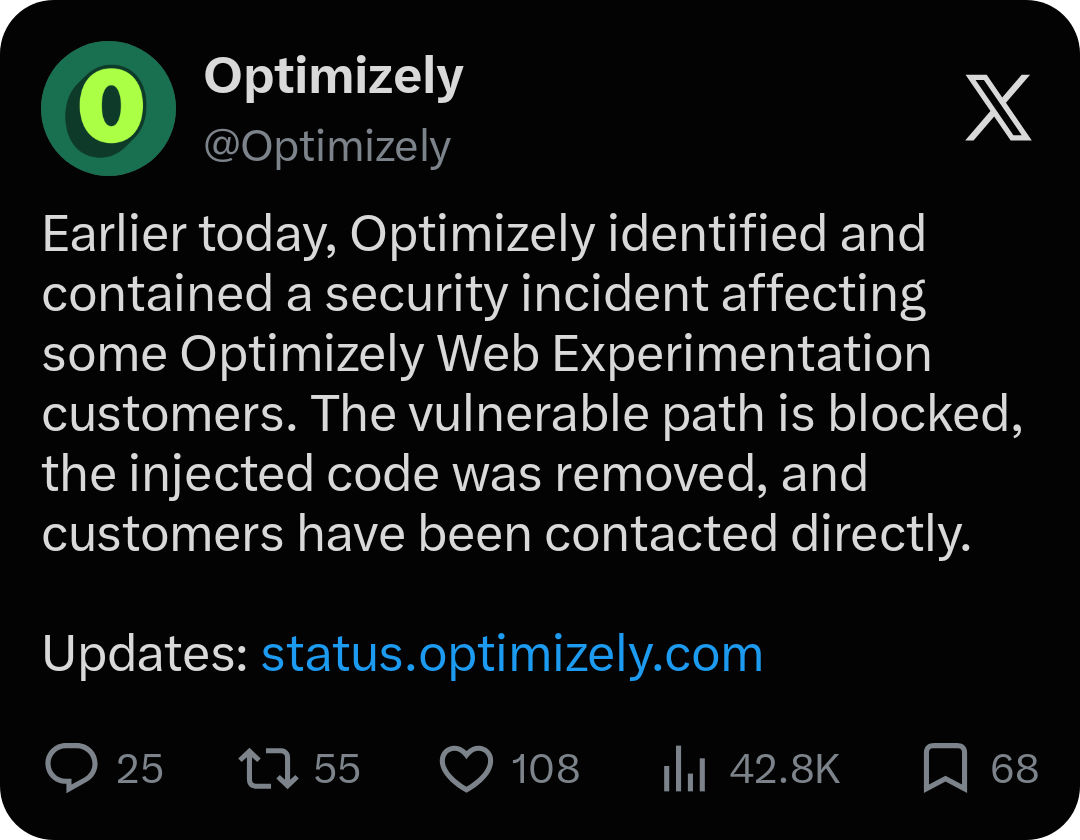
Een kwetsbaarheid in Optimizely's Web Experimentation-product stelde bezoekers van de websites van 178 organisaties bloot aan kwaadaardige code die was ontworpen om betalingen in cryptovaluta om te leiden naar de wallets van aanvallers. Het incident, ontdekt op 16 november, laat zien hoe digitale activa kunnen worden gestolen zonder dat een blockchain zelf wordt gecompromitteerd.
Tot de getroffen organisaties behoorden Zoom, de BBC, HSBC, Ledger, CNN, Salesforce en IKEA. Volgens het cybersecuritymonitoringbedrijf Report URI — waarvan oprichter Scott Helme de campagne documenteerde in een post op X — injecteerde de aanvaller kwaadaardige JavaScript in klantprojecten op het platform van Optimizely. Omdat de websites van klanten deze scripts al laadden, bereikte de code bezoekers, zelfs hoewel de sites zelf nooit waren binnendrongen.
Het script verving legitieme walletadressen door door de aanvaller gecontroleerde adressen op drie plaatsen: adressen die op webpagina's werden getoond, adressen die naar het klembord werden gekopieerd en adressen in uitgaande verzoeken. Betalingen konden daardoor worden omgeleid zonder dat gebruikers het merkten. Omdat de verwisseling binnen de pagina's zelf plaatsvond en niet als malware op het apparaat van een bezoeker, waren zelfs gebruikers met volledig bijgewerkte computers blootgesteld op het moment dat ze een adres kopieerden.
Report URI schatte dat de aanvaller tot 19:25 UTC op 16 november ongeveer $7.040 had ontvangen. De controle van TechNext24 op de geïdentificeerde wallets op de ochtend van 17 november bracht echter activiteit aan het licht die de schatting niet had vastgelegd.
De blockchain is niet gehackt — de websites die Optimizely gebruikten wel
De aanvallers hadden geen fout in Bitcoin, Ethereum of een ander netwerk nodig. Ze richtten zich op de software die informatie toont aan websitebezoekers.
Optimizely biedt tools waarmee bedrijven versies van hun websites kunnen testen en content kunnen personaliseren. Klanten voegen de JavaScript-fragmenten van het bedrijf toe aan hun sites, wat betekent dat gecompromitteerde code op Optimizely-niveau bezoekers kan bereiken, zelfs wanneer de websites zelf nooit zijn binnendrongen. Beveiligingsteams beschouwen dit patroon als een web supply-chain-compromittering: in plaats van 178 sites één voor één binnen te dringen, hoefde de aanvaller slechts één leverancier te compromitteren wiens script al vertrouwd en geladen werd op al die sites.
Optimizely erkende het incident in een beveiligingsmelding gepubliceerd op 17 november. Het bedrijf meldde dat een niet-geautoriseerde partij een kwetsbaarheid in zijn Experimentation-product had misbruikt om kwaadaardige JavaScript toe te voegen aan sommige klantprojecten. Volgens de melding heeft Optimizely de kwetsbaarheid verholpen, de geïnjecteerde code verwijderd, de getroffen gebruikersaccounts beveiligd en beschermingen toegevoegd tegen ongeautoriseerde codedistributie.
Diefstal van cryptovaluta was slechts één onderdeel van de campagne. Report URI vond ook code die was gebouwd om betalingskaartgegevens te achterhalen, cookies en screenshots te stelen, en iOS-exploitkits te leveren aan bepaalde iPhones en iPads. Het bedrijf onderzocht 1.611 Optimizely-fragmenten en identificeerde 188 geïnfecteerde fragmenten die toebehoorden aan 178 organisaties, met de kanttekening dat het werkelijke aantal hoger kan liggen. Geen van beide cijfers toont hoeveel bezoekers zijn blootgesteld of hoeveel geld is verloren.
Wat de on-chain data laat zien
Publieke blockchains laten onderzoekers zien hoe geld binnenkomt en uitgaat bij geïdentificeerde wallets. De Bitcoin (BTC)-wallet van Report URI had vier storten ter waarde van in totaal 0,08298 BTC, ongeveer $5.380 op dat moment. De andere geïdentificeerde wallets ontvingen Litecoin, Tether (USDT), Tron (TRX), Ethereum en Binance Smart Chain-activa.
TechNext24 controleerde de wallets op publieke explorers:
- Bitcoin: vijf storten van in totaal 0,08528782 BTC, één meer dan Report URI telde. De extra storting was 0,00231063 BTC, ongeveer $150. Het volledige saldo werd kort voor de controle verplaatst.
- Tron: de wallet bevatte minder dan $0,01 maar toonde die ochtend nog steeds transacties. Veel inkomende overboekingen waren klein en de wallet bevatte verschillende spamtokens, die niet als betalingen van slachtoffers kunnen worden beschouwd.
- Ethereum: het saldo was bijna nul, met uitgaande overboekingen waaronder USDC, de laatste minuten voor de controle.
- Solana, Bitcoin Cash en Dogecoin: het Solana-adres bestaat niet on-chain, het Bitcoin Cash-adres heeft geen transacties en het Dogecoin-adres leverde geen enkel resultaat op op Blockchain.
- TON: nulsaldo, met één inkomende overboeking ongeveer 14 uur eerder van een adres met de naam traddergift.ton. Het bedrag was niet zichtbaar.
TechNext24 heeft de Litecoin-wallet niet gecontroleerd.
Aan de bevindingen kleven kanttekeningen. Een geleegde wallet bewijst niet dat niemand heeft geprobeerd er geld naartoe te sturen, en een actieve wallet onthult niet hoeveel er is gestolen. De extra Bitcoin-storting laat zien dat de eerste transactietelling niet definitief was, maar zonder verdere stortingen aan het script te koppelen, zou het prematuur zijn om te spreken van een bevestigde toename van gestolen geld. Het bedrag van $7.040 was de schatting van Report URI op één moment in tijd, geen eindtotaal. De blockchain laat zien waar geld naartoe is verplaatst; zij kan niet tonen wie elk adres beheert, hoeveel slachtoffers er zijn getroffen of of het geld is omgezet in contanten. Het beeld kan nog veranderen: Report URI waarschuwde dat het aantal getroffen organisaties kan stijgen, en verdere stortingen op de geïdentificeerde wallets zouden zichtbaar worden op de publieke explorers die voor deze controle werden gebruikt.
Beperkte Afrikaanse blootstelling, bredere lessen voor gebruikers
Geen enkele Nigeriaanse organisatie staat op de gepubliceerde lijst van Report URI, en HSBC Egypte is de enige genoemde Afrikaanse entiteit. Voor Nigeriaanse gebruikers gaat de les over betaalgewoonten in plaats van blootstelling aan deze specifieke aanval. Veel mensen versturen USDT door een adres te kopiëren van een exchange, betalingspagina of handelaarswebsite en het in een wallet-app te plakken — een proces dat kwaadaardige JavaScript kan onderbreken door het adres tussentijds te verwisselen. Bevestigde transacties zijn doorgaans onomkeerbaar en er is geen bank om te bellen.
Gebruikers kunnen hun risico op vier manieren verkleinen:
- Vergelijk na het plakken het volledige adres met de oorspronkelijke gegevens van de ontvanger, niet alleen de eerste en laatste tekens.
- Controleer of het netwerk — TRON, Ethereum of een ander — overeenkomt met de instructies van de ontvanger.
- Stuur bij grote bedragen eerst een klein testbedrag en bevestig de ontvangst onafhankelijk.
- Verkrijg het adres van de ontvanger waar mogelijk via een apart kanaal, zoals een direct bericht, en vergelijk het met het adres dat de website toont.

