Ledger onderzoekt diefstal van $86 miljoen in verband met geautoriseerde wederverkoper CryptoBilis
Belangrijkste punten
- •Ledger heeft de verkoop en verzending door CryptoBilis, een door haar gecontroleerde Maleisische wederverkoper die in de officiële directory stond, stilgelegd terwijl het de diefstal van meer dan $86 miljoen aan Bitcoin, Ethereum en Tron onderzoekt.
- •Eenonieme blockchainonderzoeker bekend als Specter spoort stortingen van honderden slachtoffers-wallets naar de vermoedelijke diefstaladressen, hoewel het totale verlies en eventuele verbanden tussen de individuele gevallen onbevestigd blijven.
- •Ledger heeft verklaard dat er geen bewijs is dat eigen systemen of walletsoftware zijn gecompromitteerd, en de methode waarmee de apparaten zijn gemanipuleerd is nog onbekend.
- •Klanten die de afgelopen 90 dagen apparaten bij CryptoBilis hebben gekocht, is geadviseerd deze nog niet in gebruik te nemen, terwijl klanten die al een wallet hebben geactiveerd hun geld moeten overzetten naar een nieuw apparaat met een nieuw gegenereerde herstelzin.
- •Een supply-chain-aanval, gedemonstreerd in een door Kaspersky gedocumenteerd geval uit 2023 met een gemanipuleerde Trezor Model T, is een belangrijke theorie over hoe de wallets zijn gecompromitteerd.
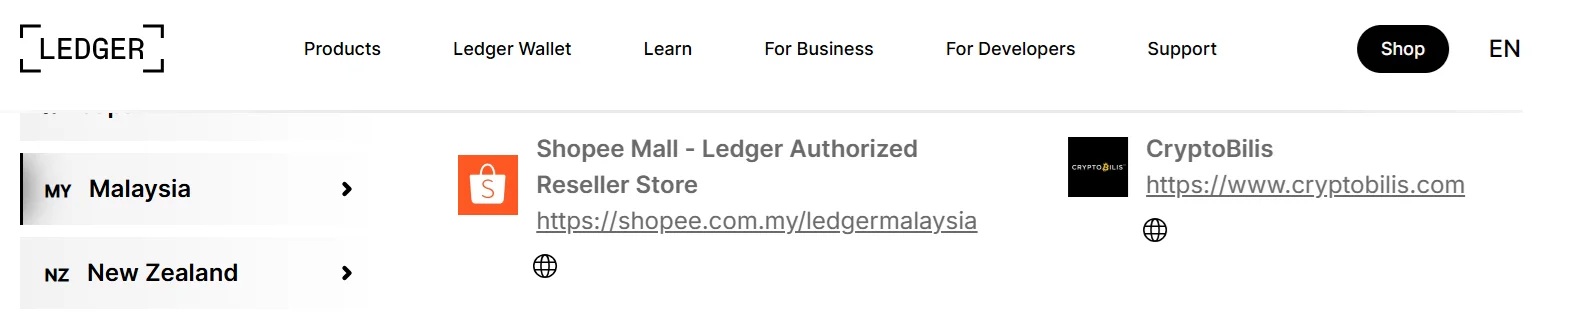
Ledger, de in Parijs gevestigde maker van hardware wallets, heeft een onderzoek geopend naar de diefstal van ongeveer $86 miljoen aan cryptocurrency uit hardware wallets die zijn verkocht via CryptoBilis, een Maleisische winkel die is opgenomen in de officiële wederverkopersdirectory van Ledger.
Deze zaak valt op omdat hardware wallets zijn ontworpen om privésleutels offline te houden, een beveiligingsmodel dat afhankelijk is van een apparaat dat onaangeroerd aankomt — en de standaardveiligheidsrichtlijnen van Ledger roepen klanten op om alleen via gecontroleerde, officiële kanalen te kopen. CryptoBilis was door Ledger zelf gecontroleerd.
De vermoedelijke diefstal
CryptoBilis is een Maleisische online winkel die in december 2020 werd opgericht door Arravind Prabu, Vimal Selvamany en Dhivager Rathakrishnan onder hun bedrijf Fetch International, aldus Vulcan Post. De winkel kondigde in 2021 aan dat het een geautoriseerde wederverkoper van Ledger was geworden.
Op vrijdag zei Ledger in een bericht vanuit zijn supportaccount op X dat het CryptoBilis had gevraagd alle verkoop en verzending van Ledger-producten stil te leggen, terwijl het rapporten onderzoekt dat er meer dan $86 miljoen aan Bitcoin, Ethereum en Tron is gestolen uit wallets die de winkel had verkocht.
Specter, een pseudonieme blockchainonderzoeker, plaatste op X dat er onder Ledger-eigenaren op X en Reddit klachten waren over leeggewilde wallets. Specter zei dat hun onderzoek naar de vermoedelijke diefstaladressen stortingen aantoonde van honderden slachers op Bitcoin, Ethereum en Tron, samen goed voor meer dan $86 miljoen.
Het totale verlies is niet bevestigd, net zo min als een eventueel verband tussen de individuele gevallen. De oorzaak is nog onbekend. Ledger zegt dat er geen bewijs is dat eigen systemen of walletsoftware zijn gecompromitteerd. Deze open vragen — hoe de apparaten zijn gecompromitteerd, hoe groot het bevestigde verlies uiteindelijk is en of de individuele gevallen verband houden — bepalen waarop gelet moet worden naarmate het onderzoek vordert.
Ledgers advies aan klanten
Ledger adviseerde iedereen die in de afgelopen 90 dagen bij de wederverkoper had gekocht om het apparaat nog niet in gebruik te nemen. Klanten die al een wallet hadden geactiveerd, kregen het advies hun geld te verplaatsen naar een ander Ledger-apparaat met een nieuw gegenereerde herstelzin. De instructie om een nieuwe zin te genereren is belangrijk omdat een herstelzin de hoofdsleutel tot een wallet vormt — als deze was gecompromitteerd voordat het apparaat de eigenaar bereikte, zou het verplaatsen van geld naar een wallet die de oude zin hergebruikt het saldo blootstellen aan risico.
Theorie over supply-chain-aanval
Een belangrijke theorie over hoe de aanvallers te werk gingen, is een supply-chain-aanval. Bij zo'n aanval wordt een apparaat gemanipuleerd zodat de herstelzin al bij een aanvaller bekend is voordat het de koper bereikt, waardoor de wallet kan worden leeggehaald zodra er geld op staat.
Deze methode werd gedocumenteerd in 2023, toen onderzoekers van Kaspersky een apparaat onderzochten — een gemanipuleerde Trezor Model T hardware wallet. De hoofdchip van het apparaat was vervangen en de software was zo ingericht dat gebruikers een van 20 herstelzinnen kregen die al bij de aanvallers bekend waren. In dat geval wachtten de aanvallers ongeveer een maand voordat ze de wallet leeghaalden.
Een moeilijke periode voor Ledger
Cryptopolitan meldde in mei dat Ledger een geplande beursgang van $4 miljard in de Verenigde Staten had afgeblazen vanwege slechte marktomstandigheden. Het bedrijf zei in plaats daarvan privéfinanciering te overwegen, hoewel de kansen voor die route nu kleiner lijken na deze nieuwe veiligheidsschok.
In januari maakte Ledger een afzonderlijk incident bekend waarbij zijn betaalverwerker Global-e een lekkage van klantgegevens ondervond. Blockchainonderzoeker ZachXBT merkte destijds op dat hardware wallet-bedrijven niet te vertrouwen zijn met persoonlijke gegevens.

