Noord-Koreaanse hackers zetten 3 lokale AI-systemen in om crypto-aanvallen te versterken
Belangrijkste punten
- •Kimsuky bouwt lokale AI-omgevingen met open-source tools zoals Ollama, GPT4All en Msty om gevoelige data te verwerken zonder afhankelijkheid van gemonitorde cloudservices.
- •De hackgroep gebruikt AI om hoogwaardige, overtuigende phishinglokmiddelen te genereren die sterk lijken op legitieme financiële en zakelijke documenten.
- •De AI-gedreven activiteiten zijn ingebed in de bredere aanvalscampagnes van de groep, gevolgd als Operation GitPower, die zich vooral richten op de cryptovaluta- en financiële sector.
- •Door AI-modellen lokaal te draaien, voorkomt Kimsuky dat cloudgebaseerde AI-aanbieders telemetriegegevens delen met beveiligingsonderzoekers of wetshandhaving.
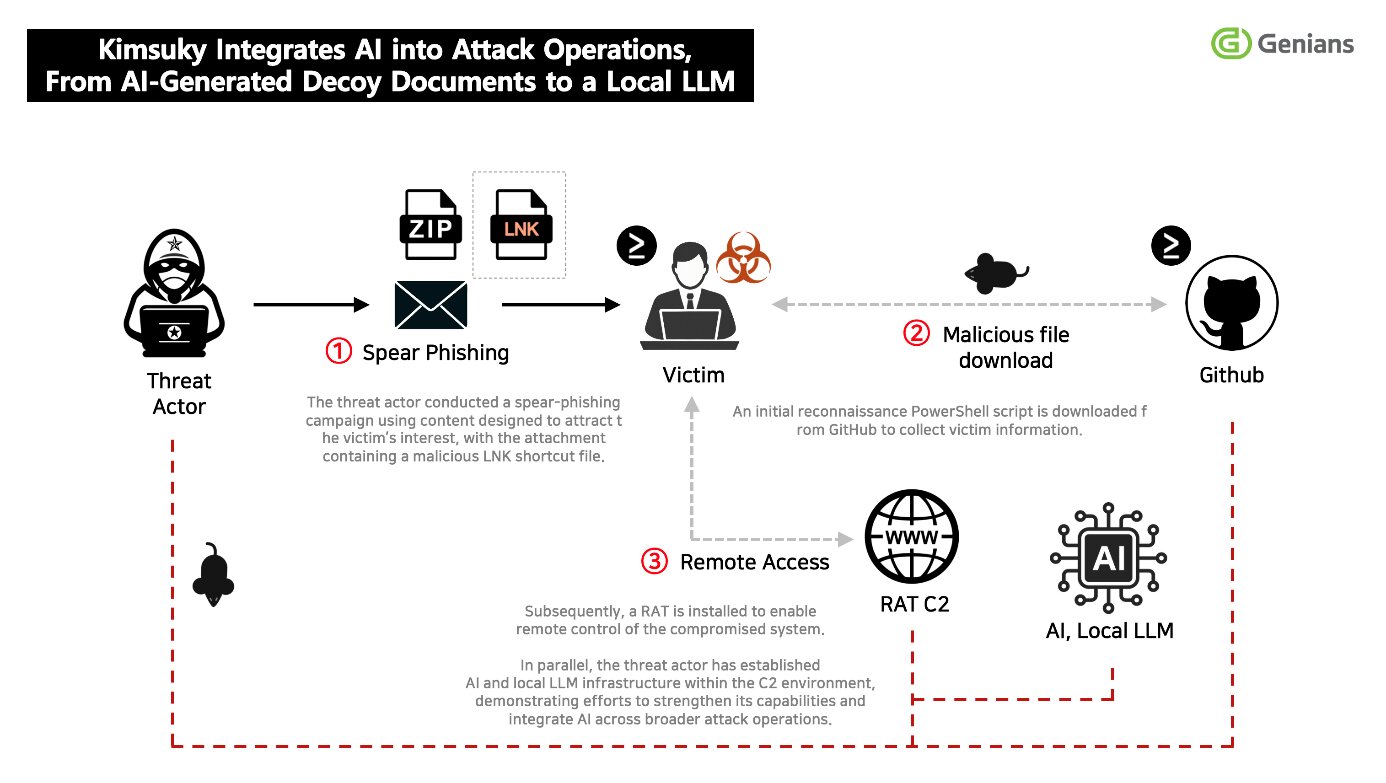
Noord-Korea-gelieerde hackgroep Kimsuky verdiept haar gebruik van kunstmatige intelligentie, zo blijkt uit nieuw onderzoek van het Zuid-Koreaanse cybersecuritybedrijf Genians. De bevindingen tonen aan dat de dreigingsactor lokale AI-omgevingen opzet en generatieve tools inzet in campagnes die gericht zijn op gebruikers in de cryptovaluta- en financiële sector.
Kimsuky, ook gevolgd als APT43 en in 2023 door het Amerikaanse ministerie van Financiën aangewezen vanwege haar rol in cybergedreven financiële diefstal ter ondersteuning van Noord-Koreaanse staatsbelangen, richt zich al lange tijd op denktanks, academici en financiële professionals. De verschuiving naar zelfgehoste AI-tools markeert een escalatie in de manier waarop gesanctioneerde dreigingsactoren kant-en-klare technologie operationeel inzetten.
Genians meldde dat de AI-gedreven activiteit is ingebed in Kimsuky’s bredere aanvalswerkzaamheden en niet als een op zichzelf staande campagne functioneert. De onderzoekers volgen de lopende activiteit als Operation GitPower, die voortbouwt op tactieken die eerder aan de FlowerPower-campagne werden gekoppeld.
Lokale AI-infrastructuur
Genians identificeerde drie tools die werden gebruikt om Kimsuky’s lokale large language model-omgevingen te laten draaien: Ollama, GPT4All en Msty. Alle drie zijn vrij beschikbare, open-source frameworks die zijn ontworpen om large language models op consumentenhardeware uit te voeren zonder internettoegang of cloudabonnementen. Daarnaast werd de groep gezien terwijl zij technologieën zoals retrieval-augmented generation (RAG) en de AI-codingassistent Cursor verkende.
Deze bevindingen suggereren dat Kimsuky verder gaat dan incidenteel gebruik van publieke AI-chatbots en zich juist voorbereidt om AI in meerdere fasen van de aanvalsketen te integreren. Door AI-modellen lokaal te draaien, behouden aanvallers meer controle over hun data en workflows en verwijderen zij telemetrie die cloudgebaseerde AI-aanbieders mogelijk met wetshandhaving of beveiligingsonderzoekers delen. Gevoelige vragen, malwareontwikkeling en verzamelde informatie kunnen zo worden verwerkt zonder afhankelijk te zijn van cloud-AI-diensten van derden.
Genians beoordeelde dat het bewijsmateriaal wijst op een fase van capaciteitsontwikkeling waarin AI kan worden ingezet voor malwarecreatie, informatieanalyse en aanvalautomatisering. Deze ontwikkeling sluit aan bij bredere zorgen in de sector, zoals gedocumenteerd door Microsoft en OpenAI, die beide pogingen van staatsgelieerde actoren — waaronder Noord-Koreaanse groepen — hebben gemeld om grote taalmodellen te gebruiken voor verkenning, scripting en social engineering.
Door AI gegenereerde lokmiddelen vervangen grove phishing
Een opvallende verschuiving die door onderzoekers is vastgesteld, betreft de kwaliteit van Kimsuky’s phishingmateriaal. Genians ontdekte contentgeneratielogs met betrekking tot virtuele activa, financiële investeringen en gameontwikkeling, die allemaal tekenen van AI-ondersteunde creatie vertoonden. De resulterende documenten waren professioneel gestructureerd, in natuurlijke taal geschreven en leken sterk op legitieme zakelijke correspondentie — een duidelijke verbetering ten opzichte van de grammaticaal inconsistente lokmiddelen waarmee verdedigers Noord-Koreaanse phishingpogingen historisch vaak konden herkennen.
Onderzoekers vonden metadata die bepaalde Engelstalige documenten koppelt aan python-docx of WPS Office. De aanmaak- en wijzigingsdata van deze bestanden vertoonden opvallend regelmatige patronen, wat past bij een geautomatiseerde documentproductie-pijplijn.
In een waargenomen campagne werd een kwaadwillig LNK-bestand vermomd als een document over investeringsstrategie. Het lokmiddel was ontworpen om een Koreaans fintechplatform na te bootsen, waardoor de kans groter werd dat doelwitten de levering zouden vertrouwen.
Aanhoudende targeting van crypto- en financiële sectoren
Kimsuky blijft aanvallen richten op organisaties en professionals die verbonden zijn aan virtuele activa, financiën, diplomatie, veiligheid en internationale betrekkingen. De technische leveringsketen volgt gevestigde patronen. Slachtoffers ontvangen kwaadaardige LNK-snelkoppelingen die zijn verpakt in ZIP-archieven. Na uitvoering onthullen de bestanden verborgen opdrachtregel-instructies of zetten zij PowerShell-loaders in.
Genians adviseerde verdedigers alert te blijven op afwijkende uitvoeringsargumenten voor LNK-bestanden, in bestanden verborgen PowerShell-opdrachten, ongebruikelijke geplande taken, toegang tot de GitHub Raw Contents API, afwijkende personal access tokens en versleutelde .data-argumenten.
Source: CryptoNinjas

