Solana's Firedancer voegt 1 SOL-verbrandingsfee toe voor bugrapporten na piek in AI-ondersteunde inzendingen
Belangrijkste punten
- •Jump Crypto verplicht securityonderzoekers voortaan om 1 SOL, ter waarde van ongeveer $100, te verbranden voordat Firedancer bug bounty-inzendingen in aanmerking komen voor uitbetaling van beloningen.
- •De verbrandingsfee is niet-restitueerbaar en geldt ook voor duplicaat-, ongeldige of buiten-scope-rapporten, al kunnen inzendingen zonder bewijs van de verbranding nog steeds worden beoordeeld.
- •Het beleid volgt op een auditcompetitie van 9 april tot 9 mei die 809 inzendingen van 162 onderzoekers opleverde, met 127 unieke bevindingen, waarbij bijna de helft van de geldende rapporten eerdere problemen herhaalde.
- •Jump-onderzoeker Ishan Bhatt zei dat AI-agenten waarschijnlijk hebben geholpen bijna elke competitie-inzending te produceren, en de beoordelingswachtrij piekte op 299 openstaande rapporten, waarvan de meeste duplicaten meer dan drie dagen te laat binnenkwamen.
- •Bounties zijn verdubbeld tot 20 november, en rapporten over Solana's nieuw gelanceerde Alpenglow-upgrade komen in aanmerking voor een verdrievoudigde beloning van maximaal $300.000 voor kritieke bevindingen.
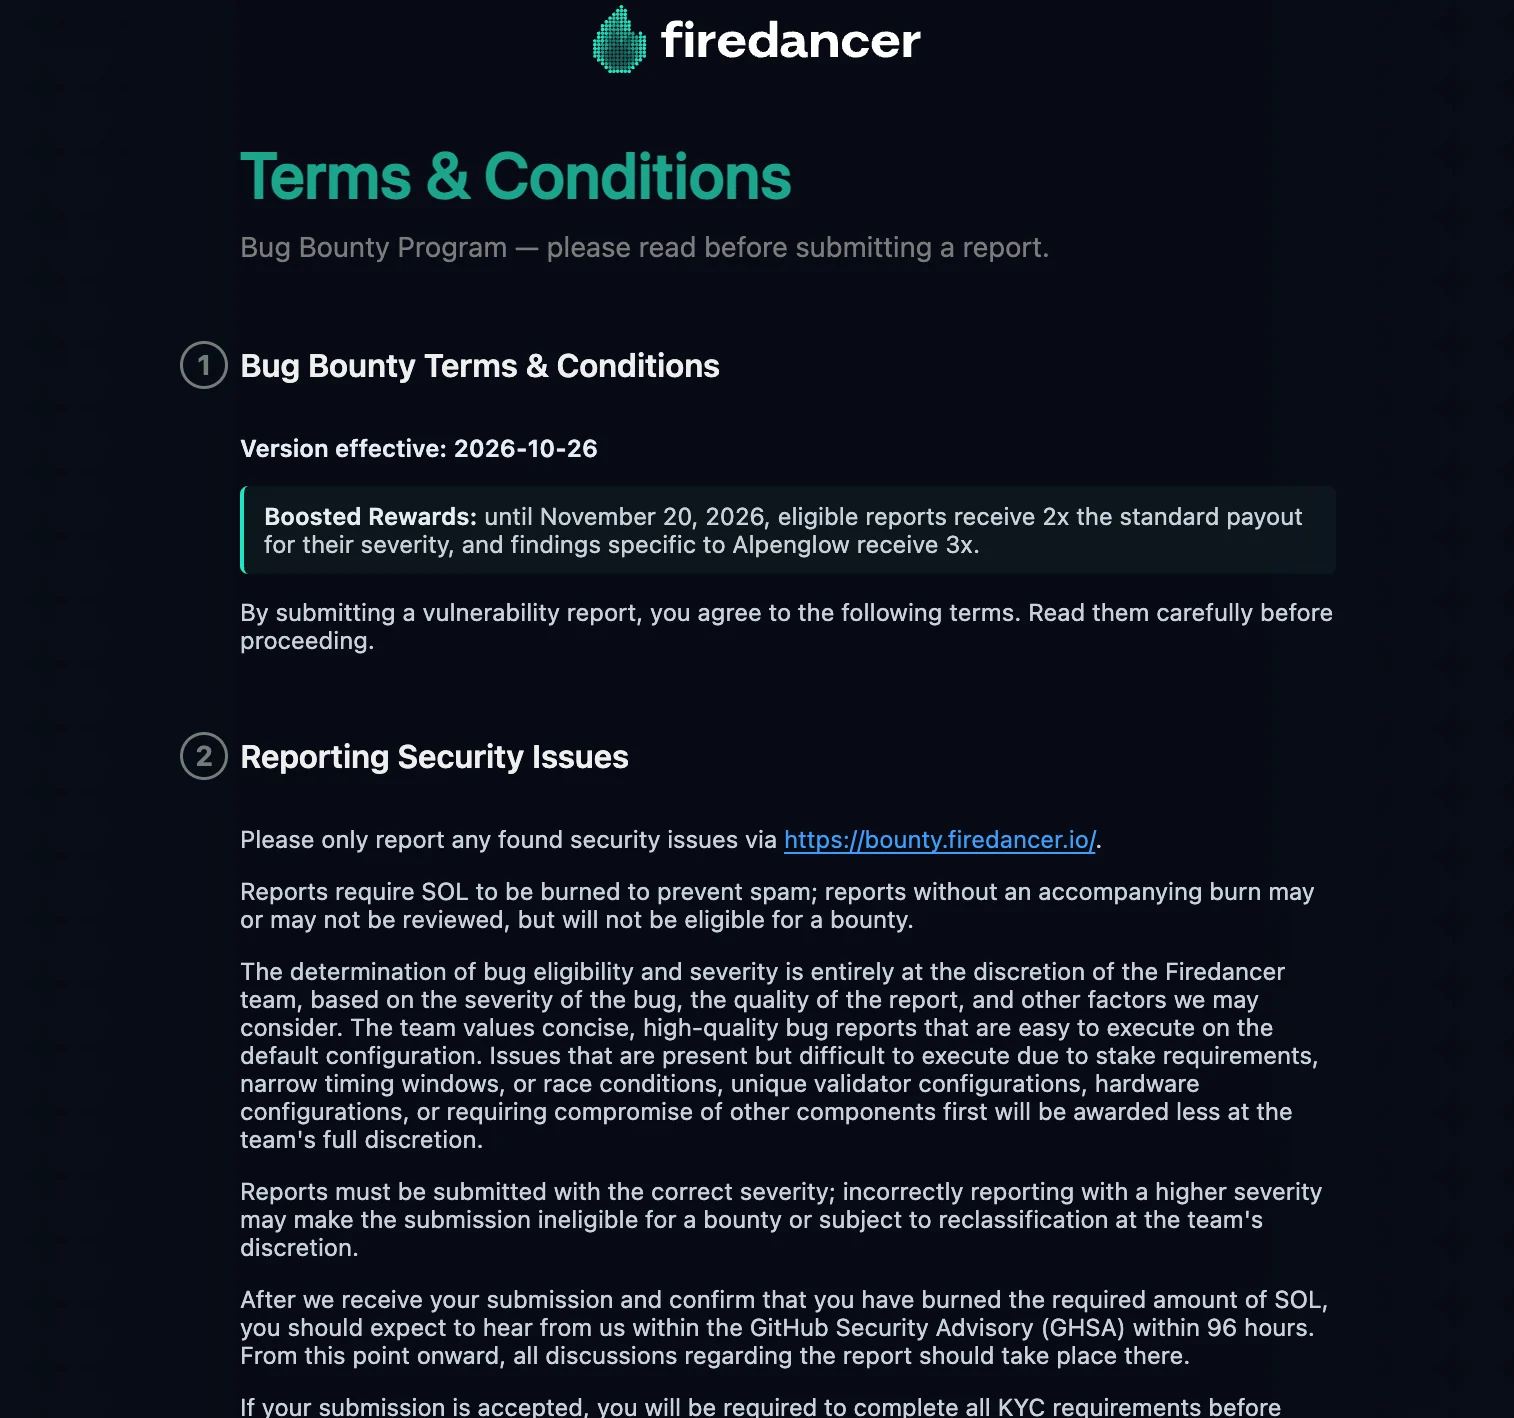
Jump Crypto heeft een 1 SOL-verbrandingseis geïntroduceerd voor securityonderzoekers die rapporten indienen bij Firedancer, zijn onafhankelijk ontwikkelde Solana validator-software. Het token, ter waarde van ongeveer $100, moet worden vernietigd voordat een rapport in aanmerking komt voor een bug bounty-beloning.
Onder voorwaarden die op 26 oktober zijn bijgewerkt op de officiële website van het programma, is de fee niet-restitueerbaar, zelfs wanneer een rapport duplicaat, ongeldig of buiten de scope van het programma blijkt te zijn. Inzendingen zonder bewijs van de verbranding kunnen nog steeds worden beoordeeld, maar komen niet in aanmerking voor beloningen.
AI-gedreven achterstand achter de wijziging
De nieuwe regel volgt op een auditcompetitie die van 9 april tot 9 mei werd gehouden en die was ontworpen om kwetsbaarheden in de validator-software aan het licht te brengen. Jump ontving 809 inzendingen van 162 onderzoekers, wat 127 unieke securitybevindingen opleverde. Bijna de helft van de geldende rapporten herhaalde problemen die anderen al hadden geïdentificeerd.
Ishan Bhatt, onderzoeker bij Jump, zei dat AI-agenten waarschijnlijk hebben geholpen bijna elke inzending te produceren. De beoordelingswachtrij piekte op 299 openstaande rapporten, waarbij 80% van de duplicaten meer dan drie dagen na het origineel binnenkwam. De achterstand laat de afweging zien die AI-tools met zich meebrengen voor securityteams: kandidaat-rapporten kunnen op schaal worden gegenereerd, maar elk moet nog worden beoordeeld voordat een bounty wordt uitbetaald. Apart daarvan werden deze maand plannen aangekondigd voor Solana validator-activiteiten in Hongkong.
Een kostenpost voor ongeteste claims
Jump zegt dat de verbrandingseis een financiële kostenpost creëert voor het indienen van ongeteste claims. De fee gaat naar een adres dat de tokens niet kan uitgeven, wat betekent dat Jump geen betaling ontvangt. De vorige competitie rekende $100 per rapport en beperkte inzendingen tot één per onderzoeker per dag.
Onderzoekers moeten uitleggen hoe elke fout te reproduceren is, en het nieuwe inzendplatform beperkt de hoofdrapportsecties tot 3.000 tekens. Jump verwacht binnen 96 uur na bevestiging van zowel de inzending als de tokenverbranding contact op te nemen met in aanmerking komende onderzoekers.
Drie keer hogere beloningen voor Alpenglow-bugs
Firedancer biedt tot 20 november het dubbele van de gebruikelijke bountybedragen. Rapporten die specifiek betrekking hebben op Solana's Alpenglow-upgrade komen in aanmerking voor een verdrievoudigde beloning, waarbij kritieke bevindingen tot $300.000 kunnen opleveren, hoewel Jump de uiteindelijke betalingen bepaalt.
De stimulansen volgen op de mainnet-lancering van Alpenglow, Solana's nieuwe stemsysteem, op 21 oktober. De upgrade verandert hoe validators overeenstemming bereiken over Solana-transacties, en Jump moedigt onderzoekers aan om de nieuwe code te onderzoeken zolang de hogere betalingen beschikbaar zijn — waarmee onderzoekers een vast tijdvenster krijgen om pas gelanceerde mainnet-code te doorgronden onder verbeterde voorwaarden.
Aanvullende context
Firedancer draait naast Agave, een andere Solana validator-client, een combinatie die betekent dat Solana's consensus niet rust op één validator-implementatie. Jump zei dat zijn software per 16 oktober ongeveer 15% van Solana's gestaakte SOL beveiligde. Een apart inbreuk op de wallet van een Solana-handelsbot die op 26 oktober werd gemeld, betrof gebruikerswallets en was niet gekoppeld aan een bekende Firedancer-fout.
De audit bracht eerder een fout in de transactieplanning aan het licht die ertoe kon leiden dat Firedancer betalingen in de verkeerde volgorde verwerkte en het oneens was met andere validators. Jump zegt dat de nieuwe rapportageregels zijn ontworpen om beoordelingsvertragingen te verminderen en tegelijkertijd serieuze securitybevindingen in aanmerking te laten komen voor beloningen.
Bron: CoinCentral

