FomoPeek iOS-malware richt zich op cryptogebruikers, met waarschuwingen van SlowMist en Binance
Belangrijkste punten
- •SlowMist waarschuwde op 19 september dat versies 1.1 en 1.2 van de iOS-app FomoPeek kwaadaardige code bevatten, waarbij getroffen gebruikers gestolen assets en blootgelegde privésleutels meldden.
- •De app verborg een exploitatieframework op iOS-kernelniveau met acht aanvalsmethoden die iOS-versies 12.0–18.7 en 26.0–26.1 dekken, waardoor het mogelijk was de sandbox te ontvluchten en toegang te krijgen tot sleutelhangergegevens en bestanden van andere applicaties.
- •Versie 1.3 van FomoPeek, bijgewerkt op 17 september, bevatte de exploitatieframeworks niet langer, twee dagen vóór de openbare waarschuwing van SlowMist.
- •Binance verzocht gebruikers die de app hadden geïnstalleerd deze te verwijderen, iOS bij te werken en self-custody wallet-assets te verplaatsen naar een nieuwe wallet op een apparaat waarop FomoPeek nooit was geïnstalleerd, en meldde geen bevestigde impact op zijn gebruikers.
- •Gate.io en OKX, die beide aan het onderzoek van SlowMist meewerkten, gaven eveneens waarschuwingen af; het incident onderstreept het toenemende gebruik van mobiele apps, waaronder nepapps in legitieme app-stores, om cryptogebruikers aan te vallen.
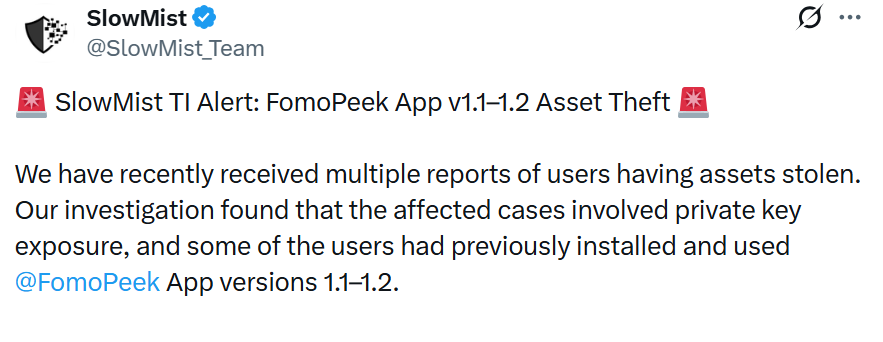
Het blockchainbeveiligingsbedrijf SlowMist heeft kwaadaardige software aangetroffen in de iOS-app FomoPeek, gericht op cryptogebruikers. In een waarschuwing geplaatst op X op 19 september waarschuwde het bedrijf iPhone-gebruikers voor de malware en meldde dat verschillende gebruikers hadden gerapporteerd dat hun assets waren gestolen.
Volgens SlowMist toonde het onderzoek aan dat de getroffen gebruikers hun privésleutels waren kwijtgeraakt. Het bedrijf stelde ook vast dat een deel van de slachtoffers versie 1.1 of 1.2 van FomoPeek had geïnstalleerd, een applicatie die zich voordoet als een alleen-lezen tool voor het monitoren van whale-wallets op de netwerken Ethereum, Solana en Tron.
FomoPeek-malware in staat om de iOS-sandbox te omzeilen
Uit de analyse van SlowMist bleek dat de iOS-versie van de app twee modules bevatte die niets te maken hadden met de opgegeven functie. Eén van deze modules huisvest een exploitatieframework op iOS-kernelniveau met acht verschillende methoden om het besturingssysteem aan te vallen. Het framework trof iOS-versies 12.0–18.7 en 26.0–26.1, waarbij de aanvalsmethode werd gekozen op basis van het iPhone-model en de gebruikte iOS-versie.
Exploits op kernelniveau worden beschouwd als een van de ernstigste vormen van apparaatcompromittering, omdat de kernel de isolatiegrenzen vormt die de gegevens van de ene app van die van een andere scheiden. Wanneer de exploitatie slaagt, ontwijkt de app de iOS-sandbox, gevoelige sleutelhangergegevens kunnen worden ontsleuteld en bestanden van andere apps toegankelijk worden. Hierdoor lopen vrijwel alle gevoelige informatie op een gecompromitteerd apparaat risico op blootstelling, waaronder inloggegevens, seed phrases, chatgeschiedenis en privésleutels — wat betekent dat portemonneemateriaal dat in afzonderlijke applicaties was opgeslagen binnen bereik lag, ook al werd FomoPeek zelf gepositioneerd als een monitoringtool en niet als een wallet.
De malware kan ook gegevens verzamelen, verbinding maken met verborgen servers en opdrachten op afstand van kwaadwillenden ontvangen. De kwaadaardige code lijkt inmiddels echter verwijderd: versie 1.3 van de app, bijgewerkt op 17 september, bevat de exploitatieframeworks niet langer. De verwijdering vond daarmee twee dagen vóór de openbare waarschuwing van SlowMist op 19 september plaats.
Binance spoort gebruikers aan om assets te verplaatsen, FomoPeek te verwijderen en iOS bij te werken
Meerdere crypto-exchanges hebben hun gebruikers over het incident geïnformeerd. Binance verzocht gebruikers van iPhones en iPads met iOS 26.x of ouder die de app hadden geïnstalleerd, deze te verwijderen en nooit opnieuw te downloaden. In een bericht op X adviseerde de exchange ook om iOS bij te werken naar de nieuwste versie, met de kanttekening dat er geen meldingen waren ontvangen van een getroffen Binance-gebruiker.
Voor gebruikers van de self-custody wallet van Binance adviseerde de exchange om assets te verplaatsen naar een nieuwe wallet op een apparaat waarop FomoPeek nooit is geïnstalleerd — advies dat voortkomt uit het vermogen van de sandbox-escape om bestanden van andere applicaties op hetzelfde apparaat te bereiken.
Andere exchanges, waaronder Gate.io en OKX, die beide SlowMist hebben geholpen bij het onderzoek, hebben hun gebruikers eveneens gewaarschuwd.
Mobiele apparaten blijven een groeiend aanvalsoppervlak
Het incident onderstreept hoe dreigingsactoren cryptogebruikers blijven aanvallen via mobiele apparaten. In de afgelopen jaren hebben kwaadwillenden in toenemende mate verschillende methoden gebruikt om smartphones te misbruiken en toegang tot crypto-wallets te verkrijgen. Opvallend is dat kwaadaardige apps soms opdoken op legitieme distributiekanalen zoals de Play Store en de App Store. Meerdere nep-cryptoapps zijn verschenen in de App Store, waaronder één die zich voordeed als de Wasabi-wallet en waarbij een gebruiker in augustus 6 BTC verloor.
Voor gebruikers die hun eigen risico willen inschatten, zijn de concrete controlepunten uit de adviezen de geïnstalleerde FomoPeek-versie, de iOS-versie van hetat en verdere updates van de bedrijven en exchanges die bij het onderzoek betrokken zijn.
Dit artikel is uitsluitend ter informatie. Gebruikers die mogelijk getroffen software hebben geïnstalleerd, dienen het advies van officiële beveiligingspartijen en walletplatformen op te volgen.
Bron: The Market Periodical

