Wat zijn crypto bridges? Hoe ze werken en waarom ze worden gehackt
Belangrijkste punten
- •De cumulatieve verliezen door crypto bridge-exploits zijn sinds 2021 boven de $4,3 miljard uitgekomen, en bridges waren verantwoordelijk voor twee van de drie grootste DeFi-exploits in het eerste kwartaal van 2026.
- •De meeste bridges verplaatsen waarde via een lock-and-mint-proces dat de oorspronkelijke token op de bronchain vergrendelt en een wrapped token op de bestemmingschain uitgeeft, met Wrapped Bitcoin als bekendste voorbeeld.
- •Toegangscontrolefouten waren in 2024 de belangrijkste aanvalsvector, verantwoordelijk voor circa 75% van de verloren waarde bij bridge-incidenten dat jaar, oftewel ongeveer $1,7 miljard.
- •Grote bridge-incidenten in 6 2026 waren onder andere de aanval op Kelp DAO van ongeveer $290 miljoen, het verlies van Verus Protocol van circa $11,6 miljoen, de forged-message-exploit bij Hyperbridge en het verlies van AFX Trade van ongeveer 24,15 miljoen USDC nadat een aanvaller vijf validatorhandtekeningen had verkregen.
- •Nieuwere protocollen beogen het bridge-risico te verlagen: Chainlinks CCIP verwerkte naar verluidt meer dan $28,6 biljoen aan transfers zonder exploit op protocolniveau, en Wormhole voegde in 2024 zero-knowledge proof-verificatie en cross-chain governance toe.
Crypto bridges verplaatsen tokens en data tussen blockchains die niet met elkaar kunnen communiceren, en ze zijn uitgegroeid tot een van de meest aangevallen onderdelen van de cryptobranche. Een gids voor blockchain bridges uit 2026 zet de cumulatieve verliezen door bridge-exploits sinds 2021 op meer dan $4,3 miljard, en bridges waren verantwoordelijk voor twee van de drie grootste DeFi-exploits in het eerste kwartaal van 2026. Dit artikel behandelt hoe bridges werken, hoeveel er is verloren en wat de cijfers tonen over hun zwakke punten.
Wat is een crypto bridge?
Blockchains zoals Bitcoin, Ethereum en BNB Smart Chain hanteren elk hun eigen regels, met verschillende consensusmechanismen, programmeertalen en tokenstandaarden. Standaard kunnen ze geen berichten of assets naar elkaar sturen.
Een crypto bridge is een protocol dat twee afzonderlijke blockchainnetwerken verbindt en gebruikers in staat stelt assets of data van de ene naar de andere chain te verplaatsen. Dit vermogen heet interoperabiliteit.
Uitlegvideo's en gidsen gebruiken vaak de metafoor van een fysieke brug tussen twee eilanden: elk eiland is een eigen blockchain-ecosysteem, en zonder brug blijven assets en gebruikers op hun eigen eiland vastzitten.
Er zijn praktische redenen om over te steken. Gebruikers kunnen applicaties en DeFi-diensten bereiken die alleen op een andere chain bestaan, en omdat transactiekosten per netwerk verschillen, verplaatsen sommige gebruikers assets naar een goedkopere chain voor bepaalde transacties.
Ook ontwikkelaars profiteren van bridges, omdat ze hiermee applicaties kunnen bouwen die de sterke punten van meerdere blockchains combineren. Curve Finance en Aave gebruiken bijvoorbeeld bridges om gebruikers liquiditeit te laten verplaatsen tussen Ethereum en netwerken zoals Polygon en Avalanche.
Het alternatief — een asset verkopen en een nieuwe kopen — brengt transactiekosten met zich mee en stelt de gebruiker bloot aan prijsschommelingen. Een bridge laat de gebruiker de oorspronkelijke asset behouden en tegelijk toegang krijgen tot een nieuw netwerk.
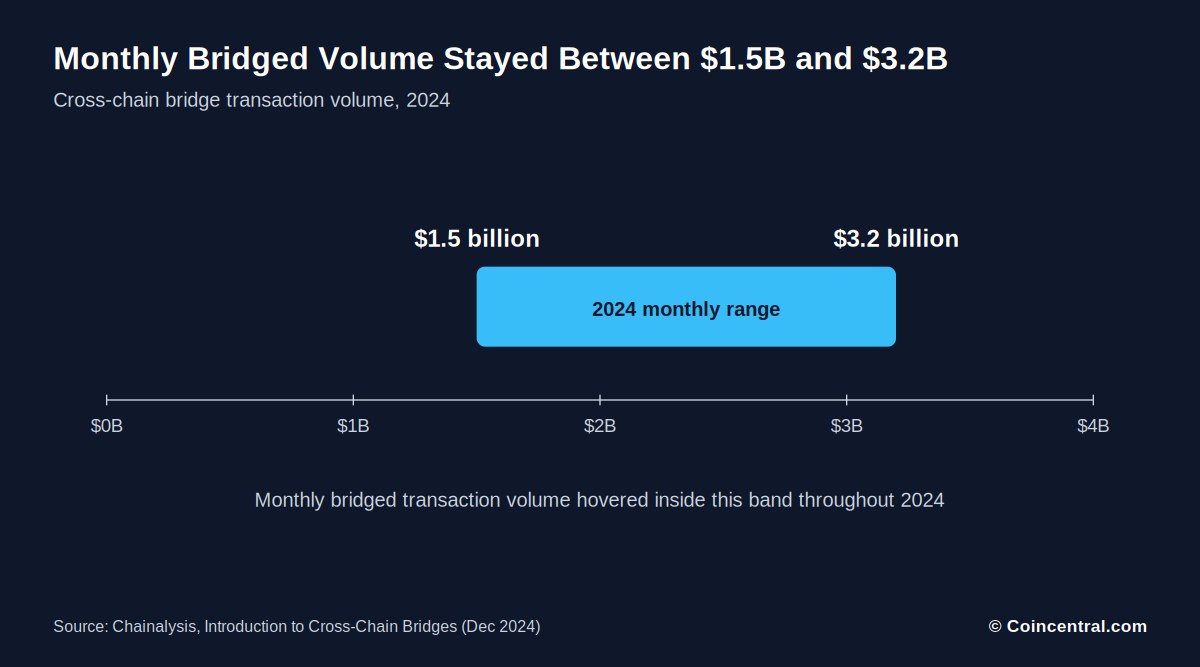
Gebruiksdata laat zien hoe sterk mensen afhankelijk zijn van bridges. Chainalysis meldde dat het maandelijkse bridged volume in 2024 varieerde van $1,5 miljard tot $3,2 miljard.
Hoe crypto bridges waarde verplaatsen
De meeste bridges verplaatsen waarde via een lock-and-mint-proces. De gebruiker stuurt de oorspronkelijke token naar een bridge-contract op de bronchain, dat de token vergrendelt en de storting registreert. De bridge stuurt vervolgens een beveiligd bericht naar een overeenkomstig contract op de bestemmingschain, dat een wrapped token creëert dat gekoppeld is aan de waarde van het origineel.
De oorspronkelijke munt steekt de chaingrens nooit over. In plaats daarvan ontvangt de gebruiker een vervangende token — Wrapped Bitcoin (WBTC), een ERC-20-token dat op Ethereum werkt, is het klassieke voorbeeld — terwijl de oorspronkelijke BTC vergrendeld blijft in smart contracts.
Het omkeren van de transfer verloopt via burning en unlocking: de gebruiker stuurt het wrapped token terug naar het bridge-contract, dat het uit circulatie haalt. Vervolgens gaat er een bericht naar de bronchain en wordt de oorspronkelijke asset vrijgegeven.
Chainalysis illustreert het proces met een Ethereum-naar-Solana-voorbeeld: een asset wordt vergrendeld op Ethereum, een bericht bereikt Solana en daar wordt een wrapped kopie gemaakt die kan worden gebruikt alsof het native is op Solana.
Vanuit het perspectief van de gebruiker zijn de stappen kort: kies de bronchain en het bedrag, stuur de assets naar de bridge en ontvang wrapped tokens op de doelchain. Achter de schermen is het systeem afhankelijk van berichten, bewijzen, validators, contracts en liquiditeitspools.
Dat laatste is belangrijk voor de veiligheid. Als één schakel in de keten breekt, kunnen fondsen snel weglekken — zoals latere secties laten zien. Of de zwakke schakel nu een vervalst bericht is, een gebrekkige handtekeningcontrole of een ontbrekende validatiestap, de omvang van het verliezen hangt vaak samen met de hoeveelheid liquiditeit erachter.
Soorten crypto bridges
Bridges kunnen worden ingedeeld naar wie ze beheert, hoe ze werken en in welke richting ze assets verplaatsen. De meest voorkomende indeling is tussen trusted- en trustless-ontwerpen, elk met eigen afwegingen.
Een trusted, of custodial, bridge wordt beheerd door een centrale entiteit, en gebruikers moeten vertrouwen op de beheerder om assets veilig te houden. Deze bridges kunnen een soepelere ervaring bieden, maar de beheerder zou fondsen kunnen misbruiken.
Een trustless, of non-custodial, bridge gebruikt smart contracts om tokens te vergrendelen en vrij te geven, zonder centrale beheerder. De veiligheid hangt dan af van de kwaliteit van de code, en dergelijke bridges kunnen complexer en trager zijn.
Andere categorieën zijn wrapped asset bridges, die een asset van de ene chain omzetten naar een compatibel token op een andere — WBTC is het bekendste voorbeeld — en sidechain bridges, die een parent chain verbinden met een child chain met een ander consensusmechanisme, zoals de verbinding tussen Ethereum en Gnosis Chain.
Ook de richting is een factor. One-way bridges verplaatsen assets alleen naar de bestemmingschain, zonder retourweg, terwijl two-way bridges in beide richtingen werken en beter geschikt zijn voor algemeen gebruik.
Sommige wallets bieden cross-chain swaps als alternatief. De wallet gebruikt een aggregator om gedecentraliseerde exchanges te doorzoeken op de beste koers, en kan achter de schermen bridges gebruiken zonder dat de gebruiker er direct mee werkt.
Hoeveel is verloren gegaan door bridge-hacks?
Bridge-exploits hebben gebruikers miljarden gekost. Een gids uit 2026 zette de cumulatieve verliezen sinds 2021 op meer dan $4,3 miljard, waardoor cross-chain-infrastructuur een van de meest gerichte gebieden in crypto is.
Eerdere analyse van Chainalysis telde $1,4 miljard aan verliezen vanaf begin 2022. Destijds was het bedrag dat van bridges was gestolen al boven de $1 miljard — en het totaal is sindsdien blijven stijgen.
Toegangscontrolefouten waren in 2024 de belangrijkste oorzaak, verantwoordelijk voor circa 75% van de waarde die dat jaar verloren ging bij bridge-incidenten, oftewel $1,7 miljard. Een latere sectie gaat hier dieper op in.
Het grootste afzonderlijke incident in de bronnen is de Ronin-exploit van $615 miljoen. Ronin was de bridge die het spel Axie Infinity ondersteunde. Wormhole verloor ongeveer $320 miljoen door een zwakte in de controles van digitale handtekeningen.
De aanval op Kelp DAO, gemeld op ongeveer $290 miljoen, was tot mei de grootste bridge-exploit van 2026. Horizon verloor ongeveer $100 miljoen in juni 2022.
Schaal alleen zegt niet hoe gevaarlijk een fout is. Hyperbridge verloor veel minder, alleen omdat de liquiditeit beperkt was — een bug die vandaag $2,5 miljoen wegtrekt, kan veel meer wegtrekken als de pool groeit.
Bridge-hacks in 2026
In 2026 vonden verschillende bridge-incidenten plaats. Het grootste was Kelp DAO, waar aanvallenden volgens berichten ongeveer $290 miljoen buitmaakten. TechRadar meldde dat de aanval zich richtte op Kelps LayerZero-opzet, en sommige onderzoekers brachten deze in verband met de Lazarus Group.
LayerZero zou hebben gezegd dat het probleem voortkwam uit de configuratie van Kelp, waaronder het gebruik van een enkele DVN. Kelp betwistte die lezing. Het geval laat zien dat veiligheid afhangt van hoe een project zijn berichtlaag instelt, niet alleen van het onderliggende protocol.
De Ethereum-bridge van Verus Protocol werd geëxploiteerd voor ongeveer $11,6 miljoen, gemeld door Blockaid en PeckShield op 18 mei. Een vervalst cross-chain bericht misleidde de bridge om reserves naar de wallet van de aanvaller te sturen.
De aanvaller trok ETH, USDC en tBTC weg en zette die om in ongeveer 5.402 ETH. Blockaid zei dat de oorzaak ontbrekende validatie van het bronbedrag was in de Solidity-code van de bridge, en dat het geen ECDSA-omzeiling, een gecompromitteerde notarissleutel of een parser-bug was.
Hyperbridge werd getroffen door een vervalst cross-chain bericht. De aanvaller kreeg controle over een bridged DOT-tokencontract, sloeg 1 miljard bridged DOT aan en verkocht die in beschikbare liquiditeit. Eerste berichten spraken van een verlies van $237.000, een latere beoordeling zette de gerealiseerde verliezen op bijna $2,5 miljoen.
De bronnen verschillen over de timing: één gids dateert het Hyperbridge-verlies op maart 2025, terwijl een rapport uit 2026 het in april plaatst.
AFX Trade verloor op 22 juli ongeveer 24,15 miljoen USDC nadat een aanvaller de vijf validatorhandtekeningen had verkregen die nodig waren om een opname goed te keuren — passend bij het validatorovernamepatroon dat in de volgende sectie wordt besproken.
Waarom bridges worden gehackt
Een bridge moet één moeilijke vraag beantwoorden: is er echt iets gebeurd op een andere chain? Als de bridge dat verkeerd beantwoordt, kan geld bewegen terwijl dat niet zou moeten.
Bridges zijn aantrekkelijke doelen om drie redenen: ze beheren grote reserves, ze verbinden meerdere ecosystemen en ze zetten een controlefout om in een directe opname. Ze zijn ook afhankelijk van complexe smart contract-logica verspreid over meer dan één chain.
Eén analyse verdeelt aanvallen in twee groepen: code-aanvallen, die fouten in smart contracts uitbuiten, en netwerkontwerpaanvallen, die vaak via social engineering worden uitgevoerd.
De meeste bridge-hacks beogen het vrijgeven van tokens op de ene chain zonder overeenkomstige storting op de andere. Drie methoden komen steeds weer terug.
Toegangscontrolefouten waren in 2024 de belangrijkste aanvalsvector, op circa 75% van de verloren waarde, oftewel $1,7 miljard; de rest kwam van andere oorzaken. Custodial bridges voegen een extra risico toe: de beheerder zou fondsen kunnen misbruiken.
De incidenten van 2026 laten zien hoe deze categorieën in de praktijk uitpakken: Verus en Hyperbridge vielen door vervalste cross-chain berichten, AFX Trade door een aanvaller die de validatorhandtekeningen verzamelde die een opname vereiste, en Kelp DAO door een geschil over de configuratie van een berichtlaag. Validatorovername is het patroon om hier te begrijpen: wanneer een bridge fondsen pas vrijgeeft na het verzamelen van een drempel aan handtekeningen, kan wie die handtekeningen houdt opnames autoriseren zonder onderliggende storting.
DeFi is ook veel meer onderling verbonden dan in 2022, toen Nomad en Wormhole werden getroffen. Er zijn nu meer chains, wrappers en berichtlagen, waardoor kleine validatiefouten meer kansen krijgen uit te groeien tot grote verliezen.
Hoe gestolen fondsen via bridges bewegen
Bridges faciliteren ook het verplaatsen van gestolen geld. Door chains te verbinden maken ze de route moeilijker te volgen voor opsporing en securityteams. Chainalysis wijst op gefragmenteerde data en versluierde transactieroutes als de grootste problemen.
Na de ineenstorting van FTX stalen hackers ongeveer $477 miljoen van de exchange en begonnen het geld wit te wassen, met peel chains, CoinJoins en bridges om te verhullen waar de fondsen vandaan kwamen en naartoe gingen. Het doel was de anonimiteit te vergroten.
Witwassen verloopt doorgaans in drie fasen. Placement brengt zwart geld in het financiële systeem, layering verplaatst het via vele transacties om de bron te verbergen, en integration is het moment waarop de fondsen niet langer gemakkelijk naar criminaliteit te herleiden zijn.
Integration is een cruciaal detectiemoment, omdat crypto en cash elkaar daar ontmoeten. Exchanges die zich aan anti-witwasregels houden, controleren identiteit en de herkomst van fondsen; andere platforms zijn strenger of juist minder streng met deze eisen.
Bridge-transacties laten lange sporen na over meerdere smart contracts en stappen. Chainalysis zegt dat zijn Reactor-tool fondsen kan volgen over honderden bridge-protocollen en gedecentraliseerde exchanges, met data over meer dan 25 blockchains, 17 miljoen assets en 220 miljoen bridge-transacties.
AML-regels vormen één verdedigingslaag. Ze helpen het illegale gebruik van crypto te detecteren, maar kunnen een exploit niet zelf stoppen.
Andere beveiligingsincidenten van juli tot oktober 2026
Bridges zijn niet het enige zwakke punt van de branche. Een Santiment-rapport behandelde een reeks incidenten van juli tot begin oktober 2026, bij exchanges, hardware wallets, bridges en software wallets. De verscheidenheid is op zich al de les: de verliezen van het kwartaal kwamen van operationele beveiliging bij exchanges, mechanismen van leenprotocollen, een reserve-mismatch, willekeur in wallet-firmware en systemen van externe leveranciers — andere faalvlakken dan de hierboven beschreven bridge-exploits, maar met dezelfde gevolgen voor getroffen gebruikers.
Bitget meldde op 24 september een inbreuk met verliezen van ongeveer $387,5 miljoen, op bijgesteld van een eerste schatting van $351,6 miljoen. Mandiant en SlowMist brachten het terug op gecompromitteerde beveiligingsproducten van derden. Bitget zei dat zijn cold wallets niet waren getroffen en dat zijn beschermingsfonds gebruikers zou compenseren.
De Tectonic-exploit volgde op 30 augustus. Cronos zette het getroffen leenbedrag op ongeveer $120,4 miljoen. Validators draaiden 10.961 blocks terug en keerden ongeveer $111,2 miljoen om, terwijl ongeveer $9,19 miljoen het netwerk al had verlaten.
Op 6 september stond een bug in het Liquid Network toe dat ongeveer 4.000 LBTC zonder dekking werd aangemaakt. Blockstream zei dat de reserve daalde van ongeveer 4.205 BTC naar ongeveer 197 BTC. De aanvaller gaf 3.400 BTC terug, en ongeveer 600 BTC bleef openstaan.
De problemen bij Coldcard begonnen op 30 juli: een firmwarefout uit maart 2021 had de willekeur verzwakt die voor het genereren van seeds werd gebruikt. TRM Labs schatte dat ongeveer 1.816 BTC, ter waarde van circa $116 miljoen, van meer dan 5.200 adressen werd weggetrokken.
De app-wallet van D'CENT verloor tussen 15 en 25 september ongeveer 12,4 miljoen XRP verspreid over 7.393 wallets. Trezor meldde leveranciersinbraken bij ShipMonk en Brevo, maar zei dat zijn wallets niet waren gehackt. Ongeveer 347.149 contacten werden geëxporteerd vanuit Brevo, en circa 2.500 mensen klikten op een phishinglink.
Op 9 oktober begon Ledger een onderzoek naar geledigde wallets bij klanten die hadden gekocht via de reseller CryptoBilis. On-chain onderzoeker Specter schatte de verliezen op meer dan $86 miljoen, maar Ledger heeft geen totaal bevestigd. Twee dagen eerder riep Justin Drake op tot planning voor AI-risico's voor elliptic-curve-cryptografie, terwijl Coinbase' Yehuda Lindell zei dat er geen aanwijzingen zijn dat de onderliggende aannames zijn verzwakt.
Hoe het bridgerisico te verkleinen — en wat nu komt
Geen enkele bridge is zonder risico, maar gebruikers kunnen hun blootstelling verlagen. Controleer of een bridge beveiligingsaudits heeft doorstaan en een lange operationele staat van dienst heeft, en let op waarschuwingssignalen voordat u fondsen verzendt.
De bronnen noemen ook basisgewoontes: bewaar fondsen in een beveiligde wallet zoals een hardware wallet, gebruik sterke wachtwoorden met multi-factor authenticatie, houd software bijgewerkt, activeer transactiewaarschuwingen en houd uw activiteit in de gaten voor iets ongewoons.
Phishing is een veelvoorkomende route naar diefstal. Controleer de URL voordat u een privésleutel of gevoelige gegevens invoert. Gevestigde platforms met een lange staat van dienst kunnen meer vertrouwen bieden, maar geen enkele is volledig veilig.
Cross-chain swaps bieden een ander alternatief. Een wallet of dienst routeert de swap voor u, wat direct contact met een bridge kan vermijden — maar ook zij hebben beperkingen, zoals minder ondersteunde tokens en kosten.
Bridges zijn geschikt voor geavanceerde behoeften, zoals het verplaatsen van tokens die swap-diensten niet ondersteunen, terwijl swaps geschikt zijn voor eenvoudige trades tussen populaire tokens.
Nieuwere protocollen beogen het risico te verlagen. Chainlinks CCIP heeft naar verluidt meer dan $28,6 biljoen aan transfers verwerkt zonder een exploit op protocolniveau, met gedecentraliseerde validatie. Wormhole voegde in 2024 zero-knowledge proof-verificatie en cross-chain governance toe. 1inch, dat cross-chain swaps aanbiedt, zegt dat het product instructies van gebruikers uitvoert zonder bewaarderschap van assets — een claim die van het bedrijf zelf komt.
Deze ontwikkelingen wijzen op sterkere validatiestandaarden, maar exploits blijven een risico. Toegangscontrolefouten, single points of failure en zwakke configuraties hebben tot dusver veel verliezen veroorzaakt, en gebruikers moeten elke optie zorgvuldig afwegen voordat ze assets verplaatsen. De signalen om op te letten zijn die achter dit jaar's verliezen: hoeveel onafhankelijke partijen een cross-chain bericht moeten verifiëren, of een configuratie vertrouwen concentreert bij één verifier — het punt waarover LayerZero en Kelp het oneens waren — hoeveel liquiditeit achter één contract zit, en of een beheerder gebruikersfondsen eenzijdig kan verplaatsen.
Bronnen
- What Is a Blockchain Bridge? (updated Apr 21, 2026)
- What is a Crypto Bridge? (published Jul 15, 2024, updated Jul 17, 2026)
- Introduction to Cross-Chain Bridges (Chainalysis Team, Dec 5, 2024)
- Justin Drake's "Bunker Mode" Warning Meets Ledger and Bitget Security Fears (Trader Edge, Oct 13, 2026)
- What is bridging in crypto?
- The biggest bridge hacks in 2026 (Vladimir Kozlov, May 21, 2026)
- How Do Hackers Use Crypto Bridges to Steal?
Bron: CoinCentral

