Ongeveer 40% van Coldcard's Wave 2-uitstromen waren whitehat-reddingen, aldus Galaxy
Belangrijkste punten
- •De blockchainmonitoring van Galaxy Digital geeft aan dat ongeveer 40% van de tweede aanvalsgolf in de Coldcard-exploit whitehat-activiteit was in plaats van criminele diefstal.
- •Een transactie bevestigd in blok 967.948 verplaatste 52,37 BTC, ongeveer 2,8% van de gevolgde exploitfondsen, van Wave 2 en drie aanvalclusters genaamd Footprint AA, AU en AX naar een recovery-trust-adres met de OP_RETURN-boodschap 'claim:cryptorecoverytrust dot com'.
- •Dezelfde reddingsactie omvatte een gerelateerde overdracht op 21 september van 40,71 BTC, ter waarde van ongeveer $3,31 miljoen, met 11 adressen, 20 inputs en 480 outputs.
- •De Coldcard-exploit begon op 30 juli en lekte naar schatting $100 miljoen tot $130 miljoen, met een eerdere telling van ongeveer 1.816 BTC van meer dan 5.200 adressen.
- •Het kwetsbaarheid gaat terug op eenwijziging in maart 2021 waardoor sommige Coldcard-seeds afhankelijk waren van een softwarematige bron voor willekeurige getallen, en hoewel Coinkite de firmware heeft verholpen, blijven munten onder oude seeds risico lopen totdat ze naar nieuw gegenereerde seeds worden verplaatst.
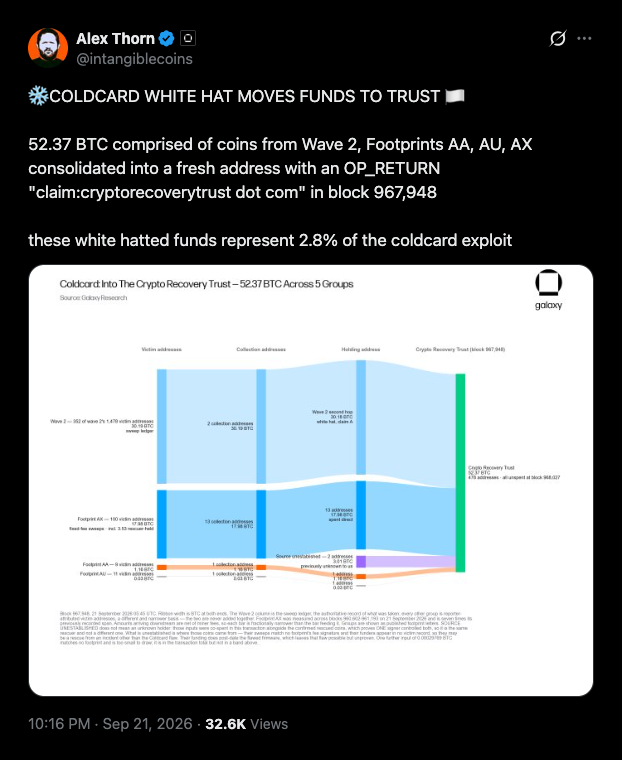
Alex Thorn, head of research bij Galaxy Digital, stelt dat de tweede aanvalsgolf in de Coldcard wallet-exploit voor ongeveer 40% uit whitehat-activiteit bestond, op basis van de blockchainmonitoring van het bedrijf. Het cijfer is een nuttige correctie op de totaalbedragen in de krantenkoppen, aangezien munten die gecompromitteerde wallets verlaten niet allemaal in criminele handen zijn. In een bericht op X volgde Thorn 52,37 BTC die werd verzonden naar een adres dat is gemarkeerd voor een nieuw recovery trust.
52,37 BTC kwam terecht op een nieuw adres in blok 967.948
Volgens Thorn kwam de 52,37 BTC van munten uit Wave 2 en drie aanvalclusters die Galaxy Footprint AA, AU en AX noemde. Het clusteren van adressen op basis van gedeeld gedrag is een standaard on-chain tracing-techniek, waarmee onderzoekers geldstromen aan één actor kunnen toewijzen, zelfs als ze zich over veel adressen verspreiden. De fondsen bereikten een nieuw adres dat werd bevestigd in blok 967.948.
De transactie droeg een OP_RETURN-notitie — een korte boodschap ingebed in een Bitcoin-transactie — met de tekst "claim:cryptorecoverytrust dot com." Thorn schatte de buit op 2,8% van de gevolgde exploitfondsen. Dezelfde transactie stuurde nog eens 3,0134 BTC zonder eerdere trackinggeschiedenis naar hetzelfde recovery-adres. Thorn zei dat dit waarschijnlijk nog meer door whitehats teruggevonden Coldcard-geld was, hoewel hij die link als onbevestigd markeerde.
Als onderdeel van zijn blockchainmonitoring detecteerde Galaxy Research ook een gerelateerde overdracht van 40,71 BTC, ter waarde van ongeveer $3,31 miljoen, op 21 september. Die transactie omvatte 11 adressen, 20 inputs en 480 outputs, en droeg dezde recovery-trust-boodschap.
Verliezen piekten nabij $130 miljoen door een firmwarefout uit maart 2021
Whitehats zijn securityonderzoekers die de technieken van aanvallers gebruiken om blootgestelde munten te bemachtigen voordat criminelen dat doen. Een deel van de uitstromen uit de wallets van slachtoffers was daarom een redding, waarbij munten worden veiliggesteld totdat eigenaren zich melden. Slachtoffers kunnen walletadressen opzoeken op cryptorecoverytrust.com om te controleren of hun fondsen in veiligheid zijn gebracht. Het merendeel van de gestolen bitcoin blijft inactief in de wallets van aanvallers. De open vraag is hoeveel eigenaren naar voren komen om de veiliggestelde munten op te eisen — de stap die reddingen omzet in daadwerkelijke terugvorderingen en het echte verliestotaal definitief maakt.
De Coldcard-exploit begon op 30 juli en ontvouwde zich in meerdere batches in de daaropvolgende dagen. Schattingen van de schade lopen uiteen van ruim $100 miljoen tot een maximum van ongeveer $130 miljoen. Een eerder rapport van Cryptopolitan telde ongeveer 1.816 BTC die van meer dan 5.200 adressen was gelekt, destijds ter waarde van tussen $114 miljoen en $116 miljoen.
De fout gaat terug op een firmwarewijziging in maart 2021. Sommige seeds die door Coldcard-firmware werden gegenereerd, gebruikten een softwarematige bron voor willekeurige getallen in plaats van de hardwaregenerator van het apparaat, en aanvallers bouwden die seeds offline opnieuw op om wallets te legen. Coinkite, de maker van de Coldcard hardware wallet, heeft zijn firmware inmiddels verholpen, maar de blootstelling volgt de seed en niet het apparaat: munten die onder oude seeds al zijn blootgesteld, blijven risico lopen totdat eigenaren ze verplaatsen naar nieuw gegenereerde seeds — precies wat whitehat-reddingen en het claimproces van het recovery trust relevant houden, zelfs nu de verholpen firmware in omloop is.

