Quantumdreiging voor Bitcoin: Coinbase roept op tot actie nu 7,1 mln BTC blootstaat
Belangrijkste punten
- •Coinbase riep Bitcoin-ontwikkelaars op 13 oktober op om onmiddellijk met voorbereidingen tegen kwantumcomputerdreigingen te beginnen, met de waarschuwing dat elke cryptografische upgrade jaren in beslag kan nemen.
- •De exchange beval flexibele post-quantum-ondertekeningsontwerpen aan, hybride schema's die zowel legacy- als PQ-handtekeningen ondersteunen tijdens de migratie, stateless PQ-opties en compatibiliteit met multi-party computation voor institutionele bewaring.
- •Coinbase wees P2MR (BIP-360) en P2TRv2 aan als bestaande voorstellen die als fundament voor de post-quantum-overgang van Bitcoin zouden kunnen dienen, hoewel geen van de aanbevelingen een goedgekeurde netwerkupgrade vormt.
- •Een rapport van Project Eleven toonde aan dat ongeveer 7,1 miljoen BTC in adressen met blootgestelde publieke sleutels staat, wat ze potentieel kwetsbaar maakt voor een toekomstige kwantumaanval, terwijl 65% van de ETH aan vergelijkbare blootstelling blootstaat.
- •Recente inbreuken op bewaring, waaronder een aanval gerelateerd aan Cold Card en een supplychain-aanval op Ledger via wederverkoper Cryptobillis die elk verliezen van ongeveer $100 miljoen veroorzaakten, benadrukken beveiligingsrisico's op korte termijn, los van het langlopende kwantumdebat.
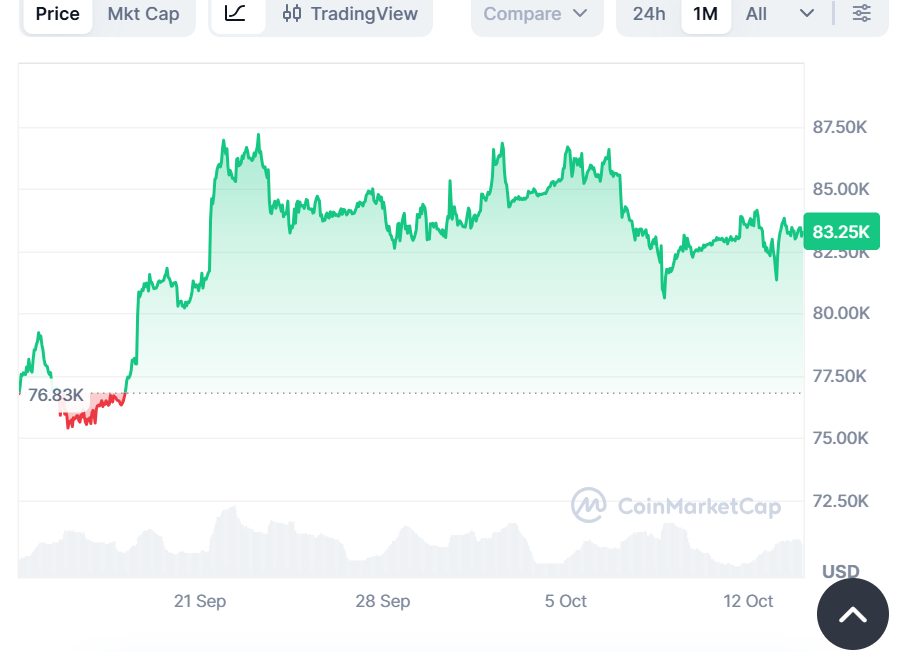
Coinbase riep Bitcoin-ontwikkelaars op 13 oktober op om de voorbereidingen op toekomstige aanvallen met kwantumcomputers te versnellen, met de waarschuwing dat het upgraden van de cryptografische beveiliging van Bitcoin jaren kan duren. In een blogpost zei de exchange dat de overstap van het netwerk naar post-quantum (PQ)-ondertekeningsschema's weliswaar complex is en jaren zal duren, maar dat de voorbereiding onmiddellijk moet beginnen.
De aanbevelingen vormen geen goedgekeurde upgrades van het Bitcoin-netwerk, maar schetsen wel de technische richtingen die Coinbase volgens zichzelf de overgang zou moeten bepalen, waaronder flexibele ondertekeningsontwerpen, hybride schema's en voorzieningen voor institutionele bewaring. Die tijdsdruk weerspiegelt hoe Bitcoin verandert: ondertekeningsregels worden door consensus afgedwongen, dus elke upgrade vereist brede overeenstemming tussen ontwikkelaars, miners en node-operators — een proces dat historisch gezien jaren in beslag neemt.
Flexibel ondertekeningsontwerp als kern
De kern van het voorstel van Coinbase is een PQ-ondertekeningssysteem met een flexibel ontwerp dat meerdere ondertekeningssystemen mogelijk maakt, in plaats van het netwerk aan één schema te koppelen. De exchange erkende dat sommige momenteel voorgestelde oplossingen — P2MR (BIP-360) en P2TRv2 — deze flexibiliteit lijken te bieden, en wees beide aan als mogelijke fundamenten voor de post-quantum-overgang van Bitcoin.
PQ-handtekeningen bestaan al buiten Bitcoin: het Amerikaanse National Institute of Standards and Technology finaliseerde in 2024 zijn eerste post-quantum-cryptografienormen, maar het protocol van Bitcoin ondersteunt ze van nature niet, waardoor het netwerk moet afwegen welke ontwerpen passen bij zijn beperkingen.
Naast flexibiliteit pleitte Coinbase voor een aanpak die actieve Bitcoin-wallets in staat stelt hybride ondertekeningssystemen te gebruiken, waardoor zowel legacy-handtekeningen als PQ-schema's tijdens de migratie worden ondersteund. De exchange beval ook stateless PQ-ondertekeningsschema's aan naast stateful schema's, vanwege hun beveiliging, en benadrukte dat elk PQ-schema compatibel moet zijn met multi-party computation (MPC), een belangrijke overweging voor institutionele gebruikers.
Coinbase erkende daarnaast de noodzaak van een pad waarmee adressen alsnog kunnen migreren naar PQ-schema's, al merkte het op dat dit onafhankelijk moet worden beschouwd van het technische werk dat zich richt op het zo snel mogelijk toevoegen PQ-ondertekeningsschema's aan Bitcoin.
7,1 miljoen BTC met blootgestelde publieke sleutels
De verklaring volgt op groeiende bezorgdheid over crypto-adressen met blootgestelde publieke sleutels en de bredere dreiging die kwantumcomputers voor crypto vormen. Vorige week waarschuwde Ethereum Foundation-onderzoeker Justin Drake dat de crypto-gemeenschap in de "bunkermodus" zou gaan door de dreiging van kwantumcomputers, waarbij hij verwees naar doorbraken in AI voor geavanceerde wiskunde en opmerkte dat AI-modellen binnenkort private sleutels uit publieke sleutels zouden kunnen afleiden.
Volgens een rapport van Project Eleven dat vorig jaar werd gepubliceerd, bevinden zich ongeveer 7,1 miljoen BTC in adressen waarvan de publieke sleutels al on-chain zichtbaar zijn, wat ze kwetsbaar maakt voor een toekomstige kwantumaanval. Publieke sleutels worden doorgaans zichtbaar zodra munten van een adres worden uitgegeven, en een voldoende krachtige kwantumcomputer zou in principe een private sleutel uit een publieke sleutel kunnen afleiden — de mechanismen achter de bezorgdheid over blootstelling. Op Ethereum staat 65% van de ETH aan vergelijkbare blootstelling bloot. Omdat veel van deze BTC zich in verloren of slapende adressen bevinden, bestaat de bezorgdheid dat kwantumcomputers ze uiteindelijk kunnen blootleggen.
Beveiligingsdruk buiten kwantum om
Bitcoin heeft meer te doen dan alleen kwantumcomputers. Een paar maanden geleden werd de Bitcoin cold wallet Cold Card getroffen door een grootschalige aanval die leidde tot een verlies van meer dan $100 miljoen. In een recenter incident verloren Ledger-gebruikers ongeveer $100 miljoen door een supplychain-aanval gericht op een van haar wederverkopers, Cryptobillis, waarbij kwaadwillenden een spionagemicrochip in de cold wallets van Ledger implanteerden om toegang te krijgen tot de herstelzinnen van gebruikers en assets te stelen. Samen onderstrepen deze incidenten dat beveiliging van bewaring op zichzelf een zorg op korte termijn blijft, los van het langlopende kwantumdebat.
Dit artikel is uitsluitend bedoeld voor informatieve doeleinden en vormt geen financieel, beleggings- of cybersecurityadvies. Het is oorspronkelijk gepubliceerd door The Market Periodical.

