Bitget hervat opnames vanaf 28 september nu schatting hackverliezen stijgt naar $387,5 miljoen
Belangrijkste punten
- •Bitget verhoogde de geschatte verliezen door de hack van 24 september naar circa $387,5 miljoen, een stijging ten opzichte van de eerdere schatting van ongeveer $351 miljoen, nadat extra gelinkte activa waren geïdentificeerd.
- •Opnamediensten hervatten in fasen, met Bitcoin op 28 september, ETH op 29 september, USDT op 30 september, en overige tokens, fiat en P2P-diensten vanaf 2 oktober.
- •Bitget meldde dat de rekeningsaldi van gebruikers onaangetast zijn en dat het Gebruikersbeschermingsfonds de financiële impact van de hack dekt, terwijl aanvullende beveiligingscontroles doorgaan.
- •Circle en Tether bevriezden ongeveer $318.000 aan stablecoins op een aan de aanvaller gelinkt adres, hoewel andere gelinkte wallets nog steeds meer dan 63.000 ETH aanhouden buiten de bevriezingsbevoegdheid van de uitgevers.
- •CEO Gracy Chen kondigde een AMA op 28 september aan, voorafgaand aan de herstart van de Bitcoin-opnames, en herhaalde het plan van Bitget om de komende drie jaar naar een IPO te gaan.
Bitget zal de opnames in fasen hervatten vanaf 28 september nadat het de geschatte verliezen door de crypto-hack van 24 september heeft bijgesteld naar circa $387,5 miljoen, een bedrag dat steeg nadat extra met het incident gelinkte activa waren geïdentificeerd. De bijgestelde schatting ligt hoger dan de eerdere raming van ongeveer $351 miljoen. De beurs meldde dat het onderliggende beveiligingslek is verholpen en dat er aanvullende beveiligingscontroles lopen. Bitcoin-opnames staan als eerste gepland, gevolgd door ETH en USDT op geselecteerde netwerken.
Fasegewijze hervatting begint met Bitcoin
In een officiële aankondiging meldde Bitget dat de beveiligings- en technische teams aanvullende validatie- en beveiligingscontroles uitvoeren op de opname-infrastructuur na het incident van 24 september.
Volgens het herstelschema zijn BTC-opnames beschikbaar op het Bitcoin-netwerk op 28 september. Op 29 september hervatten ETH-opnames op Ethereum, BSC, Arbitrum, Base en Optimism. USDT-opnames volgen op 30 september op Ethereum, BSC, Solana en Tron, terwijl opnames van andere tokens, fiat en P2P-diensten vanaf 2 oktober starten.
Bitget meldde dat de rekeningsaldi van gebruikers onaangetast zijn door de hack. Het Gebruikersbeschermingsfonds van de beurs dekt de financiële impact, met verliezen ter waarde van $351 miljoen.
CEO noemt aanpak anders dan die van Bybit
Bitget-CEO Gracy Chen zei in een bericht op X dat de beurs een andere aanpak volgt dan Bybit's reactie op hun hack van $1,5 miljard, en merkte op dat het Bitget-incident van 24 september meerdere blockchains en cryptovaluta omvatte. De hack bij Bybit, die in februari 2025 plaatsvond, is tot nu toe de grootst geregistreerde diefstal van een crypto-beurs.
Chen kondigde ook een live AMA aan, gepland op 28 september om 07:30 UTC, 30uten voordat de Bitcoin-opnames hervat moeten worden. Ze zal tijdens de sessie de herstel van opnames, de volgende stappen en vragen uit de community behandelen.
Chen voegde eraan toe dat ze hoopt dat Bitget de crisis kan omzetten in een kans om te laten zien dat het vertrouwen van gebruikers in de beurs terecht is. Ze zei ook dat Bitget nog steeds van plan is de komende drie jaar naar een IPO te gaan.
Circle en Tether bevriezen $318.000 aan stablecoins
Volgens een eerder onderzoek van CoinDesk hebben Circle en Tether ongeveer $318.000 aan stablecoins bevroren die gelinkt zijn aan de Bitget-hack. De twee uitgevers zetten een adres met het label "Bitget Exploiter 8" op de zwarte lijst, waarbij 218.023 USDT en 99.990 USDC werden bevroren. De bevriezingen vonden plaats terwijl Bitget geldsporen over adressen van de aanvaller naging.
Beide uitgevers beheren hun tokens op contractniveau, waardoor ze adressen kunnen blacklisten en verdere overdrachten van USDT en USDC door houders kunnen blokkeren.
Circle trad op om 05:00 UTC op 25 september, terwijl MistTrack later bevestigde dat Tether het adres eveneens op de zwarte lijst had gezet. De bevroren fondsen vormen slechts een klein deel van de gestolen activa. MistTrack-gegevens geven aan dat andere met de aanvaller gelinkte adressen nog steeds meer dan 63.000 ETH aanhouden, wat buiten de bevriezingsbevoegdheden van de stablecoin-uitgevers valt.
In een bericht op X zei Chen: "Thank you to Circle and Tether for moving quickly. Every address frozen matters."
Chen voegde verder toe dat de beurs adressen die aan de aanvaller zijn gelinkt publiek heeft geïdentificeerd en actief opspoort, en dat Bitget THORChain, een cross-chain protocol, formeel verzoekt die adressen geen diensten te verlenen. Cross-chain protocollen zoals THORChain maken asset-swaps tussen verschillende blockchains mogelijk zonder centrale tussenpersoon.
$1,23 miljoen aan ETH verstuurd naar wallet gelinkt aan aanvaller
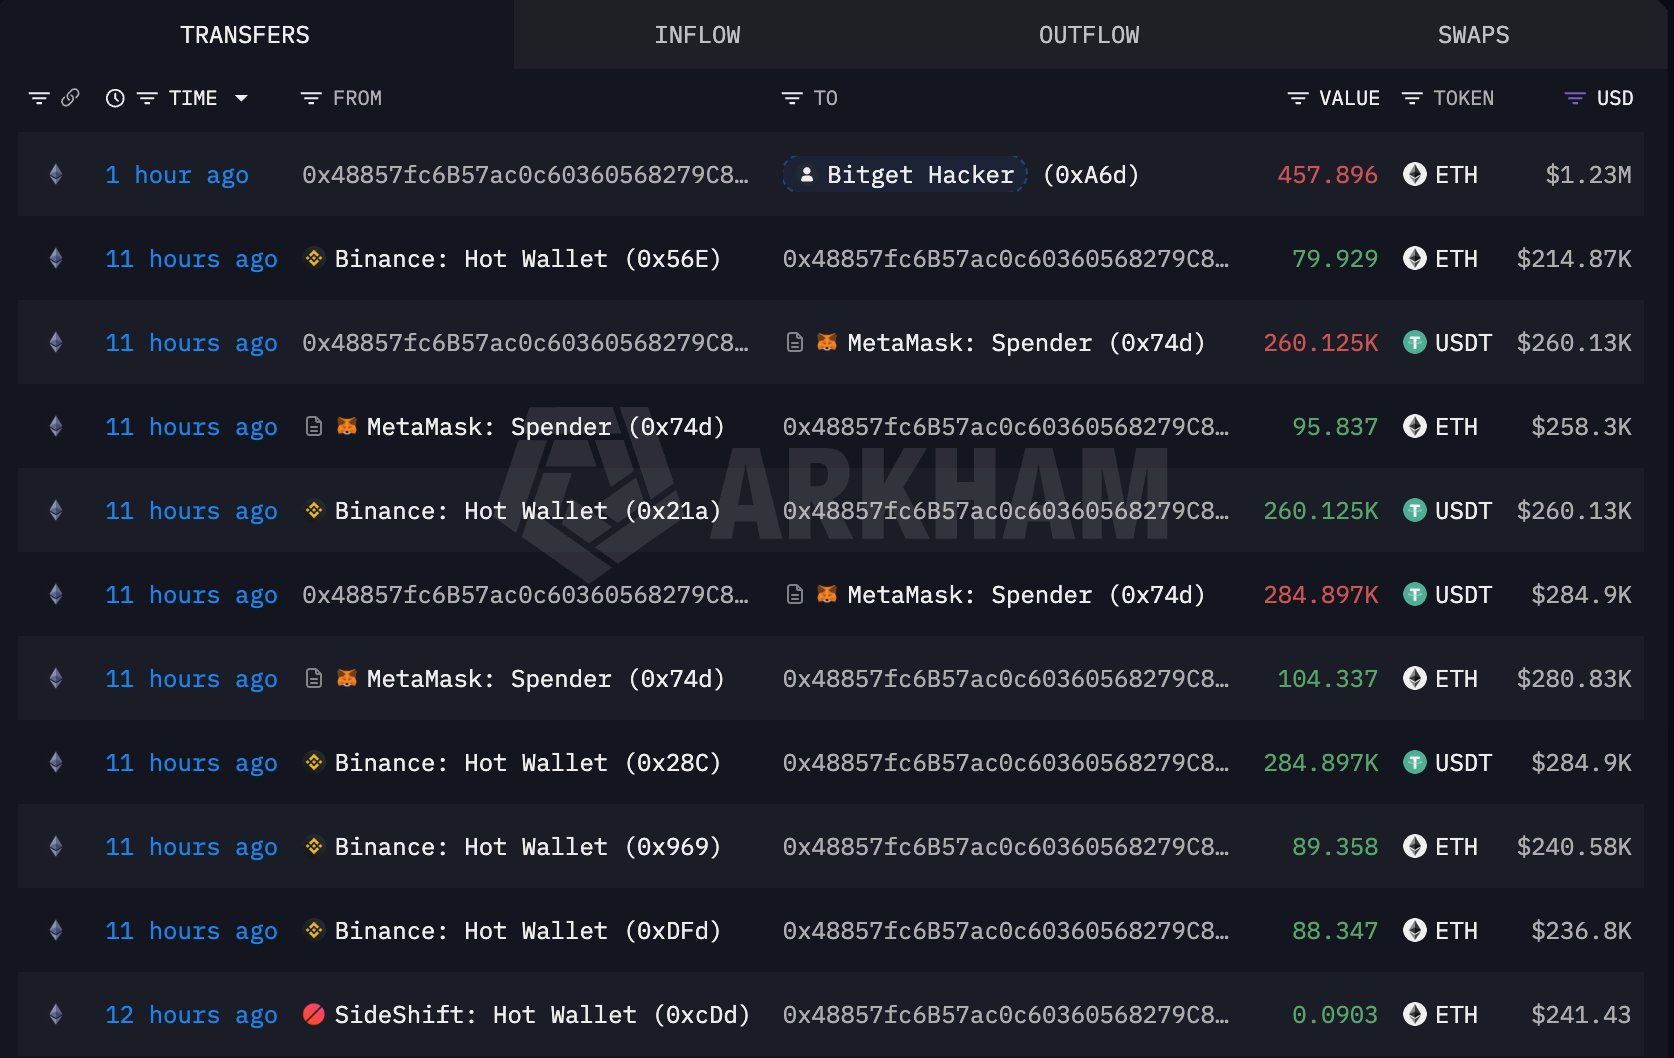
Met een verwijzing naar gegevens van Arkham Intelligence meldde het on-chain analyseplatform Lookonchain dat een wallet geïdentificeerd als 0x4885 457,9 ETH, ter waarde van ongeveer $1,23 miljoen, overmaakte naar een wallet die gelinkt is aan de Bitget-hacker.
Volgens het rapport trok de wallet ongeveer 11 uur eerder 257,6 ETH, ter waarde van circa $692.000, en 545.000 USDT op van Binance. Vervolgens ruilden ze de USDT om in 200,2 ETH voordat ze de gecombineerde 457,9 ETH ongeveer een uur vóór het rapport overmaakten naar de aan de aanvaller gelinkte wallet, met transacties verspreid over een periode van ongeveer 12 uur.
Met de fasegewijze herstart gaande zijn de mijlpalen op korte termijn de AMA en de hervatting van Bitcoin op 28 september, de USDT-uitrol op 30 september en de terugke van de overige opnamekanalen op 2 oktober, naast de afronding van de resterende beveiligingscontroles van Bitget.
Het onderzoek is nog gaande en on-chain wallet-labels bewijzen geen juridisch eigendom of toeschrijving. Dit artikel is uitsluitend ter informatie en vormt geen financieel of beleggingsadvies.

