Binance-topman Richard Teng zegt dat aanval verder ging dan machtigingen van één engineer
Belangrijkste punten
- •Binance-topman Richard Teng zei op 30 oktober 2026 dat de gemelde aanval verder ging dan de machtigingen van één enkele engineer.
- •Teng verwierp de omschrijving van het incident als een simpele one-click-actie en noemde dergelijke labels onnauwkeurig.
- •De verduidelijking bevestigt niet of meerdere medewerkersaccounts zijn gecompromitteerd en maakt niet duidelijk hoe de aanvallers exact te werk gingen.
- •Het statement geeft geen financiële impact van de aanval en bevestigt niet dat klantgelden zijn getroffen.
- •Een gedetailleerd incidentrapport van Binance zou instappunten, getroffen systemen en herstelmaatregelen kunnen verhelderen.
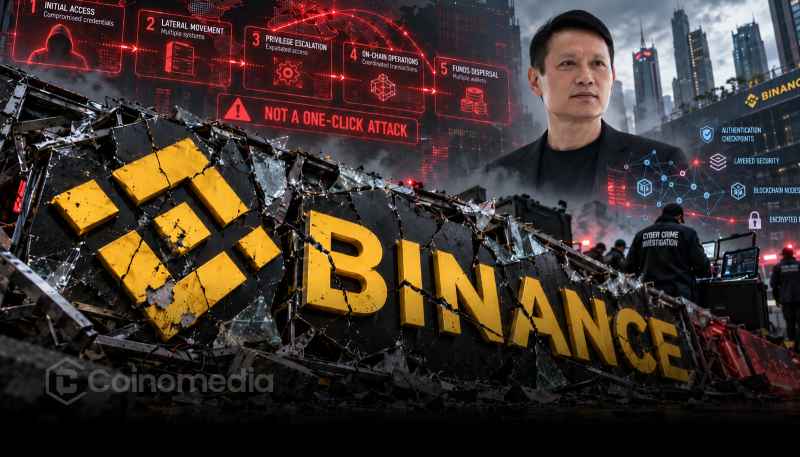
Binance-topman Richard Teng heeft verduidelijkt dat de onlangs gemelde aanval verder ging dan de machtigingen van één enkele engineer, en verwierp daarmee de omschrijving van het incident als een simpele “one-click”-actie.
Zijn opmerkingen betwisten het idee dat één medewerker het hele incident via één geautoriseerde actie zou hebben veroorzaakt, en roepen nieuwe vragen op over de complexiteit van de aanval — al blijven de volledige technische details onduidelijk. In een sector waarin gecentraliseerde beurzen het beheer hebben over klantactiva en accountgegevens behoort de exacte omvang van een beveiligingsincident vaak tot de meest nauwkeurig bekeken details, wat helpt verklaren waarom verduidelijkingen van bestuurders zoveel aandacht trekken.
Verduidelijking nuanceert “one-click”-claims
In op 30 oktober 2026 gepubliceerde opmerkingen ging Teng in op de claims rond het incident en legde uit dat het complexer was dan sommige omschrijvingen deden vermoeden. Volgens Teng ging de aanval verder dan de machtigingen van één enkele engineer en kan deze niet nauwkeurig worden beschreven als een one-click-actie.
Vereenvoudigde labels als “één klik” doen zich vaak voor terwijl een incident nog gaande is, en daarom worden uitspraken van het management doorgaans beschouwd als het referentiepunt voor wat daadwerkelijk bevestigd is. De verduidelijking suggereert dat begrip van het gebeurtenis een nauwkeuriger onderzoek vereist naar de betrokken machtigingen, systemen en acties. Het statement identificeert echter niet de volledige aanvalssequentie en maakt niet duidelijk hoe de aanvallers exact te werk gingen. Ook wordt niet bevestigd of meerdere medewerkersaccounts zijn gecompromitteerd.
Deze onderscheidingen zijn belangrijk: een aanval die de machtigingen van één engineer overschrijdt bewijst niet noodzakelijk dat meerdere engineers betrokken waren. Vooralsnog biedt Tengs uitleg extra context zonder alle vragen over het incident te beantwoorden.
UPDATE: Binance’s Richard Teng clarifies the attack went beyond one engineer’s permissions and was not a “one-click” action. pic.twitter.com/eBfmesTVQD — Cointelegraph (@Cointelegraph) October 30, 2026
Waarom dit onderscheid ertoe doet
De verduidelijking benadrukt een belangrijk aspect van cybersecurity: het verschil tussen de geautoriseerde machtigingen van een medewerker en de feitelijke mogelijkheden van een aanvaller. Grote crypto-platforms gebruiken doorgaans toegangscontroles om te beperken wat individuele medewerkers binnen gevoelige systemen kunnen doen. Deze controles zijn bedoeld om de mogelijke schade door gecompromitteerde inloggegevens of ongeautoriseerde activiteit te beperken, en op machtigingen gebaseerde toegangssystemen van dit soort zijn een standaardonderdeel van enterprise security, ver buiten de cryptosector.
Aanvallers kunnen echter proberen zwakke plekken te exploiteren over meerdere systemen, accounts of beveiligingsprocessen heen. Een incident dat de machtigingen van één persoon overschrijdt, zou daarom een complexere reeks acties kunnen omvatten dan één accountactie.
Dat gezegd hebbende, Tengs opmerkingen alleen maken niet duidelijk welke beveiligingscontroles betrokken waren of of een specifiek systeem faalde. Het onderscheid is belangrijk voor gebruikers die de risico's van gecentraliseerde crypto-platforms willen begrijpen. Een incident reduceren tot een one-click-uitleg kan belangrijke technische details weglaten, en nauwkeurige berichtgeving vereist het scheiden van bevestigde feiten en aannames over hoe een aanval heeft plaatsgevonden.
Wat gebeurt er nu met de beveiliging van Binance?
Na Tengs verduidelijking kan de aandacht uitgaan naar de vraag of Binance aanvullende technische informatie vrijgeeft. Een gedetailleerd incidentrapport zou kunnen verhelderen hoe de aanval zich ontwikkelde, welke machtigingen betrokken waren en welke beveiligingsmaatregelen werden geactiveerd. Dergelijke informatie zou gebruikers ook helpen onderscheid te maken tussen een geïsoleerd beveiligingsincident en een bredere operationele zorg. Incidentdisclosures van beurzen beschrijven doorgaans instappunten, getroffen systemen en herstelmaatregelen, dus de diepgang van een eventueel toekomstig Binance-statement bepaalt hoe volledig het publieke beeld wordt.
Voor cryptobeurzen is transparante communicatie belangrijk, omdat klanten op deze platforms vertrouwen voor de bescherming van digitale activa en gevoelige accountinformatie. Het beschikbare statement geeft geen financiële impact van de aanval en bevestigt niet dat klantgelden zijn getroffen. Het zou daarom voorbarig zijn om conclusies te trekken over verliezen, betrokkenheid van medewerkers of de effectiviteit van Binance' bredere beveiligingsinfrastructuur. In de meantime vertrouwen gebruikers doorgaans op de officiële kanalen van een beurs in plaats van tweedehandse samenvattingen bij het verifiëren van updates over een lopend incident.
Vooralsnog staat Tengs kernboodschap overeind: de aanval kan niet nauwkeurig worden gereduceerd tot de machtigingen van één engineer of één klik. Er zullen verder geverifieerde details nodig zijn om de volledige omvang van het incident, de financiële impact en het verloop ervan vast te stellen.

