Binance-hack van $5,5 miljard onthuld: 50 EIP-7702-nonces openden één hot wallet in enkele minuten
Belangrijkste punten
- •De aanvaller gebruikte één Ethereum type-4-transactie met 50 EIP-7702-autorisaties die de nonces 18.914.775 tot en met 18.914.824 bestreken; slechts één kwam overeen met de actuele nonce van de hot wallet Binance 14.
- •De geslaagde autorisatie delegeerde de hot wallet aan een sweeper-contract onder controle van de aanvaller, dat werd aangeroepen om de wallet circa drie minuten na opname van de transactie op 29 oktober te legen.
- •Bij de eerste grote opname ging het om ongeveer 167.464 ETH, 1,615 miljard USDT en tientallen andere tokens ter waarde van circa $2,5 miljard; de delegatie bleef actief, waardoor mogelijk extra fondsen zonder verdere autorisatie konden worden opgenomen.
- •Blockaid schat de verliezen van het bredere incident op ten minste $5,5 miljard, met geldstromen gerelateerd aan de operatie op Ethereum, Optimism, Arbitrum, Avalanche, Bitcoin en Tron.
- •Per 29 oktober was voor meer dan $2,54 miljard aan betrokken activa bevroren, waaronder bijna $1,57 miljard door Tether en meer dan $800 miljoen door Circle, terwijl Binance stelde dat de gelden van gebruikers veilig zijn.
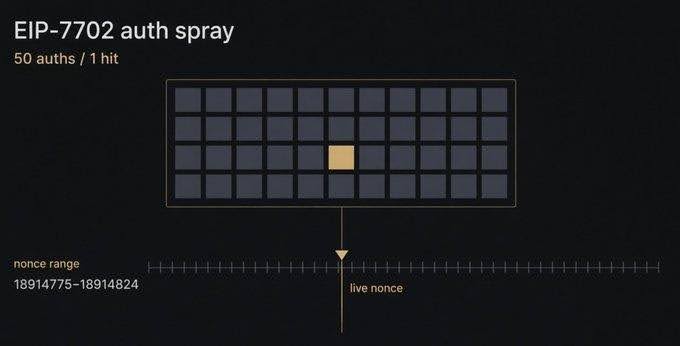
Een nieuwe on-chain-analyse werpt licht op hoe een van de grootste cryptodiefstallen uit de geschiedenis zich rondom het hot-wallet-systeem van Binance voltrok. Volgens beveiligingsbedrijf Blockaid diende een aanvaller één Ethereum type-4-transactie in met 50 EIP-7702-autorisaties, die elk op een andere nonce wedden totdat er één overeenkwam met de actieve nonce van de hot wallet van de beurs, geïdentificeerd als Binance 14.
The attacker didn't know Binance 14's live nonce. So they sprayed 50 EIP-7702 auths (18914775-18914824) in one type-4 tx. Only 1 of 50 was a hit. A 7702 auth is valid only for the current nonce at inclusion. The hot wallet was still firing. One nonce in that window landed.
— Blockaid (@blockaid_) October 29, 2026
De analyse van het bedrijf beschrijft hoe een smal timingvenster, gecombineerd met de lopende activiteit van de wallet, ervoor zorgde dat één autorisatie kon slagen. De aanvaller hoefde vooraf niet één exacte nonce te identificeren; de groep van 50 autorisaties creëerde een bereik waarin er één kon overeenkomen terwijl Binance 14 doorging met transacties. Blockaid schat dat bij het bredere incident ten minste $5,5 miljard verloren is gegaan.
50 EIP-7702-autorisaties leverden één succesvolle treffer op
Op 29 oktober om 20:20:59 UTC diende de aanvaller 50 autorisaties in die de nonces van 18.914.775 tot en met 18.914.824 bestreken. Binance 14 verwerkte op dat moment nog steeds opnames, waardoor de nonce voortdurend wisselde. De aanvaller kende de exacte waarde van de actuele nonce niet; die viel slechts ergens binnen dat bereik.
Van de 50 autorisaties waren er 49 ongeldig en werd er slechts één geaccepteerd, meldt Blockaid. De geslaagde autorisatie delegeerde de wallet van Binance aan een sweeper-contract onder controle van de aanvaller. Omdat een EIP-7702-autorisatie alleen geldig is voor de actuele nonce op het moment van opname in een blok, hing de strategie af van een actieve wallet — en terwijl Binance 14 bleef transacteren, trof één nonce binnen het bewaakte venster doel. De aanvaller riep vervolgens het sweeper-contract aan en leegde de wallet circa drie minuten later.
EIP-7702 veranderde de hot wallet in een programmeerbaar account
EIP-7702 breidt de mogelijkheden van Ethereum uit doordat een extern beheerd account tijdelijk kan optreden als smart-contractaccount, met de uitvoering gedelegeerd aan code. In dit geval beschikte het gedelegeerde contract over zeer brede functionaliteit, waaronder de mogelijkheid om tokens en ETH uit de wallet te verplaatsen.
Bij de eerste grote opname registreerde Blockaid de overdracht van ongeveer 167.464 ETH, 1,615 miljard USDT en tientallen andere tokens, ter waarde van circa $2,5 miljard op het moment van schrijven. De delegatie bleef daarna actief, wat uiteindelijk extra opnamen uit de wallet mogelijk zou kunnen maken zonder verdere autorisatie.
Het Binance-incident breidde zich uit voorbij één wallet
De aanval op Binance leek niet te eindigen bij de eerste opname. Volgens Blockaid hebben andere door Binance beheerde wallets geld overgemaakt naar adressen die in verband worden gebracht met dezelfde operatie op Ethereum, Optimism, Arbitrum en Avalanche. Andere publieke schattingen wezen ook op uitstromen van Bitcoin en fondsen op Tron die met de aanval samenhangen.
De volledige omvang van de schade zal pas duidelijk worden naarmate het incident verder ontrolt, maar de meest recente telling van Blockaid zette de totale verliezen op ten minste $5,5 miljard.
Binance meldde dat het op de hoogte is van een "eventueel beveiligingslek" en onderzoekt hoe dit heeft kunnen plaatsvinden, zonder de details openbaar te maken. De beurs stelde dat de gelden van gebruikers veilig zijn.
Meer dan $2,5 mld aan crypto is al bevroren
De verdachte transacties zetten uitgevers van stablecoins en andere marktpartijen ertoe aan om snel te handelen. Per 29 oktober meldde Binance dat voor meer dan $2,54 miljard aan activa die met het incident verband houden was bevroren. Bijna $1,57 miljard daarvan werd door Tether bevroren en meer dan $800 miljoen door Circle. Cryptobedrijven zoals Ripple namen eveneens deel aan het bevriezen van activa.
Het incident heeft EIP-7702 opnieuw in de schijnwerpers gezet, vooral omdat het Ethereum zelf niet hoefde te worden gebroken. Integendeel, een geldige autorisatie stelde een door de aanvaller gecontroleerd proces in staat de uitvoering van een hot wallet over te nemen.
Kort na de eerste opname detecteerde Blockaid de kwaadaardige delegatie en identificeerde het bedrijf binnen enkele minuten het EIP-7702-mechanisme, aldus het bedrijf.

