Binance-securitychef waarschuwde maanden voor diefstal van $6,3 miljard voor hacktechniek met nep-sollicitatiegesprek
Belangrijkste punten
- •Binance' voorlopig onderzoek toonde aan dat een software-engineer in september een kwaadaardige codeeropdracht op zijn werkcomputer downloadde tijdens een nep-sollicitatiegesprek, wat onderdeel werd van de meerfase-aanval die leidde tot de inbreuk van oktober ter waarde van $6,3 miljard.
- •Chief security officer Jimmy Su waarschuwde in een interview in juli dat aanvallenden op maat gemaakte vacatures konden gebruiken om medewerkers te misleiden code uit te voeren, waarbij elke schijnbaar legitieme stap antivirusdetectie kon ontwijken.
- •Binance' interne red team voerde drie tot vier jaar lang maandelijkse phishing-simulaties uit, maar de september-inbreuk vond toch plaats, wat laat zien dat bewustzijnstraining alleen aanvallen op maat van een specifieke medewerker niet kan stoppen.
- •Binance zei dat het dit jaar 57 vermoedelijk aan Noord-Korea gelinkte cyberdreigingen heeft geblokkeerd, ongeveer één per vijf dagen, terwijl blockchain-analysebedrijf Elliptic rapporteerde dat gestolen fondsen via memecoins worden gewit.
- •Na de inbreuk scherpte Binance apparaatcontroles aan, herbouwde getroffen walletsystemen en interne AI-tooling, versterkte toegangscontroles, trok gecompromitteerde inloggegevens in en schakelde onafhankelijke cybersecurityexperts in om het incident te beoordelen.
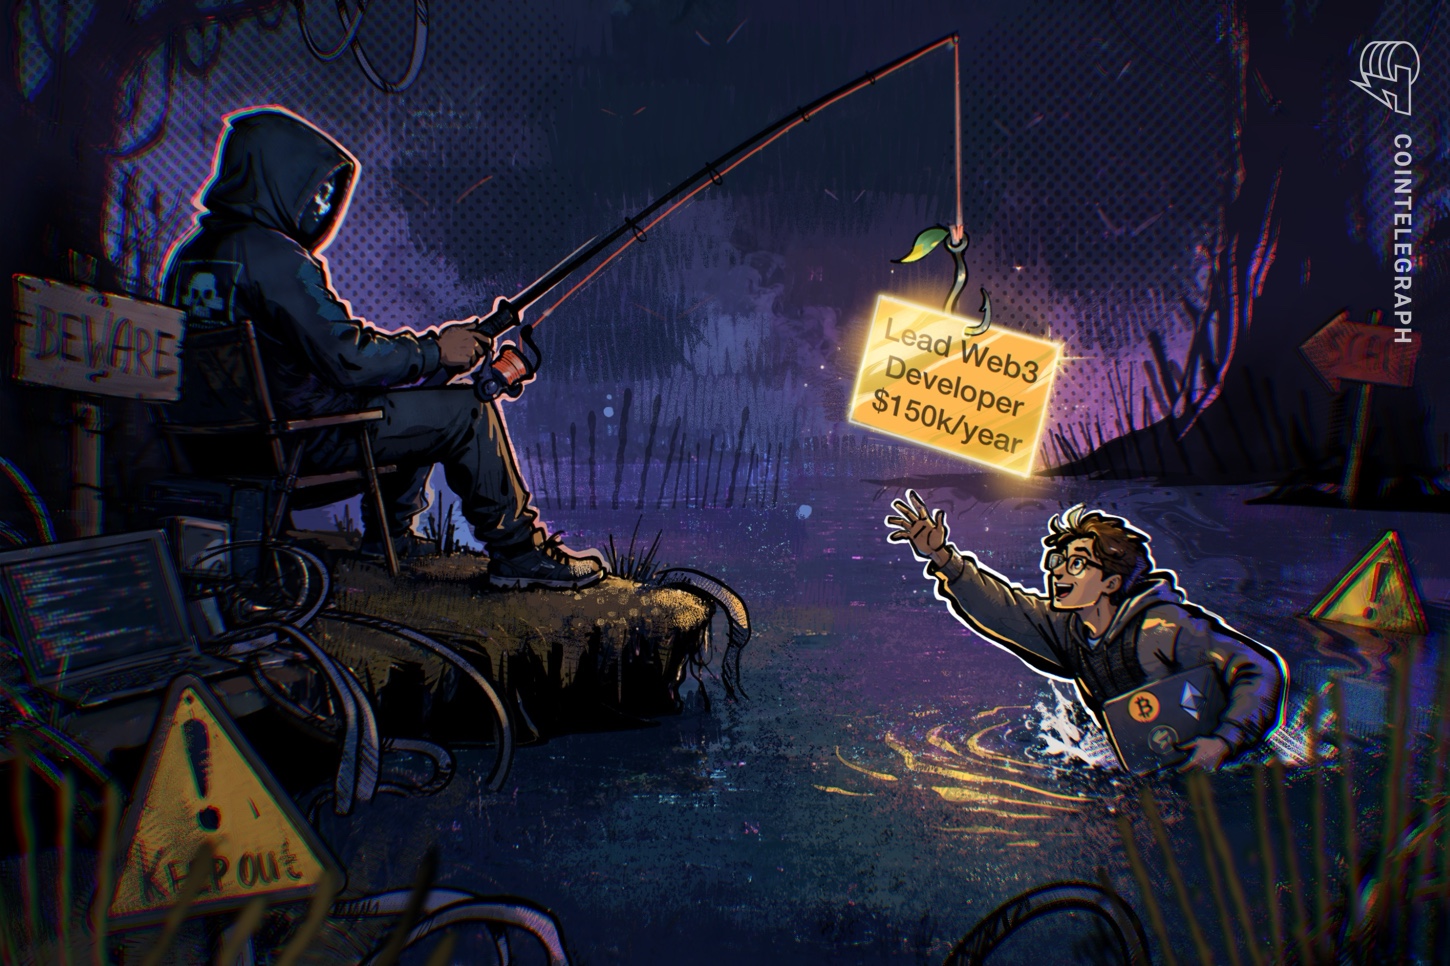
Maanden voordat Binance $6,3 miljard verloor bij wat de grootste crypto-exchangehack uit de geschiedenis zou worden, beschreef de securitychef van het bedrijf in een interview met Cointelegraph precies hoe een nep-sollicitatiegesprek aanvallenden een voet aan de grond binnen de beurs kon geven. De techniek die hij schetste lijkt sterk op een van de toegangsmethoden die later tegen het platform werd gebruikt. Het voorval laat zien hoe het wervingsproces van een beurs op zichzelf al een aanvalsoppervlak kan vormen, naast de code en infrastructuur die securityteams doorgaans verdedigen.
Tijdens een interview in juli over Binance' reactie op toenemende veiligheidsdreigingen zei chief security officer Jimmy Su dat nep-sollicitatiegesprekken "iets zijn waar we intern heel veel zorgen over maken." Hij legde uit dat aanvallenden een vacature konden afstemmen op een specifieke medewerker en deze vervolgens konden overtuigen om code uit te voeren als onderdeel van een technische beoordeling.
"En zodra dat wordt uitgevoerd, is het apparaat gecompromitteerd en kunnen ze beginnen met het oogsten van inloggegevens," zei Su, waarbij hij eraan toevoegde dat aanvallenden die toegang vervolgens konden gebruiken om dieper in het netwerk door te dringen.
Su's gedetailleerde waarschuwing over kwaadaardige codeerbeoordelingen werd niet opgenomen in Cointelegraph's juli-verslaggeving, maar krijgt nieuwe betekenis na de diefstal in oktober. Volgens Binance' voorlopig onderzoek downloadde een software-engineer van Binance in september een kwaadaardige codeeropdracht op zijn werkcomputer tijdens een nep-sollicitatiegesprek. Die inbreuk werd onderdeel van een meerfase-aanval die culmineerde in de inbreuk van oktober.
Su had ook voorzien waarom beveiligingstools zo'n valstrik zouden kunnen missen. Een technische beoordeling kan schijnbaar legitieme stappen bevatten, zoals het downloaden van een code-repository van GitHub, legde hij in juli uit.
"Elke stap is op zichzelf eigenlijk legitiem. Dus veel antivirusprogramma's kunnen het mogelijk niet detecteren en markeren," zei hij.
Binance' onderzoek beschreef vervolgens een vergelijkbare detectiefout, waarbij werd gesteld dat het installatieproces van de opdracht malware uitvoerde die de endpoint-beveiligingstools van de beurs ontweek via obfuscatie en andere ontwijkingstechnieken.
Binance zei dat de verantwoordelijkheid voor het opsporen van aanvallen bij het bedrijf ligt
Su vertelde Cointelegraph dat het beheersen van het risico van medewerkers die buitenkansen najagen op werkcomputers Binance' verantwoordelijkheid was.
"Natuurlijk kunnen medewerkers buitenkansen verkennen. Waar we ons wel zorgen over maken is dat ze dat doen op het apparatuur van het bedrijf," zei hij. Als een medewerker voor een nep-sollicitatiegesprek valt, voegde hij eraan toe, "ligt de verantwoordelijkheid bij ons om het te detecteren" en "de daadwerkelijke uitvoering van die code te stoppen."
Gerelateerd: Noord-Koreaanse hackers creëren memecoins om gestolen fondsen uit de Binance-hack te witwassen, volgens blockchain-analysebedrijf Elliptic.
Binance testte haar medewerkers al tegen nep-recruiters. Su zei dat het interne red team van het bedrijf drie tot vier jaar lang maandelijkse phishing-simulaties had uitgevoerd, met aanvullende training voor medewerkers die faalden.
"In het begin liet de beveiligingshygiëne veel te wensen over. Maar na deze tijd heeft het bedrijf zich aanzienlijk verbeterd," zei hij.
De september-inbreuk vond ondanks dat meerjarige simulatieprogramma plaats, een herinnering dat bewustzijnstraining alleen aanvallen die op een specifieke medewerker zijn toegespitst niet kan afsluiten — precies de methode die Su in juli beschreef.
De dreiging verandert ook hoe sommige crypto-werkgevers potentiële nieuwe medewerkers beoordelen, aldus Kevin Gibson van wervingsbureau Proof of Search, die aan Cointelegraph vertelde dat klanten steeds vaker willen weten of kandidaten persoonlijk zijn ontmoet.
"Een aantal van onze klanten vraagt ons nu rechtstreeks of we een kandidaat persoonlijk hebben ontmoet," zei Gibson, waarbij hij eraan toevoegde dat kandidaten die persoonlijk zijn ontmoet door een externe recruiter een voordeel hebben.
Medewerkers kunnen, zoals in Binance' geval, ook doelwit worden. "In crypto kan een dubieus vacatureaanbod of een 'snell bellen' de eerste stap zijn in een multimiljoenenklap," zei hij.
Voor bedrijven die klantengelden beheren betekent dit dat het wervingskanaal feitelijk onderdeel wordt van de securityperimeter: één gecompromitteerd werkapparaat kan een pad openen naar diepere interne systemen, zoals Binance' eigen verslag van de inbreuk beschrijft.
Binance blokkeert elke vijf dagen een Noord-Koreaanse cyberdreiging
Binance zei dat het dit jaar tot dusver 57 vermoedelijk aan Noord-Korea gelinkte cyberdreigingen heeft geblokkeerd, wat neerkomt op ongeveer één aanval per vijf dagen.
Dat tempo, samen met Elliptic's rapport over memecoin-gebaseerde witwassing van de gestolen fondsen, wijst op aanhoudende aan Noord-Korea gelinkte activiteit tegen de beurs in plaats van een geïsoleerd incident.
Na de aanval in oktober zei Binance dat het apparaatcontroles had aangescherpt, getroffen walletsystemen en interne AI-tooling had herbouwd, toegangscontroles had versterkt en gecompromitteerde inloggegevens had ingetrokken. De beurs zei ook dat het de investeringen in endpoint-bescherming en beveiliging van de ontwikkelaarsomgeving verhoogde en onafhankelijke cybersecurityexperts had ingeschakeld om het incident te beoordelen. Sommige technische details en beveiligingsmaatregelen zouden vertrouwelijk blijven, aldus het bedrijf.
Met Binance' bevindingen nog steeds voorlopig en sommige technische details achtergehouden, zijn verdere updates van het onderzoek en de beoordeling door de onafhankelijke experts de ontwikkelingen om in de gaten te houden voor een vollediger beeld van hoe de aanvallenden door de systemen van de beurs zijn gegaan en welke aanvullende beschermingen volgen.

