$6 miljoen verdwenen uit crypto-kluis op Base onder controle van anonieme Safe met 7 onbekende ondertekenaars
Belangrijkste punten
- •Een nieuw aangemaakt contract dat aan de whitelist van de kluis werd toegevoegd, leende 1.783,067 aBaswstETH-receipttokens en wisselde die via Aave op Base in voor circa 1.783 wstETH, in zes afzonderlijke uitstroomtransacties geteld door Exvul.
- •De operationele eigenaar van de kluis is een 3-van-7 Safe multisignature-wallet die ongeveer 324 dagen geleden is aangemaakt, maar noch de Safe noch een van de zeven ondertekenaarsadressen is publiek geïdentificeerd, en geen enkel protocol heeft de kluis opgeëist.
- •Beveiligingsbedrijven hebben de precieze autorisatiefout niet bevestigd, en het incident betrof geen compromittering van de Base-chain zelf of van een bevestigd kerncontract.
- •De verliezen overschrieden $6 miljoen binnen ongeveer 40 minuten na detectie, nadat er al ongeveer $2,02 miljoen van het contract was weggehaald toen Blockaid de exploit markeerde.
- •Systemisch risico lijkt vooralsnog beheersbaar, maar het van de hand doen van de gestolen wstETH, een veelgebruikt onderpand in gedecentraliseerde financieringsmarkten, kan op korte termijn druk op de peg zetten.
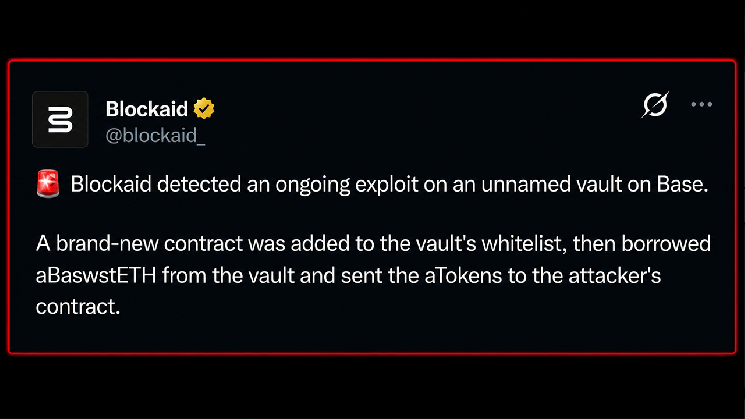
Om 09:21 UTC op 4 oktober detecteerde beveiligingsbedrijf Blockaid wat leek op een actieve exploit gericht op een kluis op Base, het Ethereum layer-2-netwerk van Coinbase. Op dat moment was er al ongeveer $2,02 miljoen van het contract weggehaald. Binnen ongeveer 40 minuten liepen de verliezen op tot meer dan $6 miljoen, waarbij beveiligingsonderzoekers circa 1.783 wstETH uit de kluis traceerden.
De intrigte wordt nog vergroot doordat geen enkel protocol zich als eigenaar heeft gemeld. De schijnbare beheerder van de kluis is een 3-van-7 Safe multisignature-wallet waarvan de zeven ondertekenaars onbekend zijn gebleven, waardoor een misdaadscène van miljoenen zonder een publiek bekende eigenaar ontstaat. Dit soort Safe-contracten zijn een vast onderdeel van onchain-operaties — gedeelde contractwallets die meerdere afzonderlijke sleutels nodig hebben om één transactie goed te keuren, en die vaak worden gebruikt voor protocollschatkisten en beheerrechten.
Zes uitstroomtransacties, één vers gewhitelist contract
PeckShield, CertiK en Exvul kwamen globaal op dezelfde cijfers uit. Volgens de beveiligingsbedrijven werd 1.783,067 aBaswstETH — Aave-receipttokens die gewrapped gestaked ether vertegenwoordigen die op Base is gestort — uit de kluis geleend en via Aave op Base ingewisseld voor ongeveer 1.783 wstETH.
In de praktijk werd een nieuw aangemaakt contract toegevoegd aan de whitelist van de kluis, leende het die receipttokens, verplaatste ze naar een door de aanvaller gecontroleerd contract en wisselde ze via Aave in voor de onderliggende wstETH. Exvul telde zes afzonderlijke uitstroomtransacties.
precieze autorisatiefout moet echter nog worden bevestigd. Beveiligingsbedrijven hebben niet gezegd dat er kerncontracten zijn gecompromitteerd, en dit was geen hack van de Base-chain zelf. Speculatie over een gecompromitteerde wallet of een specifieke Aave-positie blijft voorlopig precies dat — speculatie. Tot er een bevestigd verhaal is, blijft de belangrijkste open vraag hoe een vers aangemaakt contract überhaupt op de whitelist van de kluis terechtkon.
Een Safe met zeven ondertekenaars zonder naam
Onchain-gegevens maken het mysterie nog groter. De geleegde kluis is een OpenZeppelin transparante proxy waarvan de eigenaar verwijst naar een Safe die ongeveer 324 dagen geleden is aangemaakt. Die Safe vereist drie van zeven handtekeningen om te handelen — een ontwerp dat bedoeld is om te voorkomen dat één gecompromitteerde sleutel alleen fondsen kan verplaatsen — maar het contract draagt geen publieke protocolnaam, en geen van de zeven ondertekenaarsadressen is door de beveiligingsbedrijven die het incident volgen publiek geïdentificeerd.
De upgrade-autoriteit is gescheiden, wat nog een extra laag contracten toevoegt tussen de kluis en de uiteindelijke beheerder. Vooralsnog is de zichtbare operationele eigenaar onchain de anonieme 3-van-7 Safe. De geleegde proxy is 0xD1895f2019c2152FC2b9022D57f19198c4CFCABC, terwijl de Safe-eigenaar 0x6b27512a5943Ed327f6cb6C3EC1f0398229f42C4 is. Basescan en Arkham Intelligence identificeren de laatste als een Safe-proxy aangemaakt via Safe Proxy Factory 1.4.1.
Dat onderscheid is belangrijk om te begrijpen wat onderzoekers daadwerkelijk weten. Ze kunnen de kluis, het eigenaarcontract, de zeven ondertekenaarsadressen en het token-spoor zien. Wat ze niet kunnen zien, is de menselijke organisatie achter die adressen, of of de whitelistswijziging voortkwam uit gestolen inloggegevens, een white hat-hacker, foutieve permissies of een andere onbekende zwakte. Geen enkel publiek team heeft zich gemeld om het gat op te vullen.
Systemisch risico lijkt vooralsnog beheersbaar, al kan het van de hand doen van de gestolen wstETH — Lido's gewrapped liquid-staking-token, veel gebruikt als onderpand in gedecentraliseerde financieringsmarkten — op korte termijn druk op de peg zetten. Wat overblijft is een opmerkelijk tafereel: ruim $6 miljoen verdwenen, onchain-onderzoekers die de machinerie achter de leegting kunnen traceren, en zeven ondertekenaarsadressen in het volle zicht — terwijl de mensen die die adressen beheren opvallend afwezig blijven in het verhaal.
Dit verhaal is nog in ontwikkeling. Geen enkel protocol heeft de kluis opgeëist, en niemand heeft een bevestigd verslag gepubliceerd over een bug of gecompromitteerde sleutel. Onder de open punten om in de gaten te houden: elke onulling die de ondertekenaars van de Safe of het protocol achter de kluis identificeert, bevestiging van beveiligingsbedrijven over hoe de whitelistswijziging werd geautoriseerd, en verdere onchain-bewegingen van de ingewisselde wstETH. Meer details worden toegevoegd zodra nieuwe informatie beschikbaar komt.

